Submitted URL:
https://peabodyaudi.com/ 4yr old
Effective URL:
https://www.audipeabody.com/en/ 10yr old
Submission: On August 31 via api (August 31st 2026, 8:45:18 pm UTC) from BE — Scanned from FR

Summary

This website contacted 57 IPs in 3 countries across 26 domains to perform 175 HTTP transactions. The main IP is 2a02:26f0:7100::210:148, located in Frankfurt am Main, Germany and belongs to AKAMAI-ASN1 Akamai International B.V., NL. The main domain is www.audipeabody.com. 10yr old
TLS certificate: Issued by YR1 on August 4th 2026. Valid for: 3mo.
This is the only time www.audipeabody.com was scanned on urlscan.io!

urlscan.io Verdict: No classification

Domain & IP information

IP Address AS Autonomous System
1 1 3.33.251.168 3.33.251.168 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
18 2a02:26f0:710... 2a02:26f0:7100::210:148 20940 (AKAMAI-AS...) (AKAMAI-ASN1 Akamai International B.V.)
1 99.84.152.28 99.84.152.28 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 18.244.18.25 18.244.18.25 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 2a02:26f0:710... 2a02:26f0:7100::210:16a 20940 (AKAMAI-AS...) (AKAMAI-ASN1 Akamai International B.V.)
1 2a04:4e42:400... 2a04:4e42:400::411 54113 (FASTLY) (FASTLY - Fastly)
7 2a02:6ea0:c70... 2a02:6ea0:c700::101 60068 (CDN77 Dat...) (CDN77 Datacamp Limited)
18 2a02:26f0:480... 2a02:26f0:480:99e::1e80 20940 (AKAMAI-AS...) (AKAMAI-ASN1 Akamai International B.V.)
2 54.192.35.112 54.192.35.112 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
5 2a00:1450:400... 2a00:1450:4001:c15::61 15169 (GOOGLE) (GOOGLE - Google LLC)
2 2603:1061:14:... 2603:1061:14:64::1 8075 (MICROSOFT...) (MICROSOFT-CORP-MSN-AS-BLOCK - Microsoft Corporation)
10 151.101.195.10 151.101.195.10 54113 (FASTLY) (FASTLY - Fastly)
3 108.138.26.44 108.138.26.44 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 99.84.152.75 99.84.152.75 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
7 2600:9000:213... 2600:9000:213f:5e00:1a:3af:f5c0:93a1 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
12 3.124.119.57 3.124.119.57 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 3.167.227.27 3.167.227.27 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 13.226.244.5 13.226.244.5 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 99.84.152.6 99.84.152.6 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 13.226.244.78 13.226.244.78 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 18.245.60.104 18.245.60.104 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 99.84.152.124 99.84.152.124 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 13.33.187.21 13.33.187.21 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
2 2600:1f14:5db... 2600:1f14:5db:eb11:ff9c:191d:dff5:d147 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
2 3.160.150.91 3.160.150.91 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 52.222.236.4 52.222.236.4 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 3.167.227.115 3.167.227.115 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 143.204.181.66 143.204.181.66 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 13.226.244.62 13.226.244.62 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 13.226.244.80 13.226.244.80 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
2 52.49.174.252 52.49.174.252 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
5 57.144.244.128 57.144.244.128 32934 (FACEBOOK) (FACEBOOK - Facebook)
1 65.9.130.117 65.9.130.117 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 34.246.107.148 34.246.107.148 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 1 34.251.109.176 34.251.109.176 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 3.171.214.91 3.171.214.91 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
2 2600:9000:272... 2600:9000:2724:6000:1f:7c97:a480:93a1 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 3.174.46.59 3.174.46.59 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
4 2606:4700::68... 2606:4700::6812:13a1 13335 (CLOUDFLAR...) (CLOUDFLARENET - Cloudflare)
2 2a02:26f0:170... 2a02:26f0:1700:10::1737:a341 20940 (AKAMAI-AS...) (AKAMAI-ASN1 Akamai International B.V.)
7 57.144.244.1 57.144.244.1 32934 (FACEBOOK) (FACEBOOK - Facebook)
11 142.251.20.97 142.251.20.97 15169 (GOOGLE) (GOOGLE - Google LLC)
4 52.44.98.70 52.44.98.70 14618 (AMAZON-AES) (AMAZON-AES - Amazon.com)
1 2 54.216.91.244 54.216.91.244 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
2 2a00:1450:400... 2a00:1450:4001:c13::65 15169 (GOOGLE) (GOOGLE - Google LLC)
2 2a00:1450:400... 2a00:1450:4001:c21::9b 15169 (GOOGLE) (GOOGLE - Google LLC)
2 2603:1061:14:... 2603:1061:14:62::1 8075 (MICROSOFT...) (MICROSOFT-CORP-MSN-AS-BLOCK - Microsoft Corporation)
7 142.251.150.119 142.251.150.119 15169 (GOOGLE) (GOOGLE - Google LLC)
2 142.251.127.149 142.251.127.149 15169 (GOOGLE) (GOOGLE - Google LLC)
2 2600:1f16:cc1... 2600:1f16:cc1:9d02:40c:57f0:ed8b:a7bd 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 18.172.112.16 18.172.112.16 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
2 2.16.183.13 2.16.183.13 20940 (AKAMAI-AS...) (AKAMAI-ASN1 Akamai International B.V.)
1 63.140.62.172 63.140.62.172 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 2a00:1450:400... 2a00:1450:4001:c25::8b 15169 (GOOGLE) (GOOGLE - Google LLC)
1 216.239.34.181 216.239.34.181 15169 (GOOGLE) (GOOGLE - Google LLC)
1 142.251.127.154 142.251.127.154 15169 (GOOGLE) (GOOGLE - Google LLC)
1 2 35.71.131.137 35.71.131.137 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
1 18.172.112.24 18.172.112.24 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
2 52.223.40.198 52.223.40.198 16509 (AMAZON-02) (AMAZON-02 - Amazon.com)
175 57
Apex Domain
Subdomains
Transfer
20 one.audi
oneaudi-falcon-integrator.prod.renderer.one.audi — Cisco Umbrella Rank: 199898 1yr old
oneaudi-falcon.prod.renderer.one.audi — Cisco Umbrella Rank: 202637 3yr old
fa-oadd-3pi.cdn.prod.collab.apps.one.audi — Cisco Umbrella Rank: 634364 2yr old
fa-notifications.cdn.prod.arcade.apps.one.audi — Cisco Umbrella Rank: 237248 3yr old
fa-quick-access-links.cdn.prod.arcade.apps.one.audi — Cisco Umbrella Rank: 245901 1yr old
fa-editorial-text.cdn.prod.arcade.apps.one.audi — Cisco Umbrella Rank: 412250 3yr old
fa-nemo-header.cdn.prod.arcade.apps.one.audi — Cisco Umbrella Rank: 233991 4yr old
fa-nemo-footer.cdn.prod.arcade.apps.one.audi — Cisco Umbrella Rank: 243067 4yr old
fa-footnote-engine.cdn.prod.arcade.apps.one.audi — Cisco Umbrella Rank: 244122 3yr old
fa-one-layer.cdn.prod.arcade.apps.one.audi — Cisco Umbrella Rank: 245107 3yr old
fa-digital-leads.cdn.prod.collab.apps.one.audi — Cisco Umbrella Rank: 402007 2yr old
fa-pencil-banner.cdn.prod.collab.apps.one.audi 2yr old
fa-stage.cdn.prod.arcade.apps.one.audi — Cisco Umbrella Rank: 369655 3yr old
fa-mtt.cdn.prod.arcade.apps.one.audi — Cisco Umbrella Rank: 479528 4yr old
fa-carousel.cdn.prod.collab.apps.one.audi — Cisco Umbrella Rank: 981126 2yr old
fa-nar-content-tiles.cdn.prod.collab.apps.one.audi — Cisco Umbrella Rank: 941948 4yr old
oneaudi-falcon-i18n-service.prod.renderer.one.audi — Cisco Umbrella Rank: 175445 2yr old
env-config.one.audi — Cisco Umbrella Rank: 291066 1yr old
1 MB
18 adobedtm.com
assets.adobedtm.com — Cisco Umbrella Rank: 424 13yr old
102 KB
18 audipeabody.com
www.audipeabody.com 10yr old
136 KB
16 googletagmanager.com
www.googletagmanager.com — Cisco Umbrella Rank: 89 14yr old
3 MB
15 ensighten.com
nexus.ensighten.com — Cisco Umbrella Rank: 9747 14yr old
data.privacy.ensighten.com — Cisco Umbrella Rank: 23200 5yr old
6 KB
13 podium.com
connect.podium.com — Cisco Umbrella Rank: 50763 8yr old
assets.podium.com — Cisco Umbrella Rank: 57239 8yr old
mind-flayer.podium.com — Cisco Umbrella Rank: 49209 8yr old
486 KB
13 audi.com
tms.audi.com — Cisco Umbrella Rank: 193776 8yr old
nar-dam.audi.com — Cisco Umbrella Rank: 339534 1yr old
omnigraph.audi.com — Cisco Umbrella Rank: 179871 1yr old
1 MB
10 google.com
analytics.google.com — Cisco Umbrella Rank: 220 9yr old
www.google.com — Cisco Umbrella Rank: 5 14yr old
9 userway.org
cdn.userway.org — Cisco Umbrella Rank: 7194 9yr old
api.userway.org — Cisco Umbrella Rank: 7172 7yr old
72 KB
7 facebook.com
www.facebook.com — Cisco Umbrella Rank: 135 11yr old
122 B
6 adsrvr.org 1 redirects
js.adsrvr.org — Cisco Umbrella Rank: 2004 10yr old
insight.adsrvr.org — Cisco Umbrella Rank: 1668 10yr old
match.adsrvr.org — Cisco Umbrella Rank: 581 10yr old
17 KB
5 doubleclick.net
stats.g.doubleclick.net — Cisco Umbrella Rank: 233 10yr old
ad.doubleclick.net — Cisco Umbrella Rank: 190 10yr old
685 B
5 facebook.net
connect.facebook.net — Cisco Umbrella Rank: 248 14yr old
311 KB
4 stackadapt.com
tags.srv.stackadapt.com — Cisco Umbrella Rank: 3114 10yr old
10 KB
3 purecars.com
assets.purecars.com — Cisco Umbrella Rank: 346445 2yr old
osi-assets.purecars.com — Cisco Umbrella Rank: 174157 10mo old
apix.purecars.com — Cisco Umbrella Rank: 131234 8yr old
3 KB
3 demdex.net
dpm.demdex.net — Cisco Umbrella Rank: 537 10yr old
audinar.demdex.net — Cisco Umbrella Rank: 606850 3yr old
5 KB
2 flashtalking.com
servedby.flashtalking.com — Cisco Umbrella Rank: 1508 10yr old
2 KB
2 constellationenv.com
meta-capi.ext.constellationenv.com — Cisco Umbrella Rank: 138732 2yr old
2 bidr.io 1 redirects
cnv.event.prod.bidr.io — Cisco Umbrella Rank: 17336 9yr old
885 B
2 ezdocs123.com
ezdocs123.com — Cisco Umbrella Rank: 565777 3yr old
widget.ezdocs123.com — Cisco Umbrella Rank: 938890 1yr old
4 KB
1 google-analytics.com
www.google-analytics.com — Cisco Umbrella Rank: 147 14yr old
1 adobedc.net
audinar.data.adobedc.net — Cisco Umbrella Rank: 368956 2yr old
391 B
1 everesttech.net 1 redirects
cm.everesttech.net — Cisco Umbrella Rank: 2919 10yr old
490 B
1 unitedigital.io
metrics.unitedigital.io — Cisco Umbrella Rank: 587598 3yr old
13 KB
1 jquery.com
code.jquery.com — Cisco Umbrella Rank: 1063 13yr old
30 KB
1 peabodyaudi.com 1 redirects
peabodyaudi.com 4yr old
245 B
175 26
Domain Requested by
18 assets.adobedtm.com www.audipeabody.com
tms.audi.com
18 www.audipeabody.com www.audipeabody.com
tms.audi.com
oneaudi-falcon-integrator.prod.renderer.one.audi
16 www.googletagmanager.com www.audipeabody.com
tms.audi.com
12 data.privacy.ensighten.com www.audipeabody.com
10 nar-dam.audi.com www.audipeabody.com
7 www.google.com tms.audi.com
7 www.facebook.com www.audipeabody.com
7 connect.podium.com tms.audi.com
connect.podium.com
7 cdn.userway.org www.audipeabody.com
tms.audi.com
cdn.userway.org
5 connect.facebook.net tms.audi.com
4 tags.srv.stackadapt.com tms.audi.com
4 mind-flayer.podium.com tms.audi.com
3 insight.adsrvr.org 1 redirects tms.audi.com
3 stats.g.doubleclick.net tms.audi.com
3 analytics.google.com tms.audi.com
3 nexus.ensighten.com tms.audi.com
2 servedby.flashtalking.com tms.audi.com
servedby.flashtalking.com
2 js.adsrvr.org tms.audi.com
match.adsrvr.org
2 meta-capi.ext.constellationenv.com tms.audi.com
2 ad.doubleclick.net tms.audi.com
2 cnv.event.prod.bidr.io 1 redirects www.audipeabody.com
2 omnigraph.audi.com tms.audi.com
2 assets.podium.com www.audipeabody.com
2 dpm.demdex.net tms.audi.com
www.audipeabody.com
2 fa-digital-leads.cdn.prod.collab.apps.one.audi tms.audi.com
2 api.userway.org tms.audi.com
2 fa-oadd-3pi.cdn.prod.collab.apps.one.audi www.audipeabody.com
tms.audi.com
1 match.adsrvr.org tms.audi.com
1 www.google-analytics.com tms.audi.com
1 audinar.data.adobedc.net tms.audi.com
1 apix.purecars.com tms.audi.com
1 osi-assets.purecars.com tms.audi.com
1 assets.purecars.com tms.audi.com
1 widget.ezdocs123.com tms.audi.com
1 env-config.one.audi tms.audi.com
1 cm.everesttech.net 1 redirects
1 audinar.demdex.net tms.audi.com
1 oneaudi-falcon-i18n-service.prod.renderer.one.audi tms.audi.com
1 fa-nar-content-tiles.cdn.prod.collab.apps.one.audi tms.audi.com
1 fa-carousel.cdn.prod.collab.apps.one.audi tms.audi.com
1 fa-mtt.cdn.prod.arcade.apps.one.audi tms.audi.com
1 fa-stage.cdn.prod.arcade.apps.one.audi tms.audi.com
1 fa-pencil-banner.cdn.prod.collab.apps.one.audi tms.audi.com
1 fa-one-layer.cdn.prod.arcade.apps.one.audi tms.audi.com
1 fa-footnote-engine.cdn.prod.arcade.apps.one.audi tms.audi.com
1 fa-nemo-footer.cdn.prod.arcade.apps.one.audi tms.audi.com
1 fa-nemo-header.cdn.prod.arcade.apps.one.audi tms.audi.com
1 fa-editorial-text.cdn.prod.arcade.apps.one.audi tms.audi.com
1 fa-quick-access-links.cdn.prod.arcade.apps.one.audi tms.audi.com
1 fa-notifications.cdn.prod.arcade.apps.one.audi tms.audi.com
1 ezdocs123.com tms.audi.com
1 metrics.unitedigital.io www.audipeabody.com
1 code.jquery.com www.audipeabody.com
1 tms.audi.com www.audipeabody.com
1 oneaudi-falcon.prod.renderer.one.audi www.audipeabody.com
1 oneaudi-falcon-integrator.prod.renderer.one.audi www.audipeabody.com
1 peabodyaudi.com 1 redirects
175 57
Subject Issuer Validity Valid
cert-us3.international.audi
YR1
2026-08-04 -
2026-11-02
3mo crt.sh
oneaudi-falcon-integrator.prod.renderer.one.audi
Amazon RSA 2048 M04
2026-06-15 -
2026-12-29
7mo crt.sh
oneaudi-falcon.prod.renderer.one.audi
Amazon RSA 2048 M01
2026-04-24 -
2026-11-07
7mo crt.sh
www.audi.com
YR2
2026-06-12 -
2026-09-10
3mo crt.sh
*.jquery.com
Sectigo Public Server Authentication CA DV E36
2026-05-20 -
2026-12-04
7mo crt.sh
1667503734.rsc.cdn77.org
YE2
2026-08-27 -
2026-11-25
3mo crt.sh
assets.adobedtm.com
DigiCert Global G2 TLS RSA SHA256 2020 CA1
2026-06-15 -
2026-12-30
7mo crt.sh
fa-oadd-3pi.cdn.prod.collab.apps.one.audi
Amazon RSA 2048 M01
2026-05-15 -
2026-11-28
7mo crt.sh
*.google-analytics.com
WE2
2026-08-10 -
2026-11-02
3mo crt.sh
metrics.unitedigital.io
GeoTrust TLS RSA CA G1
2026-05-10 -
2026-11-10
6mo crt.sh
dam.audi.com
DigiCert Global G2 TLS RSA SHA256 2020 CA1
2026-06-15 -
2026-12-30
7mo crt.sh
nexus.ensighten.com
Amazon RSA 2048 M04
2026-07-01 -
2027-01-14
7mo crt.sh
www.ezdocs123.com
Amazon RSA 2048 M04
2026-07-24 -
2027-02-06
7mo crt.sh
*.podium.com
Amazon RSA 2048 M01
2026-07-08 -
2027-01-21
7mo crt.sh
*.privacy.ensighten.com
Amazon RSA 2048 M01
2026-02-15 -
2027-03-16
1yr crt.sh
fa-notifications.cdn.prod.arcade.apps.one.audi
Amazon RSA 2048 M01
2026-08-30 -
2027-03-15
7mo crt.sh
fa-quick-access-links.cdn.prod.arcade.apps.one.audi
Amazon RSA 2048 M04
2026-05-26 -
2026-12-09
7mo crt.sh
fa-editorial-text.cdn.prod.arcade.apps.one.audi
Amazon RSA 2048 M04
2025-10-12 -
2026-11-10
1yr crt.sh
fa-nemo-header.cdn.prod.arcade.apps.one.audi
Amazon RSA 2048 M01
2026-07-28 -
2027-02-10
7mo crt.sh
fa-nemo-footer.cdn.prod.arcade.apps.one.audi
Amazon RSA 2048 M01
2025-10-06 -
2026-11-04
1yr crt.sh
fa-footnote-engine.cdn.prod.arcade.apps.one.audi
Amazon RSA 2048 M04
2026-07-13 -
2027-01-26
7mo crt.sh
fa-one-layer.cdn.prod.arcade.apps.one.audi
Amazon RSA 2048 M01
2026-07-08 -
2027-01-21
7mo crt.sh
api.userway.org
Amazon RSA 2048 M01
2026-06-02 -
2026-12-16
7mo crt.sh
fa-digital-leads.cdn.prod.collab.apps.one.audi
Amazon RSA 2048 M04
2026-07-13 -
2027-01-26
7mo crt.sh
fa-pencil-banner.cdn.prod.collab.apps.one.audi
Amazon RSA 2048 M04
2025-10-20 -
2026-11-18
1yr crt.sh
fa-stage.cdn.prod.arcade.apps.one.audi
Amazon RSA 2048 M04
2026-01-19 -
2027-02-17
1yr crt.sh
fa-mtt.cdn.prod.arcade.apps.one.audi
Amazon RSA 2048 M04
2025-12-24 -
2027-01-22
1yr crt.sh
fa-carousel.cdn.prod.collab.apps.one.audi
Amazon RSA 2048 M04
2026-08-29 -
2027-03-14
7mo crt.sh
fa-nar-content-tiles.cdn.prod.collab.apps.one.audi
Amazon RSA 2048 M01
2026-07-31 -
2027-02-13
7mo crt.sh
*.demdex.com
DigiCert Global G2 TLS RSA SHA256 2020 CA1
2025-10-14 -
2026-11-14
1yr crt.sh
*.facebook.com
DigiCert Global G2 TLS RSA SHA256 2020 CA1
2026-06-10 -
2026-09-08
3mo crt.sh
oneaudi-falcon-i18n-service.prod.renderer.one.audi
Amazon RSA 2048 M01
2026-07-22 -
2027-02-04
7mo crt.sh
env-config.one.audi
Amazon RSA 2048 M01
2026-04-16 -
2026-10-30
7mo crt.sh
podium.com
WE1
2026-08-15 -
2026-11-13
3mo crt.sh
omnigraph.audi.com
DigiCert Global G2 TLS RSA SHA256 2020 CA1
2026-07-17 -
2027-01-31
7mo crt.sh
*.srv.stackadapt.com
Amazon RSA 2048 M01
2026-06-08 -
2026-12-22
7mo crt.sh
*.google.com
WE2
2026-08-10 -
2026-11-02
3mo crt.sh
*.g.doubleclick.net
WE2
2026-08-10 -
2026-11-02
3mo crt.sh
assets.purecars.com
GeoTrust TLS RSA CA G1
2026-05-14 -
2026-11-14
6mo crt.sh
osi-assets.purecars.com
GeoTrust TLS RSA CA G1
2026-07-17 -
2027-01-17
6mo crt.sh
*.doubleclick.net
WE2
2026-08-10 -
2026-11-02
3mo crt.sh
meta-capi.ext.constellationenv.com
Amazon RSA 2048 M01
2026-08-17 -
2027-03-02
7mo crt.sh
*.adsrvr.org
GlobalSign GCC R3 DV TLS CA 2020
2026-03-04 -
2027-04-02
1yr crt.sh
servedby.flashtalking.com
YR1
2026-07-17 -
2026-10-15
3mo crt.sh
apix.purecars.com
GeoTrust TLS RSA CA G1
2026-05-14 -
2026-11-14
6mo crt.sh
*.data.adobedc.net
DigiCert Global G2 TLS RSA SHA256 2020 CA1
2025-09-10 -
2026-10-11
1yr crt.sh

This page contains 6 frames:

Primary Page: https://www.audipeabody.com/en/
Frame ID: 39CD1477E9ACAC503DB85DC40DCB5E1A
Requests: 160 HTTP requests in this frame

Frame: https://audinar.demdex.net/dest5.html?d_nsid=0
Frame ID: 29A30A5FC7AE5FBC554823F9B5499EF2
Requests: 1 HTTP requests in this frame

Frame: https://connect.podium.com/styles.css
Frame ID: 7246249E7EAE83745460EF5C836D2A1E
Requests: 3 HTTP requests in this frame

Frame: https://servedby.flashtalking.com/container/8444;63565;6646;iframe/?ft_referrer=https%3A//www.audipeabody.com/en/&ns=&cb=843701.4349097647
Frame ID: 22FE764BA81282AE1B86CC5FCE260DB4
Requests: 2 HTTP requests in this frame

Frame: https://connect.podium.com/styles.css
Frame ID: ABC65D941E303C571F8BC55EAE20EB36
Requests: 4 HTTP requests in this frame

Frame: https://match.adsrvr.org/track/cei?advertiser_id=9mz2lqk&cookie_sync=1&upv=3.0.0&upid=k6held2&ref=https%3a%2f%2fwww.audipeabody.com&redirect=1
Frame ID: 8C408DDF7EA4359BC55B563F0355EAAB
Requests: 2 HTTP requests in this frame

Screenshot

Page Title

Audi Peabody - New Audi & Used Cars Dealer in Peabody

Page URL History Show full URLs

  1. https://peabodyaudi.com/ HTTP 301
    https://www.audipeabody.com/en/ Page URL

Detected technologies

(UI frameworks)
Overall confidence: 100%
Detected patterns
  • (?:/|-)bootstrap(?:[^/]*?([0-9a-fA-F]{7,40}|[\d]+(?:\.[\d]+(?:\.[\d]+)?)?)|)[^/]*?(?:\.min)?\.js

(Segmentation)
Overall confidence: 100%
Detected patterns

(Security)
Overall confidence: 100%
Detected patterns

(Advertising)
Overall confidence: 100%
Detected patterns
  • \.doubleclick\.net

(Tag managers)
Overall confidence: 100%
Detected patterns
  • //nexus\.ensighten\.com/

(Analytics)
Overall confidence: 100%
Detected patterns
  • connect\.facebook\.\w+/.+/fbevents\.js
  • connect\.facebook.\w+/signals/config/\d+\?v=([\d\.]+)

(Analytics)
Overall confidence: 100%
Detected patterns
  • googletagmanager\.com/gtag/js

(Tag managers)
Overall confidence: 100%
Detected patterns
  • \.googletagmanager\.com/
  • googletagmanager\.com/gtm\.js

(JavaScript libraries)
Overall confidence: 100%
Detected patterns
  • jquery
  • /jquery(?:-(\d+\.\d+\.\d+))[/.-]

(CDN)
Overall confidence: 100%
Detected patterns
  • code\.jquery\.com/

(Widgets)
Overall confidence: 100%
Detected patterns
  • \.podium\.com/

(Advertising)
Overall confidence: 100%
Detected patterns
  • srv\.stackadapt\.com/

(Advertising)
Overall confidence: 100%
Detected patterns
  • \.adsrvr\.org/

(Accessibility)
Overall confidence: 100%
Detected patterns
  • cdn\.userway\.org/widget.*\.js

Page Statistics

175
Requests

99 %
HTTPS

29 %
IPv6

26
Domains

57
Subdomains

57
IPs

3
Countries

6205 kB
Transfer

18312 kB
Size

38
Cookies

Page URL History

This captures the URL locations of the websites, including HTTP redirects and client-side redirects via JavaScript or Meta fields.

  1. https://peabodyaudi.com/ HTTP 301
    https://www.audipeabody.com/en/ Page URL

Redirected requests

There were HTTP redirect chains for the following requests:

Request Chain 62
  • https://cm.everesttech.net/cm/dd?d_uuid=11295446462029679694102259863143249462 HTTP 302
  • https://dpm.demdex.net/ibs:dpid=411&dpuuid=apXn4QAAADHhnAYc
Request Chain 95
  • https://cnv.event.prod.bidr.io/log/cnv?tag_id=1885&buzz_key=constellation&value=&segment_key=&account_id=4&order=[ORDER]&ord=[CACHEBUSTER] HTTP 303
  • https://cnv.event.prod.bidr.io/log/cnv?tag_id=1885&buzz_key=constellation&value=&segment_key=&account_id=4&order=%5BORDER%5D&ord=%5BCACHEBUSTER%5D&_bee_ppp=1
Request Chain 157
  • https://insight.adsrvr.org/track/cei?advertiser_id=9mz2lqk&cookie_sync=1&upv=3.0.0&upid=k6held2&ref=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F HTTP 302
  • https://match.adsrvr.org/track/cei?advertiser_id=9mz2lqk&cookie_sync=1&upv=3.0.0&upid=k6held2&ref=https%3a%2f%2fwww.audipeabody.com&redirect=1

175 HTTP transactions
0 data transactions

Method
Protocol
Status Resource
Path
Size
x-fer
Time
Latency
Type
MIME-Type
IP
Location
GET
H2
200
Primary Request / Show response
www.audipeabody.com/en/
Redirect Chain
  • https://peabodyaudi.com/
  • https://www.audipeabody.com/en/
476 KB
56 KB
336ms
202ms
Document
text/html
2a02:26f0:7100::210:148
AKAMAI-ASN1 Akama...
General
Full URL
https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:148 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
7feee9ebbb402b928ddb14846f4440ff2ac27ecdc1ae2424dcdd1d0d13a0e438
Security Headers
Name Value
Content-Security-Policy frame-ancestors 'self' https://experience.adobe.com;
Strict-Transport-Security max-age=31536000 ; includeSubDomains
X-Content-Type-Options nosniff

Request headers

Upgrade-Insecure-Requests
1
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0
sec-ch-ua-platform
"Linux"

Response headers

akamai-grn
0.44011002.1788209118.b368381
cache-control
public, max-age=10800, s-maxage=300, stale-while-revalidate=10800, stale-if-error=604800
content-encoding
gzip
content-security-policy
frame-ancestors 'self' https://experience.adobe.com;
content-security-policy-report-only
default-src 'self' https:; script-src 'self' https: 'unsafe-inline' 'unsafe-eval'; style-src 'self' https: 'unsafe-inline'; img-src 'self' https: data: blob:; media-src 'self' https: data: blob:; object-src 'none'; frame-ancestors 'self' https://experience.adobe.com; connect-src 'self' https: wss://e0k754.acquire.io; base-uri 'self'; font-src 'self' https: data:; worker-src 'self' blob:; report-uri https://www.audipeabody.com/api/csp-report; report-to csp-endpoint
content-type
text/html
date
Mon, 31 Aug 2026 20:45:19 GMT
etag
"81c98de3267fe64bf4e9793989e675cf5624c8fa782d5e25a407dace17fe986f"
permissions-policy
camera=(self "https://e0k754.acquire.io"), microphone=(self "https://e0k754.acquire.io"), usb=()
referrer-policy
strict-origin-when-cross-origin
reporting-endpoints
csp-endpoint="https://www.audipeabody.com/api/csp-report"
strict-transport-security
max-age=31536000 ; includeSubDomains
vary
Accept-Encoding
x-age
2046
x-akamai-transformed
0 - 0 -
x-amz-cf-id
KfeWq03HOcaQmW5PmBJfun1ykOQSSNsfQtAdZ3UEVF58K3xvWnsTiw==
x-amz-cf-pop
FRA50-P1
x-amzn-requestid
61054e7d-4e64-4bfb-aefa-11118589035c
x-amzn-trace-id
Root=1-6a95dfdf-14703c0402aae4412ad506e6;Parent=2985bd5e61f6f025;Sampled=0;Lineage=1:34a40f7e:0
x-content-type-options
nosniff

Redirect headers

content-length
66
content-type
text/html; charset=utf-8
date
Mon, 31 Aug 2026 20:45:18 GMT
location
https://www.audipeabody.com/en/
server
ip-100-74-5-34.eu-west-2.compute.internal
vary
Accept-Encoding
x-request-id
09c4c283-72a8-4c90-a1a3-1e75f1912922
GET
H2
200
audi-feature-hub-integrator-csr-legacy.js Show response
oneaudi-falcon-integrator.prod.renderer.one.audi/csr/16.2.0/
849 KB
241 KB
88ms
25ms
Script
text/javascript
99.84.152.28
Amazon.com
General
Full URL
https://oneaudi-falcon-integrator.prod.renderer.one.audi/csr/16.2.0/audi-feature-hub-integrator-csr-legacy.js
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
99.84.152.28 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-99-84-152-28.fra56.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
aa8cd782526b3bb74ae030a77494d6a0b81c64fdbaf546326835dd98b5354ae6

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

x-amz-cf-pop
FRA56-P13
cache-control
max-age=31536000
content-encoding
gzip
etag
W/"b124d0dbdcec7b5bae348c2faced7df6"
age
73188
via
1.1 b72a42509a5593c2695047de2fda54ba.cloudfront.net (CloudFront)
x-cache
Hit from cloudfront
x-amz-cf-id
Ey-rFoaa5-zgZTyHUTX1ycXRgAMhnpVC5yLcb9i9KYIi8o7ZAeoFpQ==
date
Mon, 31 Aug 2026 07:51:15 GMT
content-type
text/javascript
vary
Accept-Encoding, Origin
server
AmazonS3
last-modified
Fri, 17 Jul 2026 12:31:19 GMT
x-amz-server-side-encryption
AES256
GET
H2
200
client.js Show response
oneaudi-falcon.prod.renderer.one.audi/static/client/
40 KB
13 KB
89ms
27ms
Script
text/javascript
18.244.18.25
Amazon.com
General
Full URL
https://oneaudi-falcon.prod.renderer.one.audi/static/client/client.js?hash=12ad57d73c17e57d8bcccd439f3627fbc026cff6d1466f5673d2c347f6a19785
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
18.244.18.25 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-18-244-18-25.fra56.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
12ad57d73c17e57d8bcccd439f3627fbc026cff6d1466f5673d2c347f6a19785

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

x-amz-cf-pop
FRA56-P11
cache-control
public, max-age=31536000
content-encoding
br
etag
W/"49be030a4bdda5339429aab391681a70"
age
55310
via
1.1 49c384ab63de091c5f4d1534f8845d0c.cloudfront.net (CloudFront)
x-cache
Hit from cloudfront
x-amz-cf-id
ZIxUkUzMA6HfMySXpV7URkxsxqD7YMIOCYsCgxHdYt4pMNnV3f9gHw==
date
Mon, 31 Aug 2026 05:23:30 GMT
content-type
text/javascript
vary
Accept-Encoding, Origin
server
AmazonS3
last-modified
Mon, 31 Aug 2026 05:23:23 GMT
x-amz-server-side-encryption
AES256
GET
H2
200
Bootstrap.js Show response
tms.audi.com/audi/naroadd5/
1020 KB
146 KB
148ms
38ms
Script
application/javascript
2a02:26f0:7100::210:16a
AKAMAI-ASN1 Akama...
General
Full URL
https://tms.audi.com/audi/naroadd5/Bootstrap.js
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:16a Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
07055df09d72c4f6882339c95340cf079ce4dbe9308bb37a6a5ff53d82390ceb
Security Headers
Name Value
Content-Security-Policy frame-ancestors 'self'
Strict-Transport-Security max-age=86400

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
x-amz-version-id
yrITBZCQ6k8JnxnTI2qrNs948q_7I77Y
etag
W/"2854ef8b1b81d1e2614acefd20c39ca6"
x-amz-cf-id
jIMvWupAzOimHsW6P4S7MSpLMNiH4ouo-Aj7inNvcN1BMcdR07Tkvw==
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
application/javascript; charset=utf-8
last-modified
Fri, 28 Aug 2026 19:26:15 GMT
vary
Accept-Encoding
strict-transport-security
max-age=86400
x-amz-replication-status
COMPLETED
content-security-policy
frame-ancestors 'self'
cache-control
max-age=300
content-length
148746
akamai-grn
0.66011002.1788209119.a59f1d3
x-amz-cf-pop
FRA56-P7
x-amz-server-side-encryption
AES256
GET
H2
200
jquery-3.7.1.min.js Show response
code.jquery.com/
85 KB
30 KB
83ms
22ms
Script
application/javascript
2a04:4e42:400::411
Fastly
General
Full URL
https://code.jquery.com/jquery-3.7.1.min.js
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2a04:4e42:400::411 , United States, ASN54113 (FASTLY - Fastly, Inc., US),
Reverse DNS
Software
nginx /
Resource Hash
fc9a93dd241f6b045cbff0481cf4e1901becd0e12fb45166a8f17f95823f0b1a

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
W/"28feccc0-155ed"
age
1421897
x-cache
HIT, HIT
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
application/javascript; charset=utf-8
last-modified
Fri, 18 Oct 1991 12:00:00 GMT
x-cache-hits
390332, 129768
x-served-by
cache-lga21978-LGA, cache-lcy-egml8630071-LCY
vary
Accept-Encoding
cache-control
public, max-age=31536000, stale-while-revalidate=604800
x-timer
S1788209119.178211,VS0,VE0
cross-origin-resource-policy
cross-origin
via
1.1 varnish, 1.1 varnish
accept-ranges
bytes
access-control-allow-origin
*
content-length
30336
server
nginx
GET
H2
200
widget.js Show response
cdn.userway.org/
2 KB
2 KB
146ms
33ms
Script
application/javascript
2a02:6ea0:c700::101
CDN77 Datacamp Li...
General
Full URL
https://cdn.userway.org/widget.js
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:6ea0:c700::101 Frankfurt am Main, Germany, ASN60068 (CDN77 Datacamp Limited, GB),
Reverse DNS
Software
CDN77-Turbo /
Resource Hash
b34c9c50548247c0a50d38b263aa937b83ad07d0a55658fc91eaff38572e987c

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
3000
access-control-expose-headers
Content-Range, Content-Length, ETag, Content-Type
content-encoding
gzip
etag
W/"4459e5776e44854b0c153123fd9ec6a1"
age
16
x-77-cache
HIT
access-control-allow-methods
GET, HEAD, PUT, POST, DELETE
x-amz-cf-id
1u6AunDJ66Y-EqYfWzu7S47UbHE_paGsSZBwqHuP34_wAzxkF-nPjw==
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
application/javascript
last-modified
Mon, 10 Aug 2026 10:37:19 GMT
x-77-nzt-ray
0d1fa518cf8457c704e8956aec8aa227
vary
Accept-Encoding
x-77-nzt
kq0h6Zbke2j96+Jg7kd22PqXMf3cvQ0t2aaM0yKHNWYy5XaXiEM0Ew0
cache-control
max-age=3600, public
via
1.1 f126ea1ed848e1f1d4c478d1f814e2c2.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-77-pop
frankfurtDE
x-77-age
3106
x-amz-cf-pop
FRA60-P13
server
CDN77-Turbo
x-amz-server-side-encryption
AES256
GET
H2
200
launch-6946e200ec8c.min.js Show response
assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/
274 KB
77 KB
510ms
25ms
Script
application/x-javascript
2a02:26f0:480:99e::1e80
AKAMAI-ASN1 Akama...
General
Full URL
https://assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/launch-6946e200ec8c.min.js
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:480:99e::1e80 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
AkamaiNetStorage /
Resource Hash
7833f6864e553b783257c3ea87db0f0299fe369fb26d760e95fa6ba0fc1cf342
Security Headers
Name Value
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
timing-allow-origin
*
content-encoding
gzip
etag
"31812eb8120a791aab41cfb7d7f84e78:1785184619.407635"
x-content-type-options
nosniff
expires
Mon, 31 Aug 2026 21:45:20 GMT
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
content-length
78333
date
Mon, 31 Aug 2026 20:45:20 GMT
content-type
application/x-javascript
last-modified
Mon, 27 Jul 2026 20:36:59 GMT
server
AkamaiNetStorage
vary
Accept-Encoding
GET
H2
200
01A26.js Show response
fa-oadd-3pi.cdn.prod.collab.apps.one.audi/current/
6 KB
3 KB
429ms
334ms
Script
application/javascript
54.192.35.112
Amazon.com
General
Full URL
https://fa-oadd-3pi.cdn.prod.collab.apps.one.audi/current/01A26.js
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
54.192.35.112 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-54-192-35-112.fra56.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
97fb8eec4c8bb84724f295d11647ac806ee2016542e2c79bee4234ef44f2052c
Security Headers
Name Value
Strict-Transport-Security max-age=63072000; includeSubDomains; preload
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
x-amz-meta-git-sha
4ed515448044c919c5c6bbaee1d8d2b8e58fd8fa
etag
W/"2171a465e55a95e3ed54a06b840abdf6"
x-content-type-options
nosniff
x-cache
RefreshHit from cloudfront
x-amz-cf-id
PefyH8zSVMm3hndHStrUh3QKDuMvcxdC3Mf4xgzHjETSY8Rr5-548A==
x-amz-meta-promotion
true
date
Mon, 31 Aug 2026 20:45:20 GMT
content-type
application/javascript
vary
Accept-Encoding, Origin
last-modified
Fri, 22 May 2026 17:45:50 GMT
x-frame-options
DENY
strict-transport-security
max-age=63072000; includeSubDomains; preload
x-amz-meta-promoted-by
oadd-3pi-deploy-bot[bot]
cache-control
public, max-age=300, stale-while-revalidate=60
via
1.1 bdc2f66522ff252ddfe00f314b451db4.cloudfront.net (CloudFront)
x-amz-meta-dealer-id
01A26
x-xss-protection
0
x-amz-cf-pop
FRA56-P15
server
AmazonS3
x-amz-server-side-encryption
AES256
GET
H2
200
js Show response
www.googletagmanager.com/gtag/
550 KB
180 KB
859ms
356ms
Script
application/javascript
2a00:1450:4001:c15::61
Google LLC
General
Full URL
https://www.googletagmanager.com/gtag/js?id=G-T5J0MTH5CS
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2a00:1450:4001:c15::61 Frankfurt am Main, Germany, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
Software
Google Tag Manager /
Resource Hash
7fdfb3935e7a23f938f2d34393f92d43bb85c4f28e247997db055b436b69906e
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000; includeSubDomains
cache-control
private, max-age=900
content-encoding
zstd
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
expires
Mon, 31 Aug 2026 20:45:20 GMT
access-control-allow-origin
*
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
content-length
184090
date
Mon, 31 Aug 2026 20:45:20 GMT
x-xss-protection
0
content-type
application/javascript; charset=UTF-8
vary
Accept-Encoding
server
Google Tag Manager
access-control-allow-headers
Cache-Control
GET
H2
200
ud_tagging_bundle.js.gz Show response
metrics.unitedigital.io/tagging/AUDIUS/
64 KB
13 KB
925ms
422ms
Script
application/javascript
2603:1061:14:64::1
Microsoft Corpora...
General
Full URL
https://metrics.unitedigital.io/tagging/AUDIUS/ud_tagging_bundle.js.gz
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2603:1061:14:64::1 , United States, ASN8075 (MICROSOFT-CORP-MSN-AS-BLOCK - Microsoft Corporation, US),
Reverse DNS
Software
/
Resource Hash
3747992cb10025570ce0fe2589c58fe6cbe01932d4d7a9e7166c6d1558dd55a7

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-md5
4ji1LlIJQKI000k8YzkgUg==
x-azure-ref
20260831T204520Z-178b76bfdf5xj484hC1FRA4n100000000gu00000000005pt
x-ms-version
2009-09-19
x-ms-lease-status
unlocked
etag
0x8DEF95A6764BBBC
content-encoding
gzip
x-ms-request-id
e69a8d03-e01e-0052-8089-395737000000
accept-ranges
bytes
x-cache
CONFIG_NOCACHE
content-length
13090
date
Mon, 31 Aug 2026 20:45:20 GMT
content-type
application/javascript
last-modified
Thu, 13 Aug 2026 16:46:21 GMT
x-ms-blob-type
BlockBlob
GET
H2
503
372aa69d
www.audipeabody.com/akam/13/
0
0
398ms
394ms
Script
text/html
2a02:26f0:7100::210:148
AKAMAI-ASN1 Akama...
General
Full URL
https://www.audipeabody.com/akam/13/372aa69d
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:148 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
Security Headers
Name Value
Strict-Transport-Security max-age=31536000 ; includeSubDomains

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/en/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000 ; includeSubDomains
cache-control
max-age=0, no-cache, no-store
content-encoding
gzip
etag
"66731bb9df072cd195daac5e3b29f91e"
pragma
no-cache
x-amz-request-id
tx0000045b935296dbee89c-0069f88eaf-11f1c001c-default
expires
Mon, 31 Aug 2026 20:45:19 GMT
accept-ranges
bytes
x-rgw-object-type
Normal
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
text/html
last-modified
Thu, 02 Jan 2025 14:01:49 GMT
vary
Accept-Encoding
akamai-grn
0.44011002.1788209119.b3684a9
GET
H2
200
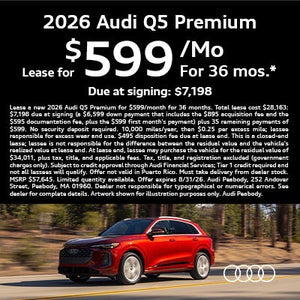
26_Aug_WebBanner_2026_Audi_Q5_Premium_400x400.jpg
nar-dam.audi.com/adobe/assets/urn:aaid:aem:aea97d6a-5a05-4f00-ad81-51e525ff9ba0/as/
34 KB
34 KB
224ms
145ms
Image
image/avif
151.101.195.10
Fastly
General
Full URL
https://nar-dam.audi.com/adobe/assets/urn:aaid:aem:aea97d6a-5a05-4f00-ad81-51e525ff9ba0/as/26_Aug_WebBanner_2026_Audi_Q5_Premium_400x400.jpg?preferwebp=true&width=300
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
151.101.195.10 , United States, ASN54113 (FASTLY - Fastly, Inc., US),
Reverse DNS
Software
/
Resource Hash
ab3a81802cacf273d3e799293091b6207e3cc51e0a338f6077cfe9f007a5767e
Security Headers
Name Value
Strict-Transport-Security max-age=31557600
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

x-sky-dm-backend
true
etag
"Oedx9YY3IunjIbce6BmIa4JkgLTHeFoFER1xUY2rnWo"
age
12
x-content-type-options
nosniff
x-cache
MISS, MISS
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
image/avif
x-served-by
cache-lcy-eglc8600039-LCY, cache-lcy-egml8630048-LCY
vary
Origin,Access-Control-Request-Method,Access-Control-Request-Headers,x-sky-dm-variant,Accept
content-disposition
inline; filename="26_Aug_WebBanner_2026_Audi_Q5_Premium_400x400.avif"; filename*=UTF-8''26_Aug_WebBanner_2026_Audi_Q5_Premium_400x400.avif
fastly-stats
io=1
strict-transport-security
max-age=31557600
cache-control
public, max-age=600, stale-while-revalidate=21600, stale-if-error=86400
x-timer
S1788209119.198002,VS0,VS0,VE122
accept-ranges
bytes
access-control-allow-origin
*
content-length
34381
fastly-io-served-by
img21-us-east4
fastly-io-transform-stats
ifsz=98248 ofsz=34381 ofmt=avif
GET
H2
200
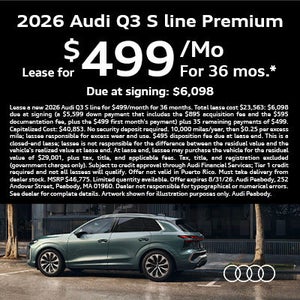
2_26_Aug_WebBanner_2026_Audi_Q3_S_line_Premium_400x400.jpg
nar-dam.audi.com/adobe/assets/urn:aaid:aem:63d0d435-fd4f-4268-bac8-bc77ce310aca/as/
32 KB
33 KB
214ms
135ms
Image
image/avif
151.101.195.10
Fastly
General
Full URL
https://nar-dam.audi.com/adobe/assets/urn:aaid:aem:63d0d435-fd4f-4268-bac8-bc77ce310aca/as/2_26_Aug_WebBanner_2026_Audi_Q3_S_line_Premium_400x400.jpg?preferwebp=true&width=300
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
151.101.195.10 , United States, ASN54113 (FASTLY - Fastly, Inc., US),
Reverse DNS
Software
/
Resource Hash
cd672100785f1e9bdb0526e4ebb51cb5df97dbbbe0ff1773254ac20be6debcb7
Security Headers
Name Value
Strict-Transport-Security max-age=31557600
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

x-sky-dm-backend
true
etag
"ihbxvQh3MC/eI6C0OgRh9q/lMhlKrM/0+ThX4Cu9J68"
age
148
x-content-type-options
nosniff
x-cache
MISS, MISS
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
image/avif
x-served-by
cache-lcy-eglc8600026-LCY, cache-lcy-egml8630048-LCY
vary
Origin,Access-Control-Request-Method,Access-Control-Request-Headers,x-sky-dm-variant,Accept
content-disposition
inline; filename="2_26_Aug_WebBanner_2026_Audi_Q3_S_line_Premium_400x400.avif"; filename*=UTF-8''2_26_Aug_WebBanner_2026_Audi_Q3_S_line_Premium_400x400.avif
fastly-stats
io=1
strict-transport-security
max-age=31557600
cache-control
public, max-age=600, stale-while-revalidate=21600, stale-if-error=86400
x-timer
S1788209119.197995,VS0,VS0,VE113
accept-ranges
bytes
access-control-allow-origin
*
content-length
32764
fastly-io-served-by
vpop-kiad7010247
fastly-io-transform-stats
ifsz=95113 ofsz=32764 ofmt=avif
GET
H2
200
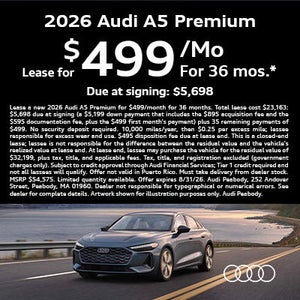
26_Aug_WebBanner_2026_Audi_A5_Premium_400x400.jpg
nar-dam.audi.com/adobe/assets/urn:aaid:aem:d636569d-8131-4d14-9095-1105e562d08a/as/
30 KB
31 KB
113ms
111ms
Image
image/avif
151.101.195.10
Fastly
General
Full URL
https://nar-dam.audi.com/adobe/assets/urn:aaid:aem:d636569d-8131-4d14-9095-1105e562d08a/as/26_Aug_WebBanner_2026_Audi_A5_Premium_400x400.jpg?preferwebp=true&width=300
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
151.101.195.10 , United States, ASN54113 (FASTLY - Fastly, Inc., US),
Reverse DNS
Software
/
Resource Hash
b13918cfb26e0d6cdb3c7f12a52ce68d4403dce05797f5109b276efcc54a2e3d
Security Headers
Name Value
Strict-Transport-Security max-age=31557600
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

x-sky-dm-backend
true
etag
"gVbeG3mrbrXZtY3yo/H1PDGhxUDrrbCCfJiLbV5VnJo"
age
270
x-content-type-options
nosniff
x-cache
MISS, MISS
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
image/avif
x-served-by
cache-lcy-eglc8600055-LCY, cache-lcy-egml8630048-LCY
vary
Origin,Access-Control-Request-Method,Access-Control-Request-Headers,x-sky-dm-variant,Accept
content-disposition
inline; filename="26_Aug_WebBanner_2026_Audi_A5_Premium_400x400.avif"; filename*=UTF-8''26_Aug_WebBanner_2026_Audi_A5_Premium_400x400.avif
fastly-stats
io=1
strict-transport-security
max-age=31557600
cache-control
public, max-age=600, stale-while-revalidate=21600, stale-if-error=86400
x-timer
S1788209119.343033,VS0,VS0,VE90
accept-ranges
bytes
access-control-allow-origin
*
content-length
31122
fastly-io-served-by
img16-us-east4
fastly-io-transform-stats
ifsz=91970 ofsz=31122 ofmt=avif
GET
H2
200
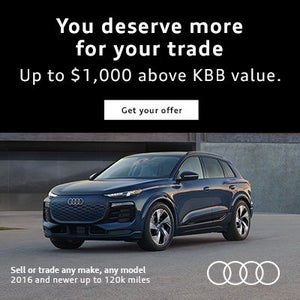
Feb_26_UsedCarAcquisition_Audi-400x400.jpg
nar-dam.audi.com/adobe/assets/urn:aaid:aem:b961ba66-db0f-4a4b-a34c-49b7f0cb14b1/as/
18 KB
18 KB
133ms
133ms
Image
image/avif
151.101.195.10
Fastly
General
Full URL
https://nar-dam.audi.com/adobe/assets/urn:aaid:aem:b961ba66-db0f-4a4b-a34c-49b7f0cb14b1/as/Feb_26_UsedCarAcquisition_Audi-400x400.jpg?preferwebp=true&width=300
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
151.101.195.10 , United States, ASN54113 (FASTLY - Fastly, Inc., US),
Reverse DNS
Software
/
Resource Hash
0dbe0e5c3a1af12994395528fccb034916ebe6e54c56cd1b4b24e3169edc176f
Security Headers
Name Value
Strict-Transport-Security max-age=31557600
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

x-sky-dm-backend
true
etag
"aOfeOvAit5t16iIRsFUZok7SkGyczm0b62NSKhy0FFI"
age
144
x-content-type-options
nosniff
x-cache
MISS, MISS
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
image/avif
x-served-by
cache-lcy-eglc8600096-LCY, cache-lcy-egml8630048-LCY
vary
Origin,Access-Control-Request-Method,Access-Control-Request-Headers,x-sky-dm-variant,Accept
content-disposition
inline; filename="Feb_26_UsedCarAcquisition_Audi-400x400.avif"; filename*=UTF-8''Feb_26_UsedCarAcquisition_Audi-400x400.avif
fastly-stats
io=1
strict-transport-security
max-age=31557600
cache-control
public, max-age=600, stale-while-revalidate=21600, stale-if-error=86400
x-timer
S1788209119.401786,VS0,VS0,VE89
accept-ranges
bytes
access-control-allow-origin
*
content-length
18352
fastly-io-served-by
vpop-kiad7010213
fastly-io-transform-stats
ifsz=63727 ofsz=18352 ofmt=avif
GET
H3
200
99a5db229ecdaa191f2586be910b38f0.json Show response
nexus.ensighten.com/privacy/environments/audi/naroadd5/Peabody%20-%2001A26/
7 KB
3 KB
143ms
54ms
Fetch
text/plain
108.138.26.44
Amazon.com
General
Full URL
https://nexus.ensighten.com/privacy/environments/audi/naroadd5/Peabody%20-%2001A26/99a5db229ecdaa191f2586be910b38f0.json
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
108.138.26.44 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-108-138-26-44.fra56.r.cloudfront.net
Software
CloudFront /
Resource Hash
a37eb075021720fb6f63d0b7c12e5bada7b01d82ba6fb4afe304b60347f2f7a9

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
br
x-amz-version-id
bQ8bhFiihUKzyXkiB3jHb1eG_FN3cd8i
age
10540376
etag
W/"99a5db229ecdaa191f2586be910b38f0"
alt-svc
h3=":443"; ma=86400
x-cache
Hit from cloudfront
x-amz-cf-id
Jd6gXKkXOimSu4f65w6lbaH9a-Q84BQNkAEz88uJUqacLCApfoTU6A==
date
Fri, 01 May 2026 20:52:24 GMT
content-type
text/plain; charset=UTF-8
vary
Accept-Encoding
last-modified
Fri, 01 May 2026 20:39:01 GMT
x-amz-replication-status
COMPLETED
via
1.1 837a869ba82f4a85a2e5810b11746698.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-amz-cf-pop
FRA56-P7
server
CloudFront
x-amz-server-side-encryption
AES256
GET
H3
200
serverComponent.php Show response
nexus.ensighten.com/audi/naroadd5/
216 B
466 B
138ms
55ms
Fetch
application/json
108.138.26.44
Amazon.com
General
Full URL
https://nexus.ensighten.com/audi/naroadd5/serverComponent.php?namespace=Bootstrapper&staticJsPath=nexus.ensighten.com/audi/naroadd5/code/&ClientID=2328&PageID=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
108.138.26.44 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-108-138-26-44.fra56.r.cloudfront.net
Software
CloudFront /
Resource Hash
6f2e3fc610c95eee91cfd68b8a357498c7d73bb7f25c627155e9e38bd3ff2f52

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
no-cache, no-store
via
1.1 837a869ba82f4a85a2e5810b11746698.cloudfront.net (CloudFront)
expires
Mon, 31 Aug 2026 20:45:18 GMT
alt-svc
h3=":443"; ma=86400
x-cache
Miss from cloudfront
content-length
216
access-control-allow-origin
*
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
application/json
x-amz-cf-pop
FRA56-P7
server
CloudFront
x-amz-cf-id
OD4VLKyOP3jLcEaDiVVBeqa5RugJfFdi_2xi4jjfJW_4LltepIqMwg==
GET
H2
200
gtm.js Show response
www.googletagmanager.com/
378 KB
130 KB
583ms
81ms
Script
application/javascript
2a00:1450:4001:c15::61
Google LLC
General
Full URL
https://www.googletagmanager.com/gtm.js?id=GTM-TP8STJBB
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2a00:1450:4001:c15::61 Frankfurt am Main, Germany, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
Software
Google Tag Manager /
Resource Hash
2bc49f21ee2237aaf1c7173856918dd99da61d513511af9f7d4530f4b97db3ad
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
zstd
expires
Mon, 31 Aug 2026 20:45:20 GMT
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
date
Mon, 31 Aug 2026 20:45:20 GMT
content-type
application/javascript; charset=UTF-8
vary
Accept-Encoding
last-modified
Mon, 31 Aug 2026 20:03:09 GMT
access-control-allow-headers
Cache-Control
strict-transport-security
max-age=31536000; includeSubDomains
cache-control
private, max-age=900
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
access-control-allow-origin
*
content-length
132419
x-xss-protection
0
server
Google Tag Manager
GET
H3
200
cb35d69757df5a54b1be5aa9a787c8f4.js Show response
nexus.ensighten.com/audi/naroadd5/code/
10 KB
2 KB
58ms
26ms
Script
application/javascript
108.138.26.44
Amazon.com
General
Full URL
https://nexus.ensighten.com/audi/naroadd5/code/cb35d69757df5a54b1be5aa9a787c8f4.js?conditionId0=639050
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
108.138.26.44 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-108-138-26-44.fra56.r.cloudfront.net
Software
CloudFront /
Resource Hash
fef5b20765ec9783c34c563a707edbd506c4f9b55b93d1c357c312ed966449be

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
x-amz-version-id
7.HfI3LjD6NLTUqk1Rub88nbVEcY5a.6
age
4691441
etag
W/"989163297e849733fc22504309093138"
alt-svc
h3=":443"; ma=86400
x-cache
Hit from cloudfront
x-amz-cf-id
jKZvhiX2wPeG0vQskF3434lGJS2GkPM4wGyZLcQRttInaYW2GV7acQ==
date
Wed, 08 Jul 2026 13:34:39 GMT
content-type
application/javascript; charset=utf-8
vary
Accept-Encoding, Origin
last-modified
Wed, 08 Jul 2026 13:33:48 GMT
x-amz-replication-status
PENDING
cache-control
max-age=315360000
via
1.1 62e7b24ca032b612bb93fa7f3437469c.cloudfront.net (CloudFront)
x-amz-cf-pop
FRA56-P7
server
CloudFront
x-amz-server-side-encryption
AES256
GET
H2
200
01A26-20260522T1733-r26302553077-g4ed515448044.js Show response
fa-oadd-3pi.cdn.prod.collab.apps.one.audi/current/versions/
125 KB
30 KB
34ms
31ms
Script
application/javascript
54.192.35.112
Amazon.com
General
Full URL
https://fa-oadd-3pi.cdn.prod.collab.apps.one.audi/current/versions/01A26-20260522T1733-r26302553077-g4ed515448044.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
54.192.35.112 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-54-192-35-112.fra56.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
4abe64bcaece386e4616472a1641b3471e695a83031b5d845878fe2fdae5ab95
Security Headers
Name Value
Strict-Transport-Security max-age=63072000; includeSubDomains; preload
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

x-amz-meta-bundle-filename
01A26-20260522T1733-r26302553077-g4ed515448044.js
x-amz-meta-git-sha
4ed515448044c919c5c6bbaee1d8d2b8e58fd8fa
etag
W/"5fab6b51b805ab2d6d48527cf7ecd694"
content-encoding
br
age
8735318
x-content-type-options
nosniff
x-cache
Hit from cloudfront
x-amz-cf-id
xSXs0LQ4IHj59XRdauBbVwlDEb9DHaGG4_bWYV-rJ2h7RXWX9rBZzg==
date
Fri, 22 May 2026 18:16:42 GMT
content-type
application/javascript
vary
Accept-Encoding, Origin
last-modified
Fri, 22 May 2026 17:45:49 GMT
x-frame-options
DENY
strict-transport-security
max-age=63072000; includeSubDomains; preload
x-amz-meta-promoted-by
oadd-3pi-deploy-bot[bot]
x-amz-meta-promoted
true
cache-control
public, max-age=31536000, immutable
via
1.1 bdc2f66522ff252ddfe00f314b451db4.cloudfront.net (CloudFront)
x-xss-protection
0
x-amz-cf-pop
FRA56-P15
server
AmazonS3
x-amz-server-side-encryption
AES256
GET
H2
200
gtm.js Show response
www.googletagmanager.com/
710 KB
247 KB
1435ms
934ms
Script
application/javascript
2a00:1450:4001:c15::61
Google LLC
General
Full URL
https://www.googletagmanager.com/gtm.js?id=GTM-P5MB3MV6
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2a00:1450:4001:c15::61 Frankfurt am Main, Germany, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
Software
Google Tag Manager /
Resource Hash
4dea295c4d5efebb5972351616036268444177f9ca4ebca09c5917027bd93101
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
zstd
expires
Mon, 31 Aug 2026 20:45:20 GMT
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
date
Mon, 31 Aug 2026 20:45:20 GMT
content-type
application/javascript; charset=UTF-8
vary
Accept-Encoding
last-modified
Mon, 31 Aug 2026 20:03:09 GMT
access-control-allow-headers
Cache-Control
strict-transport-security
max-age=31536000; includeSubDomains
cache-control
private, max-age=900
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
access-control-allow-origin
*
content-length
252840
x-xss-protection
0
server
Google Tag Manager
GET
H2
200
gtm.js Show response
www.googletagmanager.com/
373 KB
128 KB
594ms
93ms
Script
application/javascript
2a00:1450:4001:c15::61
Google LLC
General
Full URL
https://www.googletagmanager.com/gtm.js?id=GTM-NKV2QG8S
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2a00:1450:4001:c15::61 Frankfurt am Main, Germany, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
Software
Google Tag Manager /
Resource Hash
9e04b3edd873c2f1260946a4d698757d99fbcec87a91f1daf1d46e8b17a8e68e
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
zstd
expires
Mon, 31 Aug 2026 20:45:20 GMT
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
date
Mon, 31 Aug 2026 20:45:20 GMT
content-type
application/javascript; charset=UTF-8
vary
Accept-Encoding
last-modified
Mon, 31 Aug 2026 20:03:09 GMT
access-control-allow-headers
Cache-Control
strict-transport-security
max-age=31536000; includeSubDomains
cache-control
private, max-age=900
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
access-control-allow-origin
*
content-length
131023
x-xss-protection
0
server
Google Tag Manager
GET
H2
200
external-link-s.svg
www.audipeabody.com/assets/icons/
203 B
577 B
68ms
65ms
Other
image/svg+xml
2a02:26f0:7100::210:148
AKAMAI-ASN1 Akama...
General
Full URL
https://www.audipeabody.com/assets/icons/external-link-s.svg
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:148 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
789e1b8ec5c9ed24afceb9d3ba532e8c6f3c76e43af0028e95cff8885491510b
Security Headers
Name Value
Strict-Transport-Security max-age=31536000 ; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 1

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/en/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
"1690ffab93481168b22fa8425d8ea172"
x-content-type-options
nosniff
x-amz-cf-id
R_OQMtquWfNR4VbuDzKZZEcsT8M3M13gR77-Y7JpIYEJFkTQknvCMg==
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
image/svg+xml
last-modified
Tue, 24 Feb 2026 12:44:03 GMT
vary
Accept-Encoding
x-frame-options
DENY
strict-transport-security
max-age=31536000 ; includeSubDomains
cache-control
max-age=31536000,public,immutable
accept-ranges
bytes
content-length
181
akamai-grn
0.44011002.1788209119.b3684aa
x-xss-protection
1
x-amz-cf-pop
FRA60-P13
x-amz-server-side-encryption
AES256
GET
H2
200
search-s.svg
www.audipeabody.com/assets/icons/
335 B
625 B
67ms
64ms
Other
image/svg+xml
2a02:26f0:7100::210:148
AKAMAI-ASN1 Akama...
General
Full URL
https://www.audipeabody.com/assets/icons/search-s.svg
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:148 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
db55130426d797651a4b97dbb7f9cf74c581dedb2b6cea74eec257dd1e083be1
Security Headers
Name Value
Strict-Transport-Security max-age=31536000 ; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 1

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/en/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
"8cf8b71293407a779f7b2c7965ad5a55"
x-content-type-options
nosniff
x-amz-cf-id
e2MMBihotj5NHDdpaTPfcNilbekpfyXV-SmgdKS5ob_dpEjud2cFSA==
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
image/svg+xml
last-modified
Tue, 24 Feb 2026 12:44:09 GMT
vary
Accept-Encoding
x-frame-options
DENY
strict-transport-security
max-age=31536000 ; includeSubDomains
cache-control
max-age=31536000,public,immutable
accept-ranges
bytes
content-length
229
akamai-grn
0.44011002.1788209119.b3684ab
x-xss-protection
1
x-amz-cf-pop
FRA60-P13
x-amz-server-side-encryption
AES256
GET
H2
200
forward-s.svg
www.audipeabody.com/assets/icons/
188 B
565 B
67ms
65ms
Other
image/svg+xml
2a02:26f0:7100::210:148
AKAMAI-ASN1 Akama...
General
Full URL
https://www.audipeabody.com/assets/icons/forward-s.svg
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:148 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
2d44a5de146096aa7b1c4061e0d2dab501c1c206552507b9ff9cda5351ff98d5
Security Headers
Name Value
Strict-Transport-Security max-age=31536000 ; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 1

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/en/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
"7f1b4c2f45fc91b996344ef9da4c57e4"
x-content-type-options
nosniff
x-amz-cf-id
pE4IXW-O-ZG8e8V5m7CkGBKOpR7JQl8UNh0aE5fdyNFiv-6L3x3aLA==
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
image/svg+xml
last-modified
Tue, 24 Feb 2026 12:44:04 GMT
vary
Accept-Encoding
x-frame-options
DENY
strict-transport-security
max-age=31536000 ; includeSubDomains
cache-control
max-age=31536000,public,immutable
accept-ranges
bytes
content-length
168
akamai-grn
0.44011002.1788209119.b3684ac
x-xss-protection
1
x-amz-cf-pop
FRA60-P13
x-amz-server-side-encryption
AES256
GET
H2
200
back-s.svg
www.audipeabody.com/assets/icons/
186 B
563 B
79ms
77ms
Other
image/svg+xml
2a02:26f0:7100::210:148
AKAMAI-ASN1 Akama...
General
Full URL
https://www.audipeabody.com/assets/icons/back-s.svg
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:148 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
a0373b36b8e1b9e41495daccbbceee88b5edc150c5a6dc03957e49292995259e
Security Headers
Name Value
Strict-Transport-Security max-age=31536000 ; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 1

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/en/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
"ef8e831600488a9cad70efe8d5f24d73"
x-content-type-options
nosniff
x-amz-cf-id
QnRLOUtkO8XbZ3su8gpLEFvHFOgYwVRSWJW_ysEcMreGJR3n3QFzGQ==
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
image/svg+xml
last-modified
Tue, 24 Feb 2026 12:43:59 GMT
vary
Accept-Encoding
x-frame-options
DENY
strict-transport-security
max-age=31536000 ; includeSubDomains
cache-control
max-age=31536000,public,immutable
accept-ranges
bytes
content-length
165
akamai-grn
0.44011002.1788209119.b3684ad
x-xss-protection
1
x-amz-cf-pop
FRA60-P13
x-amz-server-side-encryption
AES256
GET
H2
200
arrow-down-s.svg
www.audipeabody.com/assets/icons/
187 B
558 B
73ms
71ms
Other
image/svg+xml
2a02:26f0:7100::210:148
AKAMAI-ASN1 Akama...
General
Full URL
https://www.audipeabody.com/assets/icons/arrow-down-s.svg
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:148 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
f960d145f29d5bb2958fa2317e5c79979c3ef023ac34c3c39d45b73cdf521b0e
Security Headers
Name Value
Strict-Transport-Security max-age=31536000 ; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 1

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/en/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
"fbade0d6fce093933249bd7da5a86e51"
x-content-type-options
nosniff
x-amz-cf-id
cXHZFCGAXWRM-2pAeFvmVUJSnn_zmJO1Qgmi_fc5FCpF6rjxs4y3iQ==
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
image/svg+xml
last-modified
Tue, 24 Feb 2026 12:43:58 GMT
vary
Accept-Encoding
x-frame-options
DENY
strict-transport-security
max-age=31536000 ; includeSubDomains
cache-control
max-age=31536000,public,immutable
accept-ranges
bytes
content-length
161
akamai-grn
0.44011002.1788209119.b3684bd
x-xss-protection
1
x-amz-cf-pop
FRA60-P13
x-amz-server-side-encryption
AES256
GET
H2
200
facebook-s.svg
www.audipeabody.com/assets/icons/
308 B
636 B
82ms
81ms
Other
image/svg+xml
2a02:26f0:7100::210:148
AKAMAI-ASN1 Akama...
General
Full URL
https://www.audipeabody.com/assets/icons/facebook-s.svg
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:148 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
85c55b9fb4767c9d84ac036d9ef0c9a66ab9e0b66afdd21d71ba5f8b420d4177
Security Headers
Name Value
Strict-Transport-Security max-age=31536000 ; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 1

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/en/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
"9fa4581866bcabf039bccb7156d6293c"
x-content-type-options
nosniff
x-amz-cf-id
aOAo7WS5sfjLZeRQmQYHs6KmBjM6ouskDhtXBlJj7t2dyo440F7cow==
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
image/svg+xml
last-modified
Tue, 24 Feb 2026 12:44:03 GMT
vary
Accept-Encoding
x-frame-options
DENY
strict-transport-security
max-age=31536000 ; includeSubDomains
cache-control
max-age=31536000,public,immutable
accept-ranges
bytes
content-length
240
akamai-grn
0.44011002.1788209119.b3684be
x-xss-protection
1
x-amz-cf-pop
FRA60-P13
x-amz-server-side-encryption
AES256
GET
H2
200
x-s.svg
www.audipeabody.com/assets/icons/
260 B
613 B
73ms
72ms
Other
image/svg+xml
2a02:26f0:7100::210:148
AKAMAI-ASN1 Akama...
General
Full URL
https://www.audipeabody.com/assets/icons/x-s.svg
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:148 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
b2ca20e39ddb070bc3879c89bc616df37cde41676876ed3581152ae19434f564
Security Headers
Name Value
Strict-Transport-Security max-age=31536000 ; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 1

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/en/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
"753e1a088f551c20bddbacc2ed087ba3"
x-content-type-options
nosniff
x-amz-cf-id
6tqEMfLXxz2IjT_FMTq79tz5nyS9ECWgHIQABfgrCMoMCIoek-8-Qw==
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
image/svg+xml
last-modified
Tue, 24 Feb 2026 12:44:12 GMT
vary
Accept-Encoding
x-frame-options
DENY
strict-transport-security
max-age=31536000 ; includeSubDomains
cache-control
max-age=31536000,public,immutable
accept-ranges
bytes
content-length
216
akamai-grn
0.44011002.1788209119.b3684bf
x-xss-protection
1
x-amz-cf-pop
FRA60-P13
x-amz-server-side-encryption
AES256
GET
H2
200
youtube-s.svg
www.audipeabody.com/assets/icons/
432 B
672 B
82ms
81ms
Other
image/svg+xml
2a02:26f0:7100::210:148
AKAMAI-ASN1 Akama...
General
Full URL
https://www.audipeabody.com/assets/icons/youtube-s.svg
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:148 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
772cc29fbdf701b69052ec155e5b57f2c443187e46d22fafe4b227278ff1d778
Security Headers
Name Value
Strict-Transport-Security max-age=31536000 ; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 1

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/en/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
"2cc5c920e850015f4e575747592d7d92"
x-content-type-options
nosniff
x-amz-cf-id
cxdKm4wwYDFurYfWr6F6GHXIzsJFQ6chPQEHNcG76YaFdaBkzPoqkg==
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
image/svg+xml
last-modified
Tue, 24 Feb 2026 12:44:12 GMT
vary
Accept-Encoding
x-frame-options
DENY
strict-transport-security
max-age=31536000 ; includeSubDomains
cache-control
max-age=31536000,public,immutable
accept-ranges
bytes
content-length
275
akamai-grn
0.44011002.1788209119.b3684c0
x-xss-protection
1
x-amz-cf-pop
FRA60-P13
x-amz-server-side-encryption
AES256
GET
H2
200
instagram-s.svg
www.audipeabody.com/assets/icons/
1 KB
998 B
83ms
83ms
Other
image/svg+xml
2a02:26f0:7100::210:148
AKAMAI-ASN1 Akama...
General
Full URL
https://www.audipeabody.com/assets/icons/instagram-s.svg
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:148 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
6bde9f08341ef8bbd6348f6adcd953015944facb224b6e1f303e7b7bcb0c8bde
Security Headers
Name Value
Strict-Transport-Security max-age=31536000 ; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 1

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/en/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
W/"4720645820fddc9f561faf53e79d007b"
x-content-type-options
nosniff
x-amz-cf-id
o7Ku5KD91-1UGEtQJw5xPCCdRrRLl6MZkgNiia4Ig9xT6F-RDFTyTw==
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
image/svg+xml
last-modified
Tue, 24 Feb 2026 12:44:05 GMT
vary
Accept-Encoding
x-frame-options
DENY
strict-transport-security
max-age=31536000 ; includeSubDomains
cache-control
max-age=31536000,public,immutable
content-length
606
akamai-grn
0.44011002.1788209119.b3684c1
x-xss-protection
1
x-amz-cf-pop
FRA60-P13
x-amz-server-side-encryption
AES256
GET
H2
200
AudiTypeVF_Lat.woff2
www.audipeabody.com/assets/fonts/
71 KB
72 KB
50ms
43ms
Font
font/woff2
2a02:26f0:7100::210:148
AKAMAI-ASN1 Akama...
General
Full URL
https://www.audipeabody.com/assets/fonts/AudiTypeVF_Lat.woff2
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:148 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
48e4490e0c8761abffb1cc8b930a6809013b3c5f8644b5b25c6fadd17e129fe3
Security Headers
Name Value
Strict-Transport-Security max-age=31536000 ; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 1

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/en/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
0
etag
"a96b451541a38a94653c46fec471ba98"
access-control-allow-methods
HEAD, GET
x-content-type-options
nosniff
x-amz-cf-id
XPyX6hS0q3Ic2_ksL5VpmMVT672cCi5tf10s_KUdHDVN1Yc5nSGdwQ==
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
font/woff2
last-modified
Wed, 01 Apr 2026 12:45:57 GMT
x-frame-options
DENY
strict-transport-security
max-age=31536000 ; includeSubDomains
cache-control
max-age=31536000,public,immutable
accept-ranges
bytes
access-control-allow-origin
*
content-length
72772
x-xss-protection
1
akamai-grn
0.44011002.1788209119.b3684e3
x-amz-cf-pop
FRA60-P13
x-amz-server-side-encryption
AES256
GET
H2
200
SoA_Shot_04_Range_A6_Q5_Q7_A5__sRGB_1920x1080.jpg
nar-dam.audi.com/adobe/assets/urn:aaid:aem:467fccda-d9c8-419c-bfc0-0b420cc0e132/as/
143 KB
144 KB
36ms
29ms
Image
image/avif
151.101.195.10
Fastly
General
Full URL
https://nar-dam.audi.com/adobe/assets/urn:aaid:aem:467fccda-d9c8-419c-bfc0-0b420cc0e132/as/SoA_Shot_04_Range_A6_Q5_Q7_A5__sRGB_1920x1080.jpg?width=1920
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
151.101.195.10 , United States, ASN54113 (FASTLY - Fastly, Inc., US),
Reverse DNS
Software
/
Resource Hash
7f6b6a1c69b13c77dac060798810abf6f3c89c801a373b9fcabf4df06d4d9efc
Security Headers
Name Value
Strict-Transport-Security max-age=31557600
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

x-sky-dm-backend
true
etag
"cuJAFODm7V/Az8mjtXAwk9J8yDWPB43f+Uz8sRefE/8"
age
311
x-content-type-options
nosniff
x-cache
MISS, MISS
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
image/avif
x-served-by
cache-lcy-eglc8600037-LCY, cache-lcy-egml8630048-LCY
vary
Origin,Access-Control-Request-Method,Access-Control-Request-Headers,x-sky-dm-variant,Accept
content-disposition
inline; filename="SoA_Shot_04_Range_A6_Q5_Q7_A5__sRGB_1920x1080.avif"; filename*=UTF-8''SoA_Shot_04_Range_A6_Q5_Q7_A5__sRGB_1920x1080.avif
fastly-stats
io=1
strict-transport-security
max-age=31557600
cache-control
public, max-age=600, stale-while-revalidate=21600, stale-if-error=86400
x-timer
S1788209120.630691,VS0,VS0,VE7
accept-ranges
bytes
access-control-allow-origin
*
content-length
146858
fastly-io-served-by
vpop-kiad7010212
fastly-io-transform-stats
ifsz=244208 ofsz=146858 ofmt=avif
GET
H2
200
testDrive-FlyOut-min.js Show response
ezdocs123.com/widget/
12 KB
4 KB
470ms
26ms
Script
text/javascript
99.84.152.75
Amazon.com
General
Full URL
https://ezdocs123.com/widget/testDrive-FlyOut-min.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
99.84.152.75 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-99-84-152-75.fra56.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
9496b0ac089fa7e15190af00629ddbf925e8ddbc4cc05753ec65bb2d75f9f175
Security Headers
Name Value
Strict-Transport-Security max-age=31536000
X-Content-Type-Options nosniff
X-Frame-Options SAMEORIGIN
X-Xss-Protection 1; mode=block

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
br
x-amz-version-id
g9t8Dqsj2sV8Srcspc0it4Q1ub4LV8aJ
etag
W/"3c2cb055ece43cab955c8f96a930c33e"
age
48450
x-content-type-options
nosniff
x-cache
Hit from cloudfront
x-amz-cf-id
JsY_KQHPBAnfGZK5NkzcHmiIspTDXHhQPNSLWC_6TsK18hl44vlsJg==
date
Mon, 31 Aug 2026 07:17:59 GMT
content-type
text/javascript
vary
Accept-Encoding, Origin
last-modified
Mon, 24 Aug 2026 21:24:54 GMT
x-frame-options
SAMEORIGIN
strict-transport-security
max-age=31536000
x-amz-replication-status
COMPLETED
referrer-policy
strict-origin-when-cross-origin
via
1.1 dad40cc9d2359a8883492af6b05039da.cloudfront.net (CloudFront)
x-xss-protection
1; mode=block
x-amz-cf-pop
FRA56-P13
server
AmazonS3
x-amz-server-side-encryption
AES256
GET
H2
200
widget.js Show response
connect.podium.com/
885 KB
256 KB
474ms
31ms
Script
text/javascript
2600:9000:213f:5e00:1a:3af:f5c0:93a1
Amazon.com
General
Full URL
https://connect.podium.com/widget.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2600:9000:213f:5e00:1a:3af:f5c0:93a1 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
Software
AmazonS3 /
Resource Hash
66e22799b29b3221c67731164a248933273d1a3d115c407e5d8087224b230c93

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
content-encoding
gzip
etag
"d497aa353dc8b6672c69fddd7679c6fe"
age
1877
via
1.1 030df12889597763d790d77135c16596.cloudfront.net (CloudFront)
x-cache
Hit from cloudfront
content-length
261095
x-amz-cf-id
32hR75S6OVRi87PEXipkMA-rTI-2T5gzkN9ME1SfdZUIcV64QWglRw==
date
Mon, 31 Aug 2026 20:14:04 GMT
content-type
text/javascript
last-modified
Mon, 31 Aug 2026 19:14:01 GMT
server
AmazonS3
x-amz-cf-pop
FRA56-P15
vary
Accept-Encoding
GET
H2
200
widget_app_base_1786358039170.js Show response
cdn.userway.org/widgetapp/2026-08-10-10-33-59/
157 KB
47 KB
97ms
33ms
Script
application/javascript
2a02:6ea0:c700::101
CDN77 Datacamp Li...
General
Full URL
https://cdn.userway.org/widgetapp/2026-08-10-10-33-59/widget_app_base_1786358039170.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:6ea0:c700::101 Frankfurt am Main, Germany, ASN60068 (CDN77 Datacamp Limited, GB),
Reverse DNS
Software
CDN77-Turbo /
Resource Hash
de59a5d503c80c4d09cddc0aa81a06b2455b1abdd2d0dd653b7ebe435ea5c7aa

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
3000
access-control-expose-headers
Content-Range, Content-Length, ETag, Content-Type
content-encoding
gzip
etag
W/"d0678c359ada8689a6c7df2ce7ba7ab3"
age
17
x-77-cache
HIT
access-control-allow-methods
GET, HEAD, PUT, POST, DELETE
x-amz-cf-id
BVHgwG7m2_zks7-8og2fICmvrA3a_QQ9_2t7ZAIQ1qoRkrhAvAQY2A==
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
application/javascript
last-modified
Mon, 10 Aug 2026 10:36:59 GMT
vary
Accept-Encoding
x-77-nzt-ray
0d1fa5187f994ace04e8956ade8a862d
x-77-nzt
kh+pYu5zF8kgvHyksYmZANsq3SVeiLN69RsISB71ytc1KAaBZtYXN3c
cache-control
max-age=25920000, public
via
1.1 2455ef8edb3925202de453ceda9f2c14.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-77-pop
frankfurtDE
x-77-age
1850402
x-amz-cf-pop
FRA60-P13
server
CDN77-Turbo
x-amz-server-side-encryption
AES256
GET
H2
204
b.rnc
data.privacy.ensighten.com/privacy/v1/b/
0
107 B
115ms
25ms
Image
text/plain
3.124.119.57
Amazon.com
General
Full URL
https://data.privacy.ensighten.com/privacy/v1/b/b.rnc?n=0&c=2328&i=7aegid&p=naroadd5&s=361&d=8Ep7InZlcnNpb24iOiIxLjAuMCIsImdhdGV3YXkiOiIyLjMuNzk4IiwiY2xpZW50SWQiOjIzMjgsInB1Ymxpc2hQYXRoIjoibmFyb2FkZDUiLCJpbnN0YW5jZSsA8BQiN2FlZ2lkIiwicGFja2V0IjowLCJtb2RlIjoiZW5mb3JjZVsA8CFvb2tpZXMiOnt9LCJlbnZpcm9ubWVudCI6IlBlYWJvZHkgLSAwMUEyNiIsImRvY3UdAPIUUmVmZXJyZXIiOiIiLCJyZXF1ZXN0cyI6W3siZGVzdGluYXTVAGAiLCJ0eXByAPAPYmlsbGluZyIsInN0YXJ0IjoxNzg4MjA5MTIwMDk5ewCgZCI6LTEsInNvdZoAAVoAZHN0YXR1c2YAQGFzb25lANRdLCJkYXRhUGF0dGVyEgDCbGlzdCI6W10sImlkXQDAMjA5MTIwMDk5fV19
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
3.124.119.57 Frankfurt am Main, Germany, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
ec2-3-124-119-57.eu-central-1.compute.amazonaws.com
Software
nginx /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

expires
Mon, 31 Aug 2026 20:45:19 GMT
cache-control
no-cache, no-store
date
Mon, 31 Aug 2026 20:45:20 GMT
server
nginx
GET
H2
204
b.rnc
data.privacy.ensighten.com/privacy/v1/c/
0
106 B
110ms
28ms
Image
text/plain
3.124.119.57
Amazon.com
General
Full URL
https://data.privacy.ensighten.com/privacy/v1/c/b.rnc?n=0&c=2328&i=6zvlv8&p=naroadd5&s=377&d=9Cd7InZlcnNpb24iOiIxLjAuMCIsImdhdGV3YXkiOiIyLjMuNzk4IiwiY2xpZW50SWQiOjIzMjgQAPAbTmFtZSI6ImF1ZGkiLCJwdWJsaXNoUGF0aCI6Im5hcm9hZGQ1IiwibW9kJwCQd2hpdGVsaXN0UADwH29va2llcyI6eyJBVURJX0VOU0lHSFRFTl9QUklWQUNZX0JBTk5FUl9MT0FERUSeAPEPIn0sImR0IjoxNzg4MjA5MTIwMTA4LCJzZXR0aW5nSwDxLW1vZGFsIjoiZW50ZXJwcmlzZSIsImVudmlyb25tZW50IjoiUGVhYm9keSAtIDAxQTI2IiwiZGVmYXVsdEEAgEZ1bmN0aW9uRgCAMSwiTWFya2VeALAiOjF9fSwiZXZlbikAIlt7CwBBIjoiY8kAcENoYW5nZWROAA6iAAXKAMBBREVEIjoiMSJ9XX0
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
3.124.119.57 Frankfurt am Main, Germany, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
ec2-3-124-119-57.eu-central-1.compute.amazonaws.com
Software
nginx /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

expires
Mon, 31 Aug 2026 20:45:19 GMT
cache-control
no-cache, no-store
date
Mon, 31 Aug 2026 20:45:20 GMT
server
nginx
GET
H2
403
authenticated
www.audipeabody.com/qa-userinfo-na/v2/myaudi/
127 B
0
472ms
469ms
Fetch
application/json
2a02:26f0:7100::210:148
AKAMAI-ASN1 Akama...
General
Full URL
https://www.audipeabody.com/qa-userinfo-na/v2/myaudi/authenticated
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:148 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
Security Headers
Name Value
Strict-Transport-Security max-age=31536000 ; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
x-csrf-token
Referer
https://www.audipeabody.com/en/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000 ; includeSubDomains
akamai-grn
0.44011002.1788209120.b3685b4
cache-control
no-cache, no-store, max-age=0, must-revalidate
content-encoding
gzip
pragma
no-cache
x-content-type-options
nosniff
expires
0
content-length
138
x-amz-cf-id
WGrkJ05d5IZyinmnjPDycLQMN5ADygYgMioQ1Gt17xhZ_IOTa0E-LA==
x-xss-protection
0
date
Mon, 31 Aug 2026 20:45:20 GMT
content-type
application/json
x-amz-cf-pop
FRA50-P1
vary
Accept-Encoding
x-frame-options
DENY
GET
H2
200
app.js Show response
fa-notifications.cdn.prod.arcade.apps.one.audi/v1.10.5/fh/
43 KB
13 KB
121ms
28ms
Script
text/javascript
3.167.227.27
Amazon.com
General
Full URL
https://fa-notifications.cdn.prod.arcade.apps.one.audi/v1.10.5/fh/app.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
3.167.227.27 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-3-167-227-27.fra60.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
61572ed8d41904266018b99a68989e1d5bc7587f2e1645a42ef83daebf866f83
Security Headers
Name Value
Strict-Transport-Security max-age=63072000; includeSubDomains; preload
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
br
etag
W/"f5c011551048e79d04fed41e8b60dfd7"
age
1235494
access-control-allow-methods
HEAD, GET
x-content-type-options
nosniff
alt-svc
h3=":443"; ma=86400
x-cache
Hit from cloudfront
x-amz-cf-id
_9DzasoSNLyK9_GXbVmXdUoGEcZv_07aY84zTJC4wuOSDnkrGQHCTQ==
date
Mon, 17 Aug 2026 13:33:47 GMT
content-type
text/javascript
vary
Accept-Encoding
last-modified
Fri, 14 Aug 2026 16:34:37 GMT
x-frame-options
DENY
strict-transport-security
max-age=63072000; includeSubDomains; preload
cache-control
max-age=31536000,public,immutable
via
1.1 1f06029d64b556175859a19159ff7f92.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-xss-protection
0
x-amz-cf-pop
FRA60-P11
server
AmazonS3
x-amz-server-side-encryption
AES256
GET
H2
200
app.js Show response
fa-quick-access-links.cdn.prod.arcade.apps.one.audi/1.1.1/fh/
12 KB
5 KB
101ms
27ms
Script
application/javascript
13.226.244.5
Amazon.com
General
Full URL
https://fa-quick-access-links.cdn.prod.arcade.apps.one.audi/1.1.1/fh/app.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
13.226.244.5 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-13-226-244-5.fra56.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
a8093c54ba7d1a942f23dc104e58861eb43e795930d78dfde99ee9edcbe4b89e
Security Headers
Name Value
Strict-Transport-Security max-age=63072000; includeSubDomains; preload
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
0
content-encoding
gzip
etag
W/"a8bfec62fd2b6fad01217713435db2dd"
age
4451136
access-control-allow-methods
HEAD, GET
x-content-type-options
nosniff
alt-svc
h3=":443"; ma=86400
x-cache
Hit from cloudfront
x-amz-cf-id
EPF31Vn1pgPbvrZQFF8sAm58wJ5lvS8TtCadLBHMt8SDvxKelxGd3w==
date
Sat, 11 Jul 2026 08:19:45 GMT
content-type
application/javascript
vary
Accept-Encoding
last-modified
Thu, 28 Aug 2025 12:13:18 GMT
x-frame-options
DENY
strict-transport-security
max-age=63072000; includeSubDomains; preload
cache-control
max-age=31536000,public,immutable
via
1.1 8e089c6c0c5b8cc7839add40802b8dee.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-xss-protection
0
x-amz-cf-pop
FRA56-P14
server
AmazonS3
x-amz-server-side-encryption
AES256
GET
H2
200
app.js Show response
fa-editorial-text.cdn.prod.arcade.apps.one.audi/v1.9.6/fh/
686 KB
206 KB
116ms
27ms
Script
text/javascript
99.84.152.6
Amazon.com
General
Full URL
https://fa-editorial-text.cdn.prod.arcade.apps.one.audi/v1.9.6/fh/app.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
99.84.152.6 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-99-84-152-6.fra56.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
7f3379456c50493ca996e6988d476a7ffb908407390887a2a8b727e5b984492c
Security Headers
Name Value
Strict-Transport-Security max-age=63072000; includeSubDomains; preload
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
0
content-encoding
gzip
etag
W/"80fca6f02a6210be28837974a2dc3ed0"
age
2154745
access-control-allow-methods
HEAD, GET
x-content-type-options
nosniff
alt-svc
h3=":443"; ma=86400
x-cache
Hit from cloudfront
x-amz-cf-id
_QBeueNb3nFfUh0cLjgLbcoNbZ4s0GH4HVM-ouTUwArK_8gUqX4GMA==
date
Thu, 06 Aug 2026 22:12:56 GMT
content-type
text/javascript
vary
Accept-Encoding
last-modified
Tue, 16 Jun 2026 15:33:23 GMT
x-frame-options
DENY
strict-transport-security
max-age=63072000; includeSubDomains; preload
cache-control
max-age=31536000,public,immutable
via
1.1 7ad0b0442533f4f7737588a9858061e2.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-xss-protection
0
x-amz-cf-pop
FRA56-P13
server
AmazonS3
x-amz-server-side-encryption
AES256
GET
H2
200
app.js Show response
fa-nemo-header.cdn.prod.arcade.apps.one.audi/v4.6.10/fh/
283 KB
78 KB
110ms
26ms
Script
text/javascript
13.226.244.78
Amazon.com
General
Full URL
https://fa-nemo-header.cdn.prod.arcade.apps.one.audi/v4.6.10/fh/app.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
13.226.244.78 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-13-226-244-78.fra56.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
a945ae6d88568c221b2152b94f5ba3e8fcbfe34c929e494fd3ef5d8bcce38792
Security Headers
Name Value
Strict-Transport-Security max-age=63072000; includeSubDomains; preload
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
W/"89414b096a49e833f540a7fa3a4139a7"
age
1233382
access-control-allow-methods
HEAD, GET
x-content-type-options
nosniff
alt-svc
h3=":443"; ma=86400
x-cache
Hit from cloudfront
x-amz-cf-id
g0q5fGci_WQOTumPKnUsKhiTtrGRkWDbH46LrhFC5oLJJMALd4TXmw==
date
Mon, 17 Aug 2026 14:08:59 GMT
content-type
text/javascript
vary
Accept-Encoding
last-modified
Mon, 17 Aug 2026 13:06:11 GMT
x-frame-options
DENY
strict-transport-security
max-age=63072000; includeSubDomains; preload
cache-control
max-age=31536000,public,immutable
via
1.1 18df62d606ad91f0ecd51963c7b7d50a.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-xss-protection
0
x-amz-cf-pop
FRA56-P14
server
AmazonS3
x-amz-server-side-encryption
AES256
GET
H2
200
app.js Show response
fa-nemo-footer.cdn.prod.arcade.apps.one.audi/v1.25.5/fh/
63 KB
18 KB
97ms
28ms
Script
application/javascript
18.245.60.104
Amazon.com
General
Full URL
https://fa-nemo-footer.cdn.prod.arcade.apps.one.audi/v1.25.5/fh/app.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
18.245.60.104 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-18-245-60-104.fra60.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
ca5b33987b456a5a154bc7fcc7384185971dd0c05d18d9bd8778dbaf3be97b68
Security Headers
Name Value
Strict-Transport-Security max-age=63072000; includeSubDomains; preload
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
W/"aba5112b460c68555f398d0b7d4a66f8"
age
6525093
access-control-allow-methods
HEAD, GET
x-content-type-options
nosniff
alt-svc
h3=":443"; ma=86400
x-cache
Hit from cloudfront
x-amz-cf-id
aB1-EjzBhx3JEYYsrLjadGzUj3BGWcERioaW9kDcdE3HKELtNePYeA==
date
Wed, 17 Jun 2026 08:13:47 GMT
content-type
application/javascript
vary
Accept-Encoding
last-modified
Fri, 12 Jun 2026 10:38:33 GMT
x-frame-options
DENY
strict-transport-security
max-age=63072000; includeSubDomains; preload
cache-control
max-age=31536000,public,immutable
via
1.1 72500140cb63ff2dee8b57e4476902e6.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-xss-protection
0
x-amz-cf-pop
FRA60-P5
server
AmazonS3
x-amz-server-side-encryption
AES256
GET
H2
200
app.js Show response
fa-footnote-engine.cdn.prod.arcade.apps.one.audi/v2.12.0/fh/
30 KB
10 KB
103ms
28ms
Script
text/javascript
99.84.152.124
Amazon.com
General
Full URL
https://fa-footnote-engine.cdn.prod.arcade.apps.one.audi/v2.12.0/fh/app.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
99.84.152.124 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-99-84-152-124.fra56.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
7ad26ec4c18a71a4e23a09f7f19680399a289d3ccf0c6a8f7e2e09cc07767639
Security Headers
Name Value
Strict-Transport-Security max-age=63072000; includeSubDomains; preload
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
W/"08c45e98e77e303ec1bc636344281ecf"
age
7707948
access-control-allow-methods
HEAD, GET
x-content-type-options
nosniff
alt-svc
h3=":443"; ma=86400
x-cache
Hit from cloudfront
x-amz-cf-id
RxQqRVgwuOpnHZv5Fr5uyPeBNjH0svMsardVWqRMhlPUeMc7qlWyxw==
date
Wed, 03 Jun 2026 15:39:33 GMT
content-type
text/javascript
vary
Accept-Encoding
last-modified
Tue, 19 May 2026 17:32:17 GMT
x-frame-options
DENY
strict-transport-security
max-age=63072000; includeSubDomains; preload
cache-control
max-age=31536000,public,immutable
via
1.1 22071b16ebfda9a38c5d5316f5b9ce82.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-xss-protection
0
x-amz-cf-pop
FRA56-P13
server
AmazonS3
x-amz-server-side-encryption
AES256
GET
H2
200
app.js Show response
fa-one-layer.cdn.prod.arcade.apps.one.audi/v5.1.4/fh/
48 KB
15 KB
94ms
29ms
Script
text/javascript
13.33.187.21
Amazon.com
General
Full URL
https://fa-one-layer.cdn.prod.arcade.apps.one.audi/v5.1.4/fh/app.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
13.33.187.21 New York, United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-13-33-187-21.fra60.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
1dacc2b4d546d9a124c24adbc7f4df56e223805a22867847360dd1a59291fc4d
Security Headers
Name Value
Strict-Transport-Security max-age=63072000; includeSubDomains; preload
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
W/"da0b2f5407f32fbb31cafb96853315fa"
age
5922724
access-control-allow-methods
HEAD, GET
x-content-type-options
nosniff
alt-svc
h3=":443"; ma=86400
x-cache
Hit from cloudfront
x-amz-cf-id
EBSU4EeoPmT9z0HKze3XJYuEC2zm8wBgAp_x4cPC64RAItEaS3OwYw==
date
Wed, 24 Jun 2026 07:33:17 GMT
content-type
text/javascript
vary
Accept-Encoding
last-modified
Mon, 22 Jun 2026 05:37:32 GMT
x-frame-options
DENY
strict-transport-security
max-age=63072000; includeSubDomains; preload
cache-control
max-age=31536000,public,immutable
via
1.1 6b284415724869adc9db63c19e48e420.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-xss-protection
0
x-amz-cf-pop
FRA60-P9
server
AmazonS3
x-amz-server-side-encryption
AES256
POST
H2
200
x97RisSJpa Show response
api.userway.org/api/v1/tunings/
579 B
965 B
833ms
179ms
Fetch
application/json
2600:1f14:5db:eb11:ff9c:191d:dff5:d147
Amazon.com
General
Full URL
https://api.userway.org/api/v1/tunings/x97RisSJpa
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2600:1f14:5db:eb11:ff9c:191d:dff5:d147 Boardman, United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
Software
/
Resource Hash
3cb5d5a35f684e74b7b78e7c2d132377a2afedf770b4b40b08125d76ae45afe3

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
Content-Type
text/plain;charset=UTF-8
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
3000
access-control-expose-headers
Content-Range, Content-Length, ETag, Content-Type
cache-control
no-cache, no-store, must-revalidate
x-service-request-id
usrbb4aa10a25bb4b1
etag
W/"243-PjhHhVc9h59d1PqM638yPZh/HmE"
access-control-allow-methods
GET, HEAD, PUT, PATCH, POST, DELETE
access-control-allow-origin
*
content-length
579
date
Mon, 31 Aug 2026 20:45:20 GMT
content-type
application/json; charset=utf-8
x-service-version
uw-pr
access-control-allow-headers
*
GET
H2
200
app.js Show response
fa-digital-leads.cdn.prod.collab.apps.one.audi/v1.14.3/fh/
760 KB
208 KB
106ms
29ms
Script
text/javascript
3.160.150.91
Amazon.com
General
Full URL
https://fa-digital-leads.cdn.prod.collab.apps.one.audi/v1.14.3/fh/app.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
3.160.150.91 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-3-160-150-91.fra60.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
69d36f9a383bc5398c8be813f428b21afd19cb460c3bf6b31235075567b364ab
Security Headers
Name Value
Strict-Transport-Security max-age=63072000; includeSubDomains; preload
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
0
content-encoding
br
etag
W/"ecac80be6e97af848cac811fc8b56c5c"
age
364291
access-control-allow-methods
HEAD, GET
x-content-type-options
nosniff
alt-svc
h3=":443"; ma=86400
x-cache
Hit from cloudfront
x-amz-cf-id
Mm0fIQkBN1PV-U7I3mNp_bq_RahR6rj1982eop3VM_u6Lh_A6jwOOA==
date
Thu, 27 Aug 2026 15:33:50 GMT
content-type
text/javascript
vary
Accept-Encoding
last-modified
Wed, 26 Aug 2026 20:27:24 GMT
x-frame-options
DENY
strict-transport-security
max-age=63072000; includeSubDomains; preload
cache-control
max-age=31536000,public,immutable
via
1.1 b77e6c4c926acdb5c1a30b7465e6750e.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-xss-protection
0
x-amz-cf-pop
FRA60-P7
server
AmazonS3
x-amz-server-side-encryption
AES256
GET
H2
200
app.js Show response
fa-pencil-banner.cdn.prod.collab.apps.one.audi/v1.6.3/fh/
24 KB
8 KB
409ms
28ms
Script
text/javascript
52.222.236.4
Amazon.com
General
Full URL
https://fa-pencil-banner.cdn.prod.collab.apps.one.audi/v1.6.3/fh/app.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
52.222.236.4 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-52-222-236-4.fra56.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
25d73f1a25d2625ca5d43e0c923f7bf2860d7b242b5558f65a230184b965d931
Security Headers
Name Value
Strict-Transport-Security max-age=63072000; includeSubDomains; preload
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
0
content-encoding
br
etag
W/"26f94248b1393911dee5e1adbed08982"
age
4177431
access-control-allow-methods
HEAD, GET
x-content-type-options
nosniff
alt-svc
h3=":443"; ma=86400
x-cache
Hit from cloudfront
x-amz-cf-id
e13XumtcQvkZN7VoQxyWOLvH80yjkVXvxge_sHYP3BfxOZMoCxFihQ==
date
Tue, 14 Jul 2026 12:21:30 GMT
content-type
text/javascript
vary
Accept-Encoding
last-modified
Tue, 14 Jul 2026 01:04:38 GMT
x-frame-options
DENY
strict-transport-security
max-age=63072000; includeSubDomains; preload
cache-control
max-age=31536000,public,immutable
via
1.1 f9c16664a13e70e73a4e280c7a0f2266.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-xss-protection
0
x-amz-cf-pop
FRA56-P4
server
AmazonS3
x-amz-server-side-encryption
AES256
GET
H2
200
app.js Show response
fa-stage.cdn.prod.arcade.apps.one.audi/v2.0.3/fh/
135 KB
41 KB
366ms
29ms
Script
text/javascript
3.167.227.115
Amazon.com
General
Full URL
https://fa-stage.cdn.prod.arcade.apps.one.audi/v2.0.3/fh/app.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
3.167.227.115 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-3-167-227-115.fra60.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
ec637eaa5dc5a5094119a6df7af878ab3c11fcec3a2be2ca9c8aa093c7abdb03
Security Headers
Name Value
Strict-Transport-Security max-age=63072000; includeSubDomains; preload
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
0
content-encoding
br
etag
W/"a9c1fb78d42b0f54c70e7a8df94539f1"
age
2791535
access-control-allow-methods
HEAD, GET
x-content-type-options
nosniff
alt-svc
h3=":443"; ma=86400
x-cache
Hit from cloudfront
x-amz-cf-id
BJNdzyyP-S1KYolwYoNRsa7PfdUjMPGGiCXDlmHcJ22Aj8iEKkD_tw==
date
Thu, 30 Jul 2026 13:19:46 GMT
content-type
text/javascript
vary
Accept-Encoding
last-modified
Thu, 30 Jul 2026 12:37:08 GMT
x-frame-options
DENY
strict-transport-security
max-age=63072000; includeSubDomains; preload
cache-control
max-age=31536000,public,immutable
via
1.1 27331d40ce87c331f48276ef8195d14c.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-xss-protection
0
x-amz-cf-pop
FRA60-P11
server
AmazonS3
x-amz-server-side-encryption
AES256
GET
H2
200
app.js Show response
fa-mtt.cdn.prod.arcade.apps.one.audi/v2.10.16/fh/
73 KB
20 KB
346ms
29ms
Script
text/javascript
143.204.181.66
Amazon.com
General
Full URL
https://fa-mtt.cdn.prod.arcade.apps.one.audi/v2.10.16/fh/app.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
143.204.181.66 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-143-204-181-66.fra56.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
7bec2de7bccb93b57b1d1a0d4ec97e84001fbf8588f4733543c588b34bf65b8b
Security Headers
Name Value
Strict-Transport-Security max-age=63072000; includeSubDomains; preload
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
W/"c5f50359807af08898ffe29b8099d614"
age
11099705
access-control-allow-methods
HEAD, GET
x-content-type-options
nosniff
alt-svc
h3=":443"; ma=86400
x-cache
Hit from cloudfront
x-amz-cf-id
2yH3dE4u3kHL6V_mAx5l_xTe78KsCW_qcaG9NOoRTz9mo8oYAvvn6g==
date
Sat, 25 Apr 2026 09:30:16 GMT
content-type
text/javascript
vary
Accept-Encoding
last-modified
Mon, 13 Apr 2026 14:21:01 GMT
x-frame-options
DENY
strict-transport-security
max-age=63072000; includeSubDomains; preload
cache-control
max-age=31536000,public,immutable
via
1.1 eb68596efe0e7f99bc7fca8aeff9b8c4.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-xss-protection
0
x-amz-cf-pop
FRA56-P17
server
AmazonS3
x-amz-server-side-encryption
AES256
GET
H2
200
app.js Show response
fa-carousel.cdn.prod.collab.apps.one.audi/v2.7.8/fh/
415 KB
109 KB
105ms
29ms
Script
text/javascript
13.226.244.62
Amazon.com
General
Full URL
https://fa-carousel.cdn.prod.collab.apps.one.audi/v2.7.8/fh/app.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
13.226.244.62 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-13-226-244-62.fra56.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
979ad6dcb44113fd792eaab93d0ac82866085af6a3c8def5ced1517889271d5e
Security Headers
Name Value
Strict-Transport-Security max-age=63072000; includeSubDomains; preload
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
0
content-encoding
br
etag
W/"ec9598d1d826f23a19f6932b40b357b2"
age
1088926
access-control-allow-methods
HEAD, GET
x-content-type-options
nosniff
alt-svc
h3=":443"; ma=86400
x-cache
Hit from cloudfront
x-amz-cf-id
fbj5KyVzcOQBHEQGO2vMAigEdAM_eZw2A6CviAWY_p37rukfd7-q5Q==
date
Wed, 19 Aug 2026 06:16:35 GMT
content-type
text/javascript
vary
Accept-Encoding
last-modified
Thu, 13 Aug 2026 19:44:11 GMT
x-frame-options
DENY
strict-transport-security
max-age=63072000; includeSubDomains; preload
cache-control
max-age=31536000,public,immutable
via
1.1 ede4657ca75ee1968129a6a3c26144b0.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-xss-protection
0
x-amz-cf-pop
FRA56-P14
server
AmazonS3
x-amz-server-side-encryption
AES256
GET
H2
200
app.js Show response
fa-nar-content-tiles.cdn.prod.collab.apps.one.audi/2.3.13/fh/
334 KB
95 KB
99ms
30ms
Script
text/javascript
13.226.244.80
Amazon.com
General
Full URL
https://fa-nar-content-tiles.cdn.prod.collab.apps.one.audi/2.3.13/fh/app.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
13.226.244.80 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-13-226-244-80.fra56.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
dbce3084b52cb4661dcde6c501a59aa5f9526c9ff7b62dd01b91d64d0d2e9f99
Security Headers
Name Value
Strict-Transport-Security max-age=63072000; includeSubDomains; preload
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
W/"ba2eb897a138638f51e0e60f96c03ff7"
age
4865562
access-control-allow-methods
HEAD, GET
x-content-type-options
nosniff
alt-svc
h3=":443"; ma=86400
x-cache
Hit from cloudfront
x-amz-cf-id
JT5n6sV4AwCKZrxy3oaINTZOd6AukvQUh_WzQjErHyMColNkgxY0ag==
date
Mon, 06 Jul 2026 13:12:39 GMT
content-type
text/javascript
vary
Accept-Encoding
last-modified
Tue, 30 Jun 2026 19:08:21 GMT
x-frame-options
DENY
strict-transport-security
max-age=63072000; includeSubDomains; preload
cache-control
max-age=31536000,public,immutable
via
1.1 d63d8d406be99e2ae197739e9767d67e.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-xss-protection
0
x-amz-cf-pop
FRA56-P14
server
AmazonS3
x-amz-server-side-encryption
AES256
GET
H2
200
id Show response
dpm.demdex.net/
366 B
917 B
149ms
36ms
XHR
application/json
52.49.174.252
Amazon.com
General
Full URL
https://dpm.demdex.net/id?d_visid_ver=5.5.0&d_fieldgroup=MC&d_rtbd=json&d_ver=2&d_orgid=A3A01F4264BFE8B00A495FA3%40AdobeOrg&d_nsid=0&ts=1788209120207
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
52.49.174.252 Dublin, Ireland, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
ec2-52-49-174-252.eu-west-1.compute.amazonaws.com
Software
/
Resource Hash
fb4728c0b53365abfa434c20eee2b44a63e4b02fe73ed6d3d2446417e46dc814
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
Content-Type
application/x-www-form-urlencoded
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000; includeSubDomains
cache-control
no-cache,no-store,must-revalidate,max-age=0,proxy-revalidate,no-transform,private
dcs
dcs-prod-irl1-2-v091-0e09ed2a5.edge-irl1.demdex.com 4 ms
content-encoding
zstd
pragma
no-cache
access-control-allow-credentials
true
x-tid
AaYdXEQ3SeU=
expires
Thu, 01 Jan 1970 00:00:00 UTC
access-control-allow-origin
https://www.audipeabody.com
content-length
310
p3p
policyref="/w3c/p3p.xml", CP="NOI NID CURa ADMa DEVa PSAa PSDa OUR SAMa BUS PUR COM NAV INT"
date
Mon, 31 Aug 2026 20:45:20 GMT
content-type
application/json;charset=utf-8
vary
Origin
GET
H2
200
AppMeasurement.min.js Show response
assets.adobedtm.com/extensions/EP31dbb9c60e404ba1aa6e746d49be6f29/
35 KB
13 KB
25ms
24ms
Script
application/x-javascript
2a02:26f0:480:99e::1e80
AKAMAI-ASN1 Akama...
General
Full URL
https://assets.adobedtm.com/extensions/EP31dbb9c60e404ba1aa6e746d49be6f29/AppMeasurement.min.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:480:99e::1e80 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
AkamaiNetStorage /
Resource Hash
7db8d077fc21c20f1449a2603d524e423cfa25d7df6d5fd845a8e5e883aa227e
Security Headers
Name Value
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
no-cache
timing-allow-origin
*
content-encoding
gzip
etag
"66aabcd8a7ba429711eebdad8acc3dd6:1729811534.672229"
x-content-type-options
nosniff
expires
Mon, 31 Aug 2026 21:45:20 GMT
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
content-length
13011
date
Mon, 31 Aug 2026 20:45:20 GMT
content-type
application/x-javascript
last-modified
Thu, 24 Oct 2024 23:12:14 GMT
server
AkamaiNetStorage
vary
Accept-Encoding
GET
H2
200
AppMeasurement_Module_ActivityMap.min.js Show response
assets.adobedtm.com/extensions/EP31dbb9c60e404ba1aa6e746d49be6f29/
3 KB
2 KB
76ms
76ms
Script
application/x-javascript
2a02:26f0:480:99e::1e80
AKAMAI-ASN1 Akama...
General
Full URL
https://assets.adobedtm.com/extensions/EP31dbb9c60e404ba1aa6e746d49be6f29/AppMeasurement_Module_ActivityMap.min.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:480:99e::1e80 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
AkamaiNetStorage /
Resource Hash
2a250e2f225e48cf583d54a0a42d623c700847de17323bf23ea372e5d9e89cb2
Security Headers
Name Value
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
no-cache
timing-allow-origin
*
content-encoding
gzip
etag
"ddda3fb3f27121fcba6a33a82f32d57c:1729811534.987187"
x-content-type-options
nosniff
expires
Mon, 31 Aug 2026 21:45:20 GMT
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
content-length
1598
date
Mon, 31 Aug 2026 20:45:20 GMT
content-type
application/x-javascript
last-modified
Thu, 24 Oct 2024 23:12:14 GMT
server
AkamaiNetStorage
vary
Accept-Encoding
GET
H3
200
fbevents.js Show response
connect.facebook.net/en_US/
402 KB
106 KB
64ms
26ms
Script
application/x-javascript
57.144.244.128
Facebook
General
Full URL
https://connect.facebook.net/en_US/fbevents.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
57.144.244.128 Frankfurt am Main, Germany, ASN32934 (FACEBOOK - Facebook, Inc., US),
Reverse DNS
xx-fbcdn-shv-01-fra5.fbcdn.net
Software
/
Resource Hash
7458d475e2bd711ab87dbfd32ecd2c2257cd813dd76f930835199bae097c6f42
Security Headers
Name Value
Content-Security-Policy default-src *.facebook.com *.fbcdn.net *.facebook.net 'self' blob:;script-src *.facebook.com *.fbcdn.net *.facebook.net blob: 'self' 'nonce-pB4pntjk';style-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob: 'unsafe-inline';connect-src *.facebook.com facebook.com *.fbcdn.net *.facebook.net wss://*.facebook.com:* wss://*.fbcdn.net attachment.fbsbx.com *.cdninstagram.com blob: 'self' data: https://edge-chat.facebook.net https://edge-chat-latest.facebook.net wss://edge-chat-latest.facebook.net wss://edge-chat.facebook.net wss://edge-chat.socialplugin.facebook.net wss://edge-chat-latest.socialplugin.facebook.net https://edge-chat.socialplugin.facebook.net https://edge-chat-latest.socialplugin.facebook.net;font-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;img-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;media-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;child-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;frame-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;manifest-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;object-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;worker-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;block-all-mixed-content;upgrade-insecure-requests;report-uri https://www.facebook.com/csp/reporting/?m=c&minimize=0;
Strict-Transport-Security max-age=31536000; preload; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
report-to
{"max_age":2592000,"endpoints":[{"url":"https:\/\/www.facebook.com\/browser_reporting\/coop\/?minimize=0"}],"group":"coop_report","include_subdomains":true}, {"max_age":86400,"endpoints":[{"url":"https:\/\/www.facebook.com\/browser_reporting\/coep\/?minimize=0"}],"group":"coep_report"}, {"max_age":21600,"endpoints":[{"url":"https:\/\/www.facebook.com\/ajax\/browser_error_reports\/"}],"group":"permissions_policy"}
x-content-type-options
nosniff
expires
Sat, 01 Jan 2000 00:00:00 GMT
alt-svc
h3=":443"; ma=86400
date
Mon, 31 Aug 2026 20:45:20 GMT
content-type
application/x-javascript; charset=utf-8
vary
Accept-Encoding
cross-origin-embedder-policy-report-only
require-corp;report-to="coep_report"
priority
u=3,i
x-frame-options
DENY
strict-transport-security
max-age=31536000; preload; includeSubDomains
reporting-endpoints
coop_report="https://www.facebook.com/browser_reporting/coop/?minimize=0", coep_report="https://www.facebook.com/browser_reporting/coep/?minimize=0", permissions_policy="https://www.facebook.com/ajax/browser_error_reports/"
content-security-policy
default-src *.facebook.com *.fbcdn.net *.facebook.net 'self' blob:;script-src *.facebook.com *.fbcdn.net *.facebook.net blob: 'self' 'nonce-pB4pntjk';style-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob: 'unsafe-inline';connect-src *.facebook.com facebook.com *.fbcdn.net *.facebook.net wss://*.facebook.com:* wss://*.fbcdn.net attachment.fbsbx.com *.cdninstagram.com blob: 'self' data: https://edge-chat.facebook.net https://edge-chat-latest.facebook.net wss://edge-chat-latest.facebook.net wss://edge-chat.facebook.net wss://edge-chat.socialplugin.facebook.net wss://edge-chat-latest.socialplugin.facebook.net https://edge-chat.socialplugin.facebook.net https://edge-chat-latest.socialplugin.facebook.net;font-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;img-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;media-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;child-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;frame-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;manifest-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;object-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;worker-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;block-all-mixed-content;upgrade-insecure-requests;report-uri https://www.facebook.com/csp/reporting/?m=c&minimize=0;
cache-control
public, max-age=1200
timing-allow-origin
*
cross-origin-opener-policy
same-origin-allow-popups;report-to="coop_report"
x-fb-connection-quality
EXCELLENT; q=0.9, rtt=23, rtx=0, c=23, mss=1232, tbw=4973, tp=9, tpl=0, uplat=1, ullat=-1
pragma
public
x-fb-debug
YltLDqbxu89UnYejbbnwcQneRdmfd7X6zClBaYyJaKUss5kc4ckAqGmOL5pKUqrRG+z1Ke+JiIWs/vzJuPaIEQ==
cross-origin-resource-policy
cross-origin
permissions-policy
accelerometer=(), attribution-reporting=(), autoplay=(), bluetooth=(), camera=(), ch-device-memory=(), ch-downlink=(), ch-dpr=(), ch-ect=(), ch-rtt=(), ch-save-data=(), ch-ua-arch=(), ch-ua-bitness=(), ch-viewport-height=(), ch-viewport-width=(), ch-width=(), clipboard-read=(), clipboard-write=(), compute-pressure=(), display-capture=(), encrypted-media=(), fullscreen=(self), gamepad=(), geolocation=(), gyroscope=(), hid=(), idle-detection=(), interest-cohort=(), keyboard-map=(), local-fonts=(), magnetometer=(), microphone=(), midi=(), otp-credentials=(), payment=(), picture-in-picture=(), private-state-token-issuance=(), publickey-credentials-get=(), screen-wake-lock=(), serial=(), shared-storage=(), shared-storage-select-url=(), private-state-token-redemption=(), usb=(), unload=(self), window-management=(), xr-spatial-tracking=();report-to="permissions_policy"
document-policy
force-load-at-top, include-js-call-stacks-in-crash-reports
content-length
107908
x-xss-protection
0
origin-agent-cluster
?1
GET
H2
200
RC02ec9bfb050b4998aa28b95676d1d24c-source.min.js Show response
assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/
346 B
504 B
88ms
87ms
Script
application/x-javascript
2a02:26f0:480:99e::1e80
AKAMAI-ASN1 Akama...
General
Full URL
https://assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/RC02ec9bfb050b4998aa28b95676d1d24c-source.min.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:480:99e::1e80 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
AkamaiNetStorage /
Resource Hash
70a9c1d79fd1b440abf29dc2b5a35e4dcedc6fa02a65f0bfab241f3360d9dc9e
Security Headers
Name Value
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
timing-allow-origin
*
content-encoding
gzip
etag
"c21a1a8a50e69b277bac8c0651856d21:1785184620.372119"
x-content-type-options
nosniff
expires
Mon, 31 Aug 2026 21:45:20 GMT
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
content-length
222
date
Mon, 31 Aug 2026 20:45:20 GMT
content-type
application/x-javascript
last-modified
Mon, 27 Jul 2026 20:37:00 GMT
server
AkamaiNetStorage
vary
Accept-Encoding
GET
H2
200
RCeb237a0e0b8a4800859df32ed3e599b5-source.min.js Show response
assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/
788 B
738 B
89ms
88ms
Script
application/x-javascript
2a02:26f0:480:99e::1e80
AKAMAI-ASN1 Akama...
General
Full URL
https://assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/RCeb237a0e0b8a4800859df32ed3e599b5-source.min.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:480:99e::1e80 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
AkamaiNetStorage /
Resource Hash
31fde8f260258ec098e1b0f59111f65563bd1a620ffca928fce62b498a30cbd0
Security Headers
Name Value
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
timing-allow-origin
*
content-encoding
gzip
etag
"c21a1a8a50e69b277bac8c0651856d21:1785184620.372119"
x-content-type-options
nosniff
expires
Mon, 31 Aug 2026 21:45:20 GMT
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
content-length
455
date
Mon, 31 Aug 2026 20:45:20 GMT
content-type
application/x-javascript
last-modified
Mon, 27 Jul 2026 20:37:00 GMT
server
AkamaiNetStorage
vary
Accept-Encoding
GET
H2
200
i18n Show response
oneaudi-falcon-i18n-service.prod.renderer.one.audi/api/
0
562 B
126ms
42ms
Fetch
application/json
65.9.130.117
Amazon.com
General
Full URL
https://oneaudi-falcon-i18n-service.prod.renderer.one.audi/api/i18n?path=/content/dam/oadd/us/01a26/en/configurations/i18n&aemEnvironmentId=p119811-e1162341&aemEnvironmentService=publish&language=en
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
65.9.130.117 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-65-9-130-117.fra60.r.cloudfront.net
Software
/
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
86400
age
4254
x-amzn-requestid
abc3f1bb-2a6f-4e91-948d-3604b2e88591
x-cache
Hit from cloudfront
x-amz-cf-id
tMo95svheXB81usKpnGC6ulDhCQwVj2iCV2suP-5trvgZF543mwkUQ==
date
Mon, 31 Aug 2026 19:34:26 GMT
content-type
application/json
vary
origin,access-control-request-headers
cache-control
public, max-age=300, s-maxage=300, stale-while-revalidate=10800, stale-if-error=604800
x-amz-apigw-id
C-6ScGiJliAEVtQ=
x-amzn-trace-id
Root=1-6a95d742-19a9a2ec67da66011bcd0681;Parent=5ad3d483c971d018;Sampled=0;Lineage=1:c9f13b6f:0
access-control-allow-credentials
true
via
1.1 3555148cb98f4a6b38702fc0b65f2ace.cloudfront.net (CloudFront)
access-control-allow-origin
https://www.audipeabody.com
content-length
0
x-amz-cf-pop
FRA60-P14
GET
H2
200
js Show response
www.googletagmanager.com/gtag/
382 KB
135 KB
3325ms
3324ms
Script
application/javascript
2a00:1450:4001:c15::61
Google LLC
General
Full URL
https://www.googletagmanager.com/gtag/js?id=DC-6255141
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2a00:1450:4001:c15::61 Frankfurt am Main, Germany, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
Software
Google Tag Manager /
Resource Hash
1ac96ee104fa99b44c381ee2e6ae5bbb66905a218c8ce590fae82ba575be9b1a
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
zstd
expires
Mon, 31 Aug 2026 20:45:20 GMT
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
date
Mon, 31 Aug 2026 20:45:20 GMT
content-type
application/javascript; charset=UTF-8
vary
Accept-Encoding
last-modified
Mon, 31 Aug 2026 20:03:09 GMT
access-control-allow-headers
Cache-Control
strict-transport-security
max-age=31536000; includeSubDomains
cache-control
private, max-age=900
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
access-control-allow-origin
*
content-length
138569
x-xss-protection
0
server
Google Tag Manager
GET
H2
200
RC956c9df215c648179d54c857cbb9324b-source.min.js Show response
assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/
824 B
809 B
25ms
25ms
Script
application/x-javascript
2a02:26f0:480:99e::1e80
AKAMAI-ASN1 Akama...
General
Full URL
https://assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/RC956c9df215c648179d54c857cbb9324b-source.min.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:480:99e::1e80 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
AkamaiNetStorage /
Resource Hash
150c6bce35a6c1ed0cc8d3c8d9d39e82de9c0edf6d0f91a75a0912fdf3b9730a
Security Headers
Name Value
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
timing-allow-origin
*
content-encoding
gzip
etag
"c21a1a8a50e69b277bac8c0651856d21:1785184620.372119"
x-content-type-options
nosniff
expires
Mon, 31 Aug 2026 21:45:20 GMT
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
content-length
526
date
Mon, 31 Aug 2026 20:45:20 GMT
content-type
application/x-javascript
last-modified
Mon, 27 Jul 2026 20:37:00 GMT
server
AkamaiNetStorage
vary
Accept-Encoding
GET
H2
200
dest5.html Show response
audinar.demdex.net/ Frame 29A3
7 KB
3 KB
123ms
33ms
Document
text/html
34.246.107.148
Amazon.com
General
Full URL
https://audinar.demdex.net/dest5.html?d_nsid=0
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
34.246.107.148 Dublin, Ireland, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
ec2-34-246-107-148.eu-west-1.compute.amazonaws.com
Software
/
Resource Hash
7bea17a80a61ed0f54248b4ffc4c718f7c8ff2619742577a73591d62ce074da8
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains

Request headers

Referer
https://www.audipeabody.com/
Upgrade-Insecure-Requests
1
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0
sec-ch-ua-platform
"Linux"

Response headers

accept-ranges
bytes
cache-control
no-cache,no-store,must-revalidate,max-age=0,proxy-revalidate,no-transform,private
content-encoding
zstd
content-type
text/html;charset=UTF-8
date
Mon, 31 Aug 2026 20:45:20 GMT
dcs
dcs-prod-irl1-2-v091-03096e261.edge-irl1.demdex.com 0 ms
expires
Thu, 01 Jan 1970 00:00:00 UTC
last-modified
Thu, 20 Aug 2026 14:52:30 GMT
p3p
policyref="/w3c/p3p.xml", CP="NOI NID CURa ADMa DEVa PSAa PSDa OUR SAMa BUS PUR COM NAV INT"
pragma
no-cache
strict-transport-security
max-age=31536000; includeSubDomains
vary
accept-encoding
x-tid
pqrLsOp9SXg=
GET
H2
200
ibs:dpid=411&dpuuid=apXn4QAAADHhnAYc
dpm.demdex.net/
Redirect Chain
  • https://cm.everesttech.net/cm/dd?d_uuid=11295446462029679694102259863143249462
  • https://dpm.demdex.net/ibs:dpid=411&dpuuid=apXn4QAAADHhnAYc
42 B
704 B
35ms
35ms
Image
image/gif
52.49.174.252
Amazon.com
General
Full URL
https://dpm.demdex.net/ibs:dpid=411&dpuuid=apXn4QAAADHhnAYc
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Server
52.49.174.252 Dublin, Ireland, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
ec2-52-49-174-252.eu-west-1.compute.amazonaws.com
Software
/
Resource Hash
ef1955ae757c8b966c83248350331bd3a30f658ced11f387f8ebf05ab3368629
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Content-Type-Options nosniff

Request headers

User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
Referer
https://www.audipeabody.com/

Response headers

strict-transport-security
max-age=31536000; includeSubDomains
cache-control
no-cache,no-store,must-revalidate,max-age=0,proxy-revalidate,no-transform,private
dcs
dcs-prod-irl1-2-v091-05239e673.edge-irl1.demdex.com 2 ms
content-encoding
zstd
pragma
no-cache
x-content-type-options
nosniff
x-tid
Z/R7x4E+Q+Q=
expires
Thu, 01 Jan 1970 00:00:00 UTC
content-length
46
p3p
policyref="/w3c/p3p.xml", CP="NOI NID CURa ADMa DEVa PSAa PSDa OUR SAMa BUS PUR COM NAV INT"
date
Mon, 31 Aug 2026 20:45:21 GMT
content-type
image/gif

Redirect headers

Cache-Control
no-cache
Location
https://dpm.demdex.net/ibs:dpid=411&dpuuid=apXn4QAAADHhnAYc
P3P
CP="NOI NID DEVa PSAa PSDa OUR IND PUR COM NAV INT DEM"
Content-Length
0
Date
Mon, 31 Aug 2026 20:45:21 GMT
Connection
keep-alive
Server
AMO-cookiemap/1.1
GET
H2
200
idk.json Show response
env-config.one.audi/config/aoa/live/
768 B
1 KB
91ms
25ms
Fetch
application/json
3.171.214.91
Amazon.com
General
Full URL
https://env-config.one.audi/config/aoa/live/idk.json
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
3.171.214.91 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-3-171-214-91.fra50.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
a25d57eb72e78e7c2f4c8a991f123203d937a0ffa0b0d3213fe4fffa8f36d666
Security Headers
Name Value
Strict-Transport-Security max-age=63072000; includeSubDomains; preload
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
0
etag
"0587aa7ba33243716c7c885885b75a17"
age
1179
access-control-allow-methods
HEAD, GET
x-content-type-options
nosniff
alt-svc
h3=":443"; ma=86400
x-cache
Hit from cloudfront
x-amz-cf-id
Am9E3HxO2X8UlJY53Dw0F778Iu-8GovM-y4eX6PAnQZYSIQvkoZ3FQ==
date
Mon, 31 Aug 2026 20:25:42 GMT
content-type
application/json
vary
Accept-Encoding
last-modified
Wed, 19 Aug 2026 11:05:57 GMT
x-frame-options
DENY
strict-transport-security
max-age=63072000; includeSubDomains; preload
cache-control
must-revalidate, max-age=1800, public
via
1.1 68a32dce20d0762e3778fb28ca194854.cloudfront.net (CloudFront)
accept-ranges
bytes
access-control-allow-origin
*
content-length
768
x-xss-protection
0
x-amz-cf-pop
FRA50-P1
server
AmazonS3
x-amz-server-side-encryption
AES256
GET
H2
404
content Show response
www.audipeabody.com/api/
500 B
1 KB
182ms
182ms
Fetch
text/html
2a02:26f0:7100::210:148
AKAMAI-ASN1 Akama...
General
Full URL
https://www.audipeabody.com/api/content?path=%2Fen%2Ffootnote-engine%2Ffootnote-collection
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:148 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
dccb79abf9e2f3452ab4073a8cca8d3c25fa599506cd08ec624da8707efe8861
Security Headers
Name Value
Strict-Transport-Security max-age=31536000 ; includeSubDomains

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/en/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000 ; includeSubDomains
cache-control
public, max-age=10800, s-maxage=300, stale-while-revalidate=10800, stale-if-error=604800, max-age=10
x-amz-apigw-id
C_ELgH50liAEdiA=
x-amzn-trace-id
Root=1-6a95e715-18b9a6ba6d313379165b1463;Parent=1175ac27a85266a7;Sampled=0;Lineage=1:b49460b5:0
x-amzn-requestid
f0d4c36d-42f2-4df0-82bc-d8827ddc516a
content-length
500
x-amz-cf-id
mh26Q3Mlp7uk1R0ySnBGsuwQdzDtMu9vjDvffNDLycfg9zqDIjLtxA==
date
Mon, 31 Aug 2026 20:45:20 GMT
akamai-grn
0.44011002.1788209120.b36863e
content-type
text/html; charset=utf-8
x-amz-cf-pop
FRA50-P1
GET
H3
200
6080627418682627 Show response
connect.facebook.net/signals/config/
434 KB
120 KB
465ms
464ms
Script
application/x-javascript
57.144.244.128
Facebook
General
Full URL
https://connect.facebook.net/signals/config/6080627418682627?v=2.9.390&r=stable&domain=www.audipeabody.com&hme=a767ae4c6a92a40ee4d7e358a937ad845c8bdb98a3bbe3412069dded3a7be57d&ex_m=115%2C221%2C166%2C26%2C80%2C81%2C158%2C76%2C75%2C11%2C176%2C100%2C20%2C150%2C138%2C45%2C83%2C88%2C146%2C171%2C178%2C31%2C17%2C30%2C18%2C32%2C33%2C34%2C36%2C54%2C159%2C85%2C123%2C22%2C24%2C50%2C46%2C48%2C47%2C93%2C102%2C106%2C121%2C157%2C160%2C52%2C122%2C28%2C25%2C130%2C77%2C42%2C162%2C161%2C163%2C154%2C152%2C29%2C41%2C65%2C120%2C173%2C78%2C21%2C125%2C91%2C74%2C23%2C95%2C96%2C127%2C94%2C148%2C147%2C151%2C107%2C172%2C175%2C40%2C55%2C124%2C53%2C8%2C4%2C5%2C7%2C6%2C3%2C101%2C112%2C179%2C188%2C235%2C82%2C248%2C247%2C246%2C14%2C27%2C39%2C61%2C114%2C67%2C10%2C71%2C108%2C109%2C110%2C116%2C141%2C37%2C35%2C143%2C144%2C145%2C140%2C139%2C167%2C84%2C170%2C168%2C169%2C56%2C66%2C134%2C19%2C174%2C51%2C297%2C298%2C299%2C296%2C312%2C335%2C228%2C217%2C68%2C218%2C216%2C338%2C329%2C58%2C229%2C118%2C142%2C90%2C132%2C60%2C131%2C137%2C136%2C64%2C72%2C70%2C164%2C86%2C87%2C126%2C43%2C38%2C59%2C62%2C111%2C177%2C1%2C135%2C16%2C133%2C12%2C2%2C63%2C103%2C15%2C73%2C69%2C129%2C99%2C98%2C181%2C182%2C104%2C105%2C9%2C113%2C180%2C57%2C155%2C97%2C89%2C79%2C128%2C117%2C49%2C156%2C0%2C92%2C149%2C153%2C165%2C44%2C119%2C13%2C183
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
57.144.244.128 Frankfurt am Main, Germany, ASN32934 (FACEBOOK - Facebook, Inc., US),
Reverse DNS
xx-fbcdn-shv-01-fra5.fbcdn.net
Software
/
Resource Hash
e1806b0d8fe598a698073fe32f050fbdb44269a21fbe62f0a10f995fd7186267
Security Headers
Name Value
Content-Security-Policy default-src *.facebook.com *.fbcdn.net *.facebook.net 'self' blob:;script-src *.facebook.com *.fbcdn.net *.facebook.net blob: 'self' 'nonce-18MGd7ge';style-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob: 'unsafe-inline';connect-src *.facebook.com facebook.com *.fbcdn.net *.facebook.net wss://*.facebook.com:* wss://*.fbcdn.net attachment.fbsbx.com *.cdninstagram.com blob: 'self' data: https://edge-chat.facebook.net https://edge-chat-latest.facebook.net wss://edge-chat-latest.facebook.net wss://edge-chat.facebook.net wss://edge-chat.socialplugin.facebook.net wss://edge-chat-latest.socialplugin.facebook.net https://edge-chat.socialplugin.facebook.net https://edge-chat-latest.socialplugin.facebook.net;font-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;img-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;media-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;child-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;frame-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;manifest-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;object-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;worker-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;block-all-mixed-content;upgrade-insecure-requests;
Strict-Transport-Security max-age=31536000; preload; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
report-to
{"max_age":2592000,"endpoints":[{"url":"https:\/\/www.facebook.com\/browser_reporting\/coop\/?minimize=0"}],"group":"coop_report","include_subdomains":true}, {"max_age":86400,"endpoints":[{"url":"https:\/\/www.facebook.com\/browser_reporting\/coep\/?minimize=0"}],"group":"coep_report"}, {"max_age":21600,"endpoints":[{"url":"https:\/\/www.facebook.com\/ajax\/browser_error_reports\/"}],"group":"permissions_policy"}
x-content-type-options
nosniff
expires
Sat, 01 Jan 2000 00:00:00 GMT
alt-svc
h3=":443"; ma=86400
date
Mon, 31 Aug 2026 20:45:21 GMT
content-type
application/x-javascript; charset=utf-8
vary
Accept-Encoding
cross-origin-embedder-policy-report-only
require-corp;report-to="coep_report"
priority
u=3,i
x-frame-options
DENY
strict-transport-security
max-age=31536000; preload; includeSubDomains
reporting-endpoints
coop_report="https://www.facebook.com/browser_reporting/coop/?minimize=0", coep_report="https://www.facebook.com/browser_reporting/coep/?minimize=0", permissions_policy="https://www.facebook.com/ajax/browser_error_reports/"
content-security-policy
default-src *.facebook.com *.fbcdn.net *.facebook.net 'self' blob:;script-src *.facebook.com *.fbcdn.net *.facebook.net blob: 'self' 'nonce-18MGd7ge';style-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob: 'unsafe-inline';connect-src *.facebook.com facebook.com *.fbcdn.net *.facebook.net wss://*.facebook.com:* wss://*.fbcdn.net attachment.fbsbx.com *.cdninstagram.com blob: 'self' data: https://edge-chat.facebook.net https://edge-chat-latest.facebook.net wss://edge-chat-latest.facebook.net wss://edge-chat.facebook.net wss://edge-chat.socialplugin.facebook.net wss://edge-chat-latest.socialplugin.facebook.net https://edge-chat.socialplugin.facebook.net https://edge-chat-latest.socialplugin.facebook.net;font-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;img-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;media-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;child-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;frame-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;manifest-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;object-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;worker-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;block-all-mixed-content;upgrade-insecure-requests;
cache-control
public, max-age=1200
timing-allow-origin
*
cross-origin-opener-policy
same-origin-allow-popups
x-fb-connection-quality
EXCELLENT; q=0.9, rtt=23, rtx=0, c=109, mss=1232, tbw=118283, tp=106, tpl=0, uplat=439, ullat=0
pragma
public
x-fb-debug
IPcyx3fqRVlro75YDqjR1ad/vwa2NDVnCkxLUW2J0Q7JeEv3yNFUOnKFA1P+um17fCvRQNrUFHSVah0x1tprbQ==
cross-origin-resource-policy
cross-origin
permissions-policy
accelerometer=(), attribution-reporting=(), autoplay=(), bluetooth=(), camera=(), ch-device-memory=(), ch-downlink=(), ch-dpr=(), ch-ect=(), ch-rtt=(), ch-save-data=(), ch-ua-arch=(), ch-ua-bitness=(), ch-viewport-height=(), ch-viewport-width=(), ch-width=(), clipboard-read=(), clipboard-write=(), compute-pressure=(), display-capture=(), encrypted-media=(), fullscreen=(self), gamepad=(), geolocation=(), gyroscope=(), hid=(), idle-detection=(), interest-cohort=(), keyboard-map=(), local-fonts=(), magnetometer=(), microphone=(), midi=(), otp-credentials=(), payment=(), picture-in-picture=(), private-state-token-issuance=(), publickey-credentials-get=(), screen-wake-lock=(), serial=(), shared-storage=(), shared-storage-select-url=(), private-state-token-redemption=(), usb=(), unload=(self), window-management=(), xr-spatial-tracking=();report-to="permissions_policy"
document-policy
force-load-at-top, include-js-call-stacks-in-crash-reports
x-xss-protection
0
origin-agent-cluster
?1
GET
H2
200
en-US.json Show response
cdn.userway.org/widgetapp/2026-08-10-10-33-59/locales/
673 B
980 B
32ms
32ms
XHR
application/json
2a02:6ea0:c700::101
CDN77 Datacamp Li...
General
Full URL
https://cdn.userway.org/widgetapp/2026-08-10-10-33-59/locales/en-US.json
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:6ea0:c700::101 Frankfurt am Main, Germany, ASN60068 (CDN77 Datacamp Limited, GB),
Reverse DNS
Software
CDN77-Turbo /
Resource Hash
b5559a7805e29399186c64ff2509d9b29d76067516137f0368bf3800c6f7f62d

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
3000
access-control-expose-headers
Content-Range, Content-Length, ETag, Content-Type
content-encoding
gzip
etag
W/"7ccab8ff078c2df25b8860d80912c932"
age
19
x-77-cache
HIT
access-control-allow-methods
GET, HEAD, PUT, POST, DELETE
x-amz-cf-id
4oEQPLHQc-A6LCrHMZc9-hNqj36XfJPL0jaRFWVaxClV-47PgLmnIA==
date
Mon, 31 Aug 2026 20:45:21 GMT
content-type
application/json
last-modified
Mon, 10 Aug 2026 10:36:58 GMT
x-77-nzt-ray
0d1fa5187f994ace06e8956a0986dd01
vary
Accept-Encoding
x-77-nzt
kqkvqYDWdSetk+aZKp88LWJ8TlHlj8HYi1ZoqDBptx3B8nAJpNJ72wQ
cache-control
max-age=25920000, public
via
1.1 d07394c1abd1aadfca4b7709ba1de6a8.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-77-pop
frankfurtDE
x-77-age
1850401
x-amz-cf-pop
FRA60-P13
server
CDN77-Turbo
x-amz-server-side-encryption
AES256
GET
H2
206
livechat-notification.wav
assets.podium.com/sounds/
44 KB
44 KB
109ms
29ms
Media
audio/x-wav
2600:9000:2724:6000:1f:7c97:a480:93a1
Amazon.com
General
Full URL
https://assets.podium.com/sounds/livechat-notification.wav
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2600:9000:2724:6000:1f:7c97:a480:93a1 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
Software
AmazonS3 /
Resource Hash
414bda65c7d0afda758097a9fd5a40d24408971441dbc21f7eb4e1ba5d550bb4

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
Accept-Encoding
identity;q=1, *;q=0
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
Range
bytes=0-
sec-ch-ua-mobile
?0

Response headers

x-amz-version-id
OTAoLER_P1Byy9T.7_bpz_1QalfwrDi8
etag
"3bf814b1c1ba7ad6715afdab8d5c7e86"
age
3598
Content-Range
bytes 0-44683/44684
via
1.1 741fa80e957b47e88235a1fa44ab4ea4.cloudfront.net (CloudFront)
x-cache
Hit from cloudfront
Content-Length
44684
x-amz-cf-id
dg7gU5RRPJBrAv_knzf1y7kr6ytlGdUqqLoRJclUyl7snq2eggIbMg==
date
Mon, 31 Aug 2026 19:45:24 GMT
content-type
audio/x-wav
last-modified
Tue, 04 Mar 2025 17:27:49 GMT
server
AmazonS3
x-amz-cf-pop
FRA56-P12
GET
H2
200
getMarketingCampaignEnrollments
widget.ezdocs123.com/widget/
67 KB
0
698ms
602ms
Fetch
text/html
3.174.46.59
Amazon.com
General
Full URL
https://widget.ezdocs123.com/widget/getMarketingCampaignEnrollments?Api_Key=DD8EE207-8EEF-45B0-B3C9-2055EA6D6C62&Unique_Id=401A26&Oem_Code=AUD&Website=www.audipeabody.com&App_Type=200&language_code=en
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
3.174.46.59 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-3-174-46-59.fra60.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
Security Headers
Name Value
Strict-Transport-Security max-age=31536000
X-Content-Type-Options nosniff
X-Xss-Protection 1; mode=block

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
br
etag
W/"1e3ece89507974f0aa36f00198f08dc6"
x-amz-version-id
x5PZsOiBmm7XRhtm4h0poe.25Y0EW7l_
age
36
x-content-type-options
nosniff
expires
0
x-cache
Error from cloudfront
x-amz-cf-id
I_eTn1BwfA8iYBOF4bGsjmhooe5fS6xrRpoJfk_d28ns4mV8q4bpCg==
date
Mon, 31 Aug 2026 20:44:46 GMT
content-type
text/html
vary
Accept-Encoding
last-modified
Mon, 24 Aug 2026 21:17:36 GMT
strict-transport-security
max-age=31536000
cache-control
no-store, no-cache, must-revalidate
pragma
no-cache
referrer-policy
strict-origin-when-cross-origin
via
1.1 93d781183bce1d007952de339c1bf1f4.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-xss-protection
1; mode=block
x-amz-cf-pop
FRA60-P12
server
AmazonS3
x-amz-server-side-encryption
AES256
GET
H2
200
1920x1080-MY26-S3-Front-Profile-Parked-5766.jpg
nar-dam.audi.com/adobe/assets/urn:aaid:aem:3eec2865-1cd9-4b27-ada4-42cde790a7fe/as/
147 KB
147 KB
1101ms
1100ms
Image
image/avif
151.101.195.10
Fastly
General
Full URL
https://nar-dam.audi.com/adobe/assets/urn:aaid:aem:3eec2865-1cd9-4b27-ada4-42cde790a7fe/as/1920x1080-MY26-S3-Front-Profile-Parked-5766.jpg?preferwebp=true
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
151.101.195.10 , United States, ASN54113 (FASTLY - Fastly, Inc., US),
Reverse DNS
Software
/
Resource Hash
3fb483caf117581239483387bacc25307d4e217ab86f9099bffa685d60bd3d90
Security Headers
Name Value
Strict-Transport-Security max-age=31557600
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

x-sky-dm-backend
true
etag
"yiaAsYQ8/Z3DCYEcSom8y5lnmFJGnH133Mm+hFjFTD0"
age
177
x-content-type-options
nosniff
x-cache
MISS, MISS
date
Mon, 31 Aug 2026 20:45:21 GMT
content-type
image/avif
x-served-by
cache-lcy-eglc8600082-LCY, cache-lcy-egml8630048-LCY
vary
Origin,Access-Control-Request-Method,Access-Control-Request-Headers,x-sky-dm-variant,Accept
content-disposition
inline; filename="1920x1080-MY26-S3-Front-Profile-Parked-5766.avif"; filename*=UTF-8''1920x1080-MY26-S3-Front-Profile-Parked-5766.avif
fastly-stats
io=1
strict-transport-security
max-age=31557600
cache-control
public, max-age=600, stale-while-revalidate=21600, stale-if-error=86400
x-timer
S1788209121.308008,VS0,VS0,VE89
accept-ranges
bytes
access-control-allow-origin
*
content-length
150594
fastly-io-served-by
img05-us-east4
fastly-io-transform-stats
ifsz=128285 ofsz=150594 ofmt=avif
GET
H2
200
1920x1920_MY25---Q7---oADD---1920x1920.jpg
nar-dam.audi.com/adobe/assets/urn:aaid:aem:5bb3f2fe-e714-4100-a523-ff9fa5a92808/as/
157 KB
157 KB
574ms
574ms
Image
image/avif
151.101.195.10
Fastly
General
Full URL
https://nar-dam.audi.com/adobe/assets/urn:aaid:aem:5bb3f2fe-e714-4100-a523-ff9fa5a92808/as/1920x1920_MY25---Q7---oADD---1920x1920.jpg?preferwebp=true
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
151.101.195.10 , United States, ASN54113 (FASTLY - Fastly, Inc., US),
Reverse DNS
Software
/
Resource Hash
2b8e2a224bc2191e21db49e35d025b74f28811efb8a6b402f540b739666bcde3
Security Headers
Name Value
Strict-Transport-Security max-age=31557600
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

x-sky-dm-backend
true
etag
"EvnYMQoFfpeA5B8yZbETgjKDcBYUJzXEKjJNdQAq6To"
age
368
x-content-type-options
nosniff
x-cache
MISS, MISS
date
Mon, 31 Aug 2026 20:45:21 GMT
content-type
image/avif
x-served-by
cache-lcy-egml8630091-LCY, cache-lcy-egml8630048-LCY
vary
Origin,Access-Control-Request-Method,Access-Control-Request-Headers,x-sky-dm-variant,Accept
content-disposition
inline; filename="1920x1920_MY25---Q7---oADD---1920x1920.avif"; filename*=UTF-8''1920x1920_MY25---Q7---oADD---1920x1920.avif
fastly-stats
io=1
strict-transport-security
max-age=31557600
cache-control
public, max-age=600, stale-while-revalidate=21600, stale-if-error=86400
x-timer
S1788209121.308688,VS0,VS0,VE48
accept-ranges
bytes
access-control-allow-origin
*
content-length
160820
fastly-io-served-by
vpop-kiad7010249
fastly-io-transform-stats
ifsz=135081 ofsz=160820 ofmt=avif
GET
H2
200
1920x1920-MY26-Q5-Exterior-Front-Driving-6828.jpg
nar-dam.audi.com/adobe/assets/urn:aaid:aem:c0aca973-d894-4c55-893b-d7f70d9f76ed/as/
115 KB
116 KB
1103ms
1103ms
Image
image/avif
151.101.195.10
Fastly
General
Full URL
https://nar-dam.audi.com/adobe/assets/urn:aaid:aem:c0aca973-d894-4c55-893b-d7f70d9f76ed/as/1920x1920-MY26-Q5-Exterior-Front-Driving-6828.jpg?preferwebp=true
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
151.101.195.10 , United States, ASN54113 (FASTLY - Fastly, Inc., US),
Reverse DNS
Software
/
Resource Hash
e84b5d31dd40ba2e7a8f10af482074019cf3e8f19e66bbe6a863e7c5da329685
Security Headers
Name Value
Strict-Transport-Security max-age=31557600
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

x-sky-dm-backend
true
etag
"6dKLV5TOiuB7kT/v/qqlfgDsOu5eaPQFlg0Vnt1zCJY"
age
564
x-content-type-options
nosniff
x-cache
MISS, MISS
date
Mon, 31 Aug 2026 20:45:21 GMT
content-type
image/avif
x-served-by
cache-lcy-egml8630066-LCY, cache-lcy-egml8630048-LCY
vary
Origin,Access-Control-Request-Method,Access-Control-Request-Headers,x-sky-dm-variant,Accept
content-disposition
inline; filename="1920x1920-MY26-Q5-Exterior-Front-Driving-6828.avif"; filename*=UTF-8''1920x1920-MY26-Q5-Exterior-Front-Driving-6828.avif
fastly-stats
io=1
strict-transport-security
max-age=31557600
cache-control
public, max-age=600, stale-while-revalidate=21600, stale-if-error=86400
x-timer
S1788209121.308584,VS0,VS0,VE99
accept-ranges
bytes
access-control-allow-origin
*
content-length
117938
fastly-io-served-by
vpop-kiad7010228
fastly-io-transform-stats
ifsz=143587 ofsz=117938 ofmt=avif
GET
H2
200
1920x1920_MY25---Q7---Side-Profile---Parked---With-Talent---5389.jpg
nar-dam.audi.com/adobe/assets/urn:aaid:aem:67b6b391-ea34-4fc6-9f81-4efef009eddd/as/
203 KB
203 KB
24ms
24ms
Image
image/avif
151.101.195.10
Fastly
General
Full URL
https://nar-dam.audi.com/adobe/assets/urn:aaid:aem:67b6b391-ea34-4fc6-9f81-4efef009eddd/as/1920x1920_MY25---Q7---Side-Profile---Parked---With-Talent---5389.jpg?preferwebp=true
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
151.101.195.10 , United States, ASN54113 (FASTLY - Fastly, Inc., US),
Reverse DNS
Software
/
Resource Hash
e4a5ee88c19cdc2853836c736dec5351d8bf6bbc2106dbefcedc82e41a7a6e53
Security Headers
Name Value
Strict-Transport-Security max-age=31557600
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

x-sky-dm-backend
true
etag
"8uJ0lsN0uEZ6OCPi2jVNmbH+GzVOYDxzFAI8WPhKBdo"
age
2117
x-content-type-options
nosniff
x-cache
MISS, HIT
date
Mon, 31 Aug 2026 20:45:21 GMT
content-type
image/avif
x-served-by
cache-lcy-eglc8600086-LCY, cache-lcy-egml8630048-LCY
vary
Origin,Access-Control-Request-Method,Access-Control-Request-Headers,x-sky-dm-variant,Accept
content-disposition
inline; filename="1920x1920_MY25---Q7---Side-Profile---Parked---With-Talent---5389.avif"; filename*=UTF-8''1920x1920_MY25---Q7---Side-Profile---Parked---With-Talent---5389.avif
fastly-stats
io=1
strict-transport-security
max-age=31557600
cache-control
public, max-age=600, stale-while-revalidate=21600, stale-if-error=86400
x-timer
S1788209121.308576,VS0,VS0,VE2
accept-ranges
bytes
access-control-allow-origin
*
content-length
207702
fastly-io-served-by
vpop-kiad7010248
fastly-io-transform-stats
ifsz=153649 ofsz=207702 ofmt=avif
GET
H2
200
1920x1920_MY24---Q5---Rear---Driving.jpg
nar-dam.audi.com/adobe/assets/urn:aaid:aem:b331c29f-07e8-4311-93a2-9aee7b0e3832/as/
233 KB
233 KB
1059ms
1058ms
Image
image/avif
151.101.195.10
Fastly
General
Full URL
https://nar-dam.audi.com/adobe/assets/urn:aaid:aem:b331c29f-07e8-4311-93a2-9aee7b0e3832/as/1920x1920_MY24---Q5---Rear---Driving.jpg?preferwebp=true
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
151.101.195.10 , United States, ASN54113 (FASTLY - Fastly, Inc., US),
Reverse DNS
Software
/
Resource Hash
a9f5ea1e485c8c48d2ec03924b03e8e197b971b4963bef4e6ba974c08db9ca1a
Security Headers
Name Value
Strict-Transport-Security max-age=31557600
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

x-sky-dm-backend
true
etag
"9XoSgkT8evqEoev4KnP24pfJ4/kpNJ3hwIXnAIUe7No"
age
266
x-content-type-options
nosniff
x-cache
MISS, MISS
date
Mon, 31 Aug 2026 20:45:21 GMT
content-type
image/avif
x-served-by
cache-lcy-egml8630023-LCY, cache-lcy-egml8630048-LCY
vary
Origin,Access-Control-Request-Method,Access-Control-Request-Headers,x-sky-dm-variant,Accept
content-disposition
inline; filename="1920x1920_MY24---Q5---Rear---Driving.avif"; filename*=UTF-8''1920x1920_MY24---Q5---Rear---Driving.avif
fastly-stats
io=1
strict-transport-security
max-age=31557600
cache-control
public, max-age=600, stale-while-revalidate=21600, stale-if-error=86400
x-timer
S1788209121.308529,VS0,VS0,VE84
accept-ranges
bytes
access-control-allow-origin
*
content-length
238194
fastly-io-served-by
vpop-kiad7010231
fastly-io-transform-stats
ifsz=146135 ofsz=238194 ofmt=avif
GET
H2
200
back-s.svg
www.audipeabody.com/assets/icons/
186 B
0
0ms
0ms
Other
image/svg+xml
2a02:26f0:7100::210:148
AKAMAI-ASN1 Akama...
General
Full URL
https://www.audipeabody.com/assets/icons/back-s.svg
Requested by
Host: oneaudi-falcon-integrator.prod.renderer.one.audi
URL: https://oneaudi-falcon-integrator.prod.renderer.one.audi/csr/16.2.0/audi-feature-hub-integrator-csr-legacy.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:148 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
a0373b36b8e1b9e41495daccbbceee88b5edc150c5a6dc03957e49292995259e
Security Headers
Name Value
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 1

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/en/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
"ef8e831600488a9cad70efe8d5f24d73"
x-content-type-options
nosniff
x-amz-cf-id
QnRLOUtkO8XbZ3su8gpLEFvHFOgYwVRSWJW_ysEcMreGJR3n3QFzGQ==
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
image/svg+xml
last-modified
Tue, 24 Feb 2026 12:43:59 GMT
vary
Accept-Encoding
x-frame-options
DENY
cache-control
max-age=31536000,public,immutable
accept-ranges
bytes
content-length
165
akamai-grn
0.44011002.1788209119.b3684ad
x-xss-protection
1
x-amz-cf-pop
FRA60-P13
x-amz-server-side-encryption
AES256
GET
H2
200
forward-s.svg
www.audipeabody.com/assets/icons/
188 B
0
1ms
0ms
Other
image/svg+xml
2a02:26f0:7100::210:148
AKAMAI-ASN1 Akama...
General
Full URL
https://www.audipeabody.com/assets/icons/forward-s.svg
Requested by
Host: oneaudi-falcon-integrator.prod.renderer.one.audi
URL: https://oneaudi-falcon-integrator.prod.renderer.one.audi/csr/16.2.0/audi-feature-hub-integrator-csr-legacy.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:148 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
2d44a5de146096aa7b1c4061e0d2dab501c1c206552507b9ff9cda5351ff98d5
Security Headers
Name Value
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 1

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/en/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
"7f1b4c2f45fc91b996344ef9da4c57e4"
x-content-type-options
nosniff
x-amz-cf-id
pE4IXW-O-ZG8e8V5m7CkGBKOpR7JQl8UNh0aE5fdyNFiv-6L3x3aLA==
date
Mon, 31 Aug 2026 20:45:19 GMT
content-type
image/svg+xml
last-modified
Tue, 24 Feb 2026 12:44:04 GMT
vary
Accept-Encoding
x-frame-options
DENY
cache-control
max-age=31536000,public,immutable
accept-ranges
bytes
content-length
168
akamai-grn
0.44011002.1788209119.b3684ac
x-xss-protection
1
x-amz-cf-pop
FRA60-P13
x-amz-server-side-encryption
AES256
OPTIONS
H2
200
graphql
mind-flayer.podium.com/ Frame
0
0
310ms
204ms
Preflight
2606:4700::6812:13a1
Cloudflare
General
Full URL
https://mind-flayer.podium.com/graphql
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2606:4700::6812:13a1 , United States, ASN13335 (CLOUDFLARENET - Cloudflare, Inc., US),
Reverse DNS
Software
cloudflare /
Resource Hash

Request headers

Accept
*/*
Access-Control-Request-Headers
content-type
Access-Control-Request-Method
POST
Origin
https://www.audipeabody.com
Sec-Fetch-Mode
cors
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36

Response headers

access-control-allow-credentials
true
access-control-allow-headers
accept,content-type,authorization,socket-id,origin
access-control-allow-methods
OPTIONS,GET,POST,PUT,DELETE
access-control-allow-origin
https://www.audipeabody.com
cache-control
max-age=0, private, must-revalidate
cf-cache-status
DYNAMIC
cf-ray
a33ee0e19c5c720a-CDG
content-length
0
date
Mon, 31 Aug 2026 20:45:21 GMT
server
cloudflare
vary
origin
x-request-id
GND-uMbGh1ar4sLur8Qh
x-robots-tag
noindex
POST
H2
200
graphql Show response
mind-flayer.podium.com/
428 KB
35 KB
623ms
621ms
XHR
application/json
2606:4700::6812:13a1
Cloudflare
General
Full URL
https://mind-flayer.podium.com/graphql
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2606:4700::6812:13a1 , United States, ASN13335 (CLOUDFLARENET - Cloudflare, Inc., US),
Reverse DNS
Software
cloudflare /
Resource Hash
b22d92031d525ebf937bb44b9c5ae465f2f0cf7456a9e34539b976c68ef53652

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
Accept
application/json
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
Content-Type
application/json
sec-ch-ua-mobile
?0

Response headers

x-robots-tag
noindex
x-request-id
GND-uNLWhnOFg70YZXtR
cache-control
max-age=0, private, must-revalidate
content-encoding
br
cf-cache-status
DYNAMIC
access-control-allow-credentials
true
cf-ray
a33ee0e2ef86720a-CDG
access-control-allow-origin
https://www.audipeabody.com
date
Mon, 31 Aug 2026 20:45:22 GMT
content-type
application/json; charset=utf-8
vary
origin
server
cloudflare
GET
H2
200
hrConfig.json Show response
fa-digital-leads.cdn.prod.collab.apps.one.audi/
34 KB
3 KB
32ms
31ms
Fetch
application/json
3.160.150.91
Amazon.com
General
Full URL
https://fa-digital-leads.cdn.prod.collab.apps.one.audi/hrConfig.json
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
3.160.150.91 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-3-160-150-91.fra60.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
52a23ab1067c2565f9d394d1606454164d7ba7cc67c268fd67b73a0b17c2b5ba
Security Headers
Name Value
Strict-Transport-Security max-age=63072000; includeSubDomains; preload
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
0
content-encoding
gzip
etag
W/"b4d5c2fe5f23e95a0e8b6bdfafebf6c6"
age
2907
access-control-allow-methods
HEAD, GET
x-content-type-options
nosniff
alt-svc
h3=":443"; ma=86400
x-cache
Hit from cloudfront
x-amz-cf-id
vxAMjnnUBgRyJrktiVSYSNELFmmTMLxMkGjSZlXGsLvfuQGHw45dOw==
date
Mon, 31 Aug 2026 19:56:55 GMT
content-type
application/json
vary
Accept-Encoding
last-modified
Thu, 13 Aug 2026 21:05:39 GMT
x-frame-options
DENY
strict-transport-security
max-age=63072000; includeSubDomains; preload
cache-control
max-age=3600
via
1.1 b77e6c4c926acdb5c1a30b7465e6750e.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-xss-protection
0
x-amz-cf-pop
FRA60-P7
server
AmazonS3
x-amz-server-side-encryption
AES256
POST
H2
200
graphql Show response
omnigraph.audi.com/
4 KB
809 B
96ms
95ms
Fetch
application/json
2a02:26f0:1700:10::1737:a341
AKAMAI-ASN1 Akama...
General
Full URL
https://omnigraph.audi.com/graphql
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:1700:10::1737:a341 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
31f781ba5ca9483b5b1ecd5a1ea65ac5ad3df75f9ee8d9c716283a4a6c6a1dc1

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
x-correlation-id
2b41febe-d54f-41a9-94d3-21e176c71d46
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
accept
*/*
apollographql-client-version
1.14.3
content-type
application/json
apollographql-client-name
fa-digital-leads

Response headers

access-control-expose-headers
trace-id
cache-control
public, max-age=3600, s-maxage=3600
content-encoding
gzip
trace-id
8ce0c94e56e79be3ea91739558a95002
access-control-allow-credentials
true
access-control-allow-origin
https://www.audipeabody.com
content-length
573
date
Mon, 31 Aug 2026 20:45:21 GMT
content-type
application/json
vary
origin, Accept-Encoding
OPTIONS
H2
200
graphql
omnigraph.audi.com/ Frame
0
0
130ms
37ms
Preflight
2a02:26f0:1700:10::1737:a341
AKAMAI-ASN1 Akama...
General
Full URL
https://omnigraph.audi.com/graphql
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:1700:10::1737:a341 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash

Request headers

Accept
*/*
Access-Control-Request-Headers
apollographql-client-name,apollographql-client-version,content-type,x-correlation-id
Access-Control-Request-Method
POST
Origin
https://www.audipeabody.com
Sec-Fetch-Mode
cors
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36

Response headers

access-control-allow-credentials
true
access-control-allow-headers
apollographql-client-name,apollographql-client-version,content-type,x-correlation-id
access-control-allow-methods
GET, POST, OPTIONS
access-control-allow-origin
https://www.audipeabody.com
allow
GET,HEAD,POST
alt-svc
h3=":443"; ma=93600,h3-29=":443"; ma=93600
cache-control
max-age=0, no-cache, no-store
content-length
0
date
Mon, 31 Aug 2026 20:45:21 GMT
expires
Mon, 31 Aug 2026 20:45:21 GMT
pragma
no-cache
vary
origin, access-control-request-headers
GET
H3
200
/
www.facebook.com/tr/
0
20 B
60ms
25ms
Image
text/plain
57.144.244.1
Facebook
General
Full URL
https://www.facebook.com/tr/?id=6080627418682627&ev=PageView&dl=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&rl=&if=false&ts=1788209121526&iw=false&sw=1600&sh=1200&v=2.9.390&r=stable&ec=0&o=4126&aems=0%3B0&fbp=fb.1.1788209121518.46830498285544269&eid=ob3_plugin-set_e04e2e759b0424eb4383f297a8c7c66d691e0c6a484e835fca87ba65143d0d10&ler=empty&cdl=API_unavailable&pmd[title]=Audi%20Peabody%20-%20New%20Audi%20%26%20Used%20Cars%20Dealer%20in%20Peabody&pmd[locale]=en&pmd[description]=Explore%20luxury%20%26%20performance%20at%20Audi%20Peabody.%20Discover%20stunning%20Audi%20cars%20%26%20SUVs.%20Visit%20our%20dealership%20to%20find%20your%20next%20new%20or%20used%20Audi%20vehicle!&pmd[keywords]=&plt=1510.3999996185303&iss=1&ss=%7B%22currency%22%3A%5B%7B%22rid%22%3A%224516412228640519%22%2C%22v%22%3A%5B%22USD%22%5D%7D%5D%2C%22entity_name%22%3A%5B%7B%22rid%22%3A%221601235011711998%22%2C%22v%22%3A%5B%22Audi%20Peabody%22%5D%7D%5D%2C%22page_description%22%3A%5B%7B%22rid%22%3A%221085146917745973%22%2C%22v%22%3A%5B%22Audi%20Peabody%22%5D%7D%5D%7D&imft=1&tz=120&it=1788209121006&coo=false&cf=1&expv2[0]=pl0&expv2[1]=el2&expv2[2]=bc1&expv2[3]=ra2&expv2[4]=rp2&expv2[5]=im1&expv2[6]=hf1&expv2[7]=sd1&expv2[8]=sp1&expv2[9]=ek1&expv2[10]=pc1&expv2[11]=gs1&expv2[12]=zs1&expv2[13]=cp1&expv2[14]=es1&expv2[15]=ac1&expv2[16]=so1&expv2[17]=wc1&expv2[18]=la1&expv2[19]=sf1&expv2[20]=da1&expv2[21]=io1&expv2[22]=ae1&expv2[23]=sx1&expv2[24]=if1&expv2[25]=fd1&expv2[26]=bg1&expv2[27]=mg1&expv2[28]=kl1&expv2[29]=sg1&expv2[30]=mk1&expv2[31]=sn1&expv2[32]=ec1&expv2[33]=mp1&expv2[34]=ps1&expv2[35]=fx1&expv2[36]=vt1&rqm=GET
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
57.144.244.1 Frankfurt am Main, Germany, ASN32934 (FACEBOOK - Facebook, Inc., US),
Reverse DNS
edge-star-mini-shv-01-fra5.facebook.com
Software
proxygen-bolt /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000; includeSubDomains
x-fb-connection-quality
EXCELLENT; q=0.9, rtt=23, rtx=0, c=23, mss=1232, tbw=4704, tp=8, tpl=0, uplat=0, ullat=0
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
access-control-allow-origin
alt-svc
h3=":443"; ma=86400
content-length
0
date
Mon, 31 Aug 2026 20:45:21 GMT
content-type
text/plain
server
proxygen-bolt
priority
u=1,i
GET
H2
200
remediation_1786358039170.js Show response
cdn.userway.org/widgetapp/2026-08-10-10-33-59/remediation/
40 KB
12 KB
39ms
39ms
Script
application/javascript
2a02:6ea0:c700::101
CDN77 Datacamp Li...
General
Full URL
https://cdn.userway.org/widgetapp/2026-08-10-10-33-59/remediation/remediation_1786358039170.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:6ea0:c700::101 Frankfurt am Main, Germany, ASN60068 (CDN77 Datacamp Limited, GB),
Reverse DNS
Software
CDN77-Turbo /
Resource Hash
9f37fc519d2522510803d1591b7417b9167b903bfaa1a7f7cd6ebf66b67530a5

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
3000
access-control-expose-headers
Content-Range, Content-Length, ETag, Content-Type
content-encoding
gzip
etag
W/"ec246b81a24aac07a439c7c969fdc1f1"
age
16
x-77-cache
HIT
access-control-allow-methods
GET, HEAD, PUT, POST, DELETE
x-amz-cf-id
RwnYolpkVGYT29JSguleRgfkr1ihzP8wZfFyPW3mbKrmHajXb_qcPw==
date
Mon, 31 Aug 2026 20:45:21 GMT
content-type
application/javascript
last-modified
Mon, 10 Aug 2026 10:36:59 GMT
vary
Accept-Encoding
x-77-nzt-ray
0d1fa5187f994ace06e8956ab4622721
x-77-nzt
kn/Ysf8atGAul3+AJrfGL5+gNR6wh6lQ0Ukx3iA+DdDcbmXXaTKt7Xs
cache-control
max-age=25920000, public
via
1.1 13cf0cb36194e875c127f27844256ba4.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-77-pop
frankfurtDE
x-77-age
1850403
x-amz-cf-pop
FRA60-P13
server
CDN77-Turbo
x-amz-server-side-encryption
AES256
GET
H2
200
widget_base.css
cdn.userway.org/styles/2026-08-10-10-33-59/
20 KB
5 KB
34ms
34ms
Stylesheet
text/css
2a02:6ea0:c700::101
CDN77 Datacamp Li...
General
Full URL
https://cdn.userway.org/styles/2026-08-10-10-33-59/widget_base.css?v=1786358039170
Requested by
Host: cdn.userway.org
URL: https://cdn.userway.org/widgetapp/2026-08-10-10-33-59/widget_app_base_1786358039170.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:6ea0:c700::101 Frankfurt am Main, Germany, ASN60068 (CDN77 Datacamp Limited, GB),
Reverse DNS
Software
CDN77-Turbo /
Resource Hash
a91e7b10e7efb0d57a85f0ff6a49011a0619d9592b07705f6bfd991ed2d96cc8

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
3000
access-control-expose-headers
Content-Range, Content-Length, ETag, Content-Type
content-encoding
gzip
etag
W/"fcde299ecb7720b83ad9035ed6851140"
age
16
x-77-cache
HIT
access-control-allow-methods
GET, HEAD, PUT, POST, DELETE
x-amz-cf-id
mkk0_Yb3gYrA1_pVXnbA4JxHldha2BlWr0P4A-F6v-ZaRvF-v7LujA==
date
Mon, 31 Aug 2026 20:45:21 GMT
content-type
text/css
last-modified
Mon, 10 Aug 2026 10:36:08 GMT
vary
Accept-Encoding
x-77-nzt-ray
0d1fa518cf8457c706e8956acace0621
x-77-nzt
krBgs/rkrewcWO0N7zVz1bTM3VX9wo+MH+C0zlM1HNzrAX/quhnq+Jc
cache-control
max-age=864000, public
via
1.1 bad86c53165d48d66c80e183f57163d4.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-77-pop
frankfurtDE
x-77-age
122417
x-amz-cf-pop
FRA60-P13
server
CDN77-Turbo
x-amz-server-side-encryption
AES256
GET
H2
200
body_wh.svg
cdn.userway.org/widgetapp/images/
4 KB
3 KB
33ms
33ms
Image
image/svg+xml
2a02:6ea0:c700::101
CDN77 Datacamp Li...
General
Full URL
https://cdn.userway.org/widgetapp/images/body_wh.svg
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:6ea0:c700::101 Frankfurt am Main, Germany, ASN60068 (CDN77 Datacamp Limited, GB),
Reverse DNS
Software
CDN77-Turbo /
Resource Hash
21eb1e487c899c6192c31800445bfb81caa7ff1fca550ea3fdb3444834d85710

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
3000
access-control-expose-headers
Content-Range, Content-Length, ETag, Content-Type
content-encoding
gzip
etag
W/"1d8b1582fe82bd329041cc1982ad42e4"
age
17
x-77-cache
HIT
access-control-allow-methods
GET, HEAD, PUT, POST, DELETE
x-amz-cf-id
odwv0qhZ6RlpXJKhDTuuCaVhS5ng7pXTmx1Kq4ngqk9N__dvBUOATQ==
date
Mon, 31 Aug 2026 20:45:21 GMT
content-type
image/svg+xml
x-77-nzt-ray
0d1fa518cf8457c706e8956a0ee88b23
vary
Accept-Encoding
last-modified
Mon, 10 Aug 2026 10:37:00 GMT
x-77-nzt
kobizsufhDiGmih4O3LN3Z1CrIAxcNyvXx4ifbMAn5yTVkIJr4CFZ1s
cache-control
max-age=25920000, public
via
1.1 ce45454d08e51c5b10e3462307ca3652.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-77-pop
frankfurtDE
x-77-age
1850404
x-amz-cf-pop
FRA60-P13
server
CDN77-Turbo
x-amz-server-side-encryption
AES256
GET
H2
200
spin_wh.svg
cdn.userway.org/widgetapp/images/
2 KB
1 KB
34ms
33ms
Image
image/svg+xml
2a02:6ea0:c700::101
CDN77 Datacamp Li...
General
Full URL
https://cdn.userway.org/widgetapp/images/spin_wh.svg
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:6ea0:c700::101 Frankfurt am Main, Germany, ASN60068 (CDN77 Datacamp Limited, GB),
Reverse DNS
Software
CDN77-Turbo /
Resource Hash
c45f637f905e1ea01ba81aa39e8da62ee7e7f8703c3da4c3bba55f6192e5834c

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
3000
access-control-expose-headers
Content-Range, Content-Length, ETag, Content-Type
content-encoding
gzip
etag
W/"8e0a35946bf39d10f46a1f1653366a0a"
age
17
x-77-cache
HIT
access-control-allow-methods
GET, HEAD, PUT, POST, DELETE
x-amz-cf-id
wUZ-A573KOuk-aJ1TJBAOwkd74e4wfVkBDfhKqHGsUS_-TE2WBewaQ==
date
Mon, 31 Aug 2026 20:45:21 GMT
content-type
image/svg+xml
last-modified
Mon, 10 Aug 2026 10:37:00 GMT
vary
Accept-Encoding
x-77-nzt-ray
0d1fa518cf8457c706e8956aeb5ea123
x-77-nzt
koPv9O3WZZ68Bxd5Izhl3V04LX9a5shdx8WbsJGp7mrx9m0R9pguFwo
cache-control
max-age=25920000, public
via
1.1 bad86c53165d48d66c80e183f57163d4.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-77-pop
frankfurtDE
x-77-age
1850404
x-amz-cf-pop
FRA60-P13
server
CDN77-Turbo
x-amz-server-side-encryption
AES256
GET
H2
204
b.rnc
data.privacy.ensighten.com/privacy/v1/b/
0
106 B
25ms
25ms
Image
text/plain
3.124.119.57
Amazon.com
General
Full URL
https://data.privacy.ensighten.com/privacy/v1/b/b.rnc?n=1&c=2328&i=7aegid&p=naroadd5&s=8108&d=8Ep7InZlcnNpb24iOiIxLjAuMCIsImdhdGV3YXkiOiIyLjMuNzk4IiwiY2xpZW50SWQiOjIzMjgsInB1Ymxpc2hQYXRoIjoibmFyb2FkZDUiLCJpbnN0YW5jZSsA8BQiN2FlZ2lkIiwicGFja2V0IjoxLCJtb2RlIjoiZW5mb3JjZVsA8jJvb2tpZXMiOnt9LCJlbnZpcm9ubWVudCI6IlBlYWJvZHkgLSAwMUEyNiIsInJlcXVlc3RzIjpbeyJkZXN0aW5hdL8A8glodHRwczovL2NvZGUuanF1ZXJ5LmNvbS8LAPAELTMuNy4xLm1pbi5qcyIsInR5cIcA0HNjcmlwdCIsInN0YXKhAMA3ODgyMDkxMTkzOTGPAEdkIjoxFABgMiwic291uQBROiJtdXR8AKJPYnNlcnZlckNMSADAdHVzIjoiYmxvY2tl_QBgcmVhc29uswDxCSJXaGl0ZWxpc3QiXSwiZGF0YVBhdHRlch0AMV0sIhoAKjpbJwASaYMAzzkzMDQ0NzA3MTB9LPsABfMbbWV0cmljcy51bml0ZWRpZ2l0YWwuaW8vdGFnZ2luZy9BVURJVVMvdWRfEgDfX2J1bmRsZS5qcy5nehYBET01NDIWAQEUAA8WAWSvNzQwOTE0NTI1OBYBB5FlemRvY3MxMjMPAv8Jd2lkZ2V0L3Rlc3REcml2ZS1GbHlPdXQtGgIXPTYyMAQBARQABQQBUUhUTUxTWgLYX1NFVEFUVFJJQlVURR8CW2FsbG93HwIPFAIJM10sIgkCrzcxOTI3OTQyNDTzAAfnY29ubmVjdC5wb2RpdW34APAiLmpzI09SR19UT0tFTj1iOGJlZDdlYy1iOWI4LTQ0ZmMtYWYzMC1mNzY1NDY5YzU2YxEEDywDDi42MiwDARQADxIBU682MTQ2MTcwNDM1EgEH8gFhc3NldHMub25lLmF1ZGkvEABwL2ZvbnRzLxIAAOUAhnZmLndvZmYyCgNSbWVkaWG4AQgfBFsyMDEwOQUCAxQABfMAskNTU19NQU5BR0VSQQAPGARDrzY1OTgxMjQ0MTf9AAcPAgM_DPABVzIwMTM1HAWgYXBwZW5kQ2hpbAIFMnN0Yf0AMGxvYRAABhIFD_MCHA_hAQgP5AA_DOoEDOQADwAGCw_rAC0fNs8BWR4zzAIJzwEP6wBLD7oCCATJBP8MZmFjZWJvb2submV0L2VuX1VTL2ZiZXZlbnRz0AcSXTIwMjE05QABFAAFsQMCDAjhX0RPTUF0dHJNb2RpZmmiBQW_Ag-1BSefNjMzNTA0Njk21wEID-wASkcxMDA4oAOwaW5zZXJ0QmVmb3KECQXiAA-2AiQP3wBdHDXLAQvfAA-wAkIF5QAPsAIQD3kHZlcyMTE3MekBD4kFOw9qBxEExwIPAwFWDb0ECwMBDw0CQwR0CA8NAggCawofLpoGAvALZ2V0TWFya2V0aW5nQ2FtcGFpZ25FbnJvbGz8DPErcz9BcGlfS2V5PUREOEVFMjA3LThFRUYtNDVCMC1CM0M5LTIwNTVFQTZENkM2MiZVbmlxdWVfSWQ9NCkN8QomT2VtX0NvZGU9QVVEJldlYnNpdGU9d3d3_AgScFYNABYK8AgmQXBwX1R5cGU9MjAwJmxhbmd1YWdlX0MNNj1lbgcJUmZldGNoxggJBwk9MTE3VgUCFAAFVgVfRkVUQ0gJCQEPTQUmrzkwMTkyNTg0NDd8AQi4bWluZC1mbGF5ZXIGC3ZncmFwaHFs2gA_eGhy2AABLjQyVgIBFAAF2AA_WEhS1gA6vzg4MTAzOTIxMjMx-gcHD9YAwwAJD3AuYW5hbHl0vg4AjgswdXNhoAISL-MH9jIvYTk1NjEwYTkwNmZlMjM4OTBmNDEyNmNkNWJiZDRkMjVjYmE5ZjUwZTBkNjViYmUwMWNhN2RlODc1YjQyMWQ1OPABD8oCBiw1M9YNITIxFAAF8gEPygIGD-sPPZ84Nzg4NDUzOTDVDggAzQMFFQkA5xDxGHRyLz9pZD02MDgwNjI3NDE4NjgyNjI3JmV2PVBhZ2VWaWV3JmRsPSYRkCUzQSUyRiUyRkYAAG8BBxME9AolMkZlbiUyRiZybD0maWY9ZmFsc2UmdHM9BxGDMjE1MjYmaXcaAMBzdz0xNjAwJnNoPTFFBPALdj0yLjkuMzkwJnI9c3RhYmxlJmVjPTAmbz2zAfcGJmFlbXM9MCUzQjAmZmJwPWZiLjEuWgDwdDE4LjQ2ODMwNDk4Mjg1NTQ0MjY5JmVpZD1vYjNfcGx1Z2luLXNldF9lMDRlMmU3NTliMDQyNGViNDM4M2YyOTdhOGM3YzY2ZDY5MWUwYzZhNDg0ZTgzNWZjYTg3YmE2NTE0M2QwZDEwJmxlcj1lbXB0eSZjZGw9QVBJX3VuYXZhaWxhsgDzA3BtZFt0aXRsZV09QXVkaSUyMIsS0yUyMC0lMjBOZXclMjAbAPYQJTI2JTIwVXNlZCUyMENhcnMlMjBEZWFsZXIlMjBpbj0AECZXAEBsb2NhWAAhZW4PACJkZXcK8glpb25dPUV4cGxvcmUlMjBsdXh1cnklMjBdAHBwZXJmb3JtWRNWJTIwYXR9AAOYABAudABRaXNjb3Z2AIZzdHVubmluZygAEmOYAAJPAEBTVVZzMgBAVmlzaUwAIG91qwARZLQA8ABzaGlwJTIwdG8lMjBmaW7UABJ5IAAwbmV4LQARbvwAEG8yABJ19AADCAGBdmVoaWNsZSHYAPAHa2V5d29yZHNdPSZwbHQ9MTUxMC4zOQEA8BM2MTg1MzAzJmlzcz0xJnNzPSU3QiUyMmN1cnJlbmN5JTIynwIiNUIXADNyaWQSAPADMjI0NTE2NDEyMjI4NjQwNTE5GQBgMkMlMjJ2CgBAM0ElNUkAMFVTRA8AkTVEJTdEJTVEJSIAsGVudGl0eV9uYW1lHQACLAABeAAIYQCAMTYwMTIzNTBBCEAxOTk4KwABPwAJYQAD7wADegEAJAAKbAAQcEMHB9gBACIAD3EABfAAMDg1MTQ2OTE3NzQ1OTczKwAPcQAawDdEJmltZnQ9MSZ0eoADNyZpdKkDczAwNiZjb2-qA_MCY2Y9MSZleHB2MlswXT1wbDANAGMxXT1lbDINAFQyXT1iYycAVDNdPXJhGgBUNF09cnANAFQ1XT1pbScAVDZdPWhmDQBUN109c2QNAFQ4XT1zcA0AVDldPWVrDQAQMYMABWkAZTExXT1ncxwARjJdPXoOAEUzXT1jRQBWMTRdPWUcAEY1XT1hRgBVNl09c29GAEY3XT13HABVOF09bGEcAEU5XT1zswBVMjBdPWQcAFUyMV09aUYAZDIyXT1hZTgAZTIzXT1zeA4ARjRdPWlGAEU1XT1m-gBlMjZdPWJnKgBGN109bQ4AVThdPWtsHAAAjAAFHABVMzBdPW0mAWQzMV09c24qAFUzMl09ZdIAVTMzXT1tGAFVMzRdPXAYARAzjAAFqAD2ADM2XT12dDEmcnFtPUdFVA0HP2ltZ_0IAS01M98RETEUAAULBz9pbWcoD0SPMDcwNjQ5ODj7BgjwFmNhLTc4ZTcyYzcwM2JlYjQ5NmY4YzU5ZGZkOTFmOGFhZTUyLmUGF_8Acy1lYXN0LTIub24uYXdzTQhaD0IBDQ9NCFePMTY4ODA2NDZSAQkDLxYFUQgAZhH8AHNpZ25hbHMvY29uZmlnL1kIHz_pBwBvZG9tYWluaQwC8EpobWU9YTc2N2FlNGM2YTkyYTQwZWU0ZDdlMzU4YTkzN2FkODQ1YzhiZGI5OGEzYmJlMzQxMjA2OWRkZWQzYTdiZTU3ZCZleF9tPTExNSUyQzIyMSUyQzE2NgwAYDYlMkM4MAUAEDEVAGA1OCUyQzcVACA3NRAAARUAARAAIDEwJgAAVgcwQzE1CwAgMTMsABA0JwAgODNBAAAPACAxNDwAIjE3OAAAEgASMwsAQSUyQzM2AAEUABAyDwAANQAgMzQKAAA0ABA1CgAwMTU5SgAAVAAgMTIgABAyKgAQMhsAAXQAAV4AEDRDAGA0NyUyQzkjACAxMCQAIDEwRQASMdsAEDUdACAxNnAAETUdAAJHAAA4ABEyXAABiwAQNyYAETQgABI2BgABqwARNlUAA48AABgAEDKUABA0HAARNj0AAgQBAHIGIUM3UwAAGwARMVkAEDkLABA3rwABvgAQOTAAEjmZAABtABA5GgARMcAAETHBACAxNTEAIDEwHQAgMTdtABExeAERNLsAAD4AEjH9AACUAABsAABBAAAXAAAxAABYAAAYACExMEUAEjE_AACtACAxOCwAIDIzKgAQOBcAETJ0ABEydAARMkUBEDFKABAyRwAQMzIAEjZDAAAVABA2FQAQMYEAAsYBEDBMACAxMCYAETEXACAxMXoAETESARAzLQABaAAhMTSMABA0QwARMRYCETHGABExYAARMVYAETgdABA3XAAhMTZXABA2VwAQNVAAAY8CETEQAgCfCCFDMUcBASABIDI5ZgAQMlUIMEMyOTIAETJVAREz8wARM38AIDIyUAAgMjEqAAFbACIyMREAAFwAETOrAhEzyQEB4gIRMgsAETEjABExAwIROZUAEDMtAQE4AhIxuAIB4AAgMTNFABA2vQABpAEDwQAAEAAQOBoAEDh1ABAxywoRQwUBAW4AAcoCAlgCETFdAQFvAgEKAAGxAAJFAREzNQEAdgAABAACewIRMBQAALwBAWQCASMBETGxAAH8AAEHASExOEoAAd0BIDEwigAgMTAyAAAdASExMUEAAdYDAgoDETUbAACmABA4IQAQNwUAETExARExMQERNBEAAYcBAAcBEDmMABMxFQABTAAB-QIC2wECnQEBFgAmODMQBwKLCw8TBwEBPhUiZW6LHQEiHgAeDg8OHhcPWBUk0Dc5MzQ5OTc5MDZ9XX0
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
3.124.119.57 Frankfurt am Main, Germany, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
ec2-3-124-119-57.eu-central-1.compute.amazonaws.com
Software
nginx /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

expires
Mon, 31 Aug 2026 20:45:20 GMT
cache-control
no-cache, no-store
date
Mon, 31 Aug 2026 20:45:21 GMT
server
nginx
GET
H2
200
RCc9ddc1f676fe44b2b1242434475e09d8-source.min.js Show response
assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/
707 B
731 B
28ms
28ms
Script
application/x-javascript
2a02:26f0:480:99e::1e80
AKAMAI-ASN1 Akama...
General
Full URL
https://assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/RCc9ddc1f676fe44b2b1242434475e09d8-source.min.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:480:99e::1e80 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
AkamaiNetStorage /
Resource Hash
21d3b82976d6b076f439cb4dc2e8a1a9ab16e52f0ec9eaa93813270f99df7424
Security Headers
Name Value
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
timing-allow-origin
*
content-encoding
gzip
etag
"c21a1a8a50e69b277bac8c0651856d21:1785184620.372119"
x-content-type-options
nosniff
expires
Mon, 31 Aug 2026 21:45:22 GMT
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
content-length
448
date
Mon, 31 Aug 2026 20:45:22 GMT
content-type
application/x-javascript
last-modified
Mon, 27 Jul 2026 20:37:00 GMT
server
AkamaiNetStorage
vary
Accept-Encoding
POST
H2
200
graphql Show response
mind-flayer.podium.com/
38 B
140 B
212ms
211ms
XHR
application/json
2606:4700::6812:13a1
Cloudflare
General
Full URL
https://mind-flayer.podium.com/graphql
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2606:4700::6812:13a1 , United States, ASN13335 (CLOUDFLARENET - Cloudflare, Inc., US),
Reverse DNS
Software
cloudflare /
Resource Hash
8a78824e0e4e78e9e0797e8b3e147d290c7e164e8715b6f983efc924214f9f76

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
Accept
application/json
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
Content-Type
application/json
sec-ch-ua-mobile
?0

Response headers

x-robots-tag
noindex
x-request-id
GND-uRqUfqFlyVcKOmah
cache-control
max-age=0, private, must-revalidate
cf-cache-status
DYNAMIC
access-control-allow-credentials
true
cf-ray
a33ee0ea6a64720a-CDG
access-control-allow-origin
https://www.audipeabody.com
content-length
38
date
Mon, 31 Aug 2026 20:45:23 GMT
content-type
application/json; charset=utf-8
vary
origin
server
cloudflare
GET
H2
200
styles.css
connect.podium.com/ Frame 7246
85 KB
13 KB
73ms
72ms
Stylesheet
text/css
2600:9000:213f:5e00:1a:3af:f5c0:93a1
Amazon.com
General
Full URL
https://connect.podium.com/styles.css
Requested by
Host: connect.podium.com
URL: https://connect.podium.com/widget.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2600:9000:213f:5e00:1a:3af:f5c0:93a1 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
Software
AmazonS3 /
Resource Hash
ef8e6a00c875318cf0799a8df60948aefcc673d577d3bd9aee32bd7e332600b9

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
content-encoding
gzip
etag
"a7e91f3e93396e945083200ab18f3bb4"
age
1880
via
1.1 030df12889597763d790d77135c16596.cloudfront.net (CloudFront)
x-cache
Hit from cloudfront
content-length
12964
x-amz-cf-id
byCvShj_elbBTuIHZZcz7juX8Zb-cmfjrGVf-Hzs2rr3mKxSFVuXJw==
date
Mon, 31 Aug 2026 20:14:03 GMT
content-type
text/css
last-modified
Mon, 31 Aug 2026 19:14:01 GMT
server
AmazonS3
x-amz-cf-pop
FRA56-P15
vary
Accept-Encoding
GET
H2
200
2327cbe7cbab28b9ee3b4db6745dd53e.woff2
connect.podium.com/ Frame 7246
34 KB
34 KB
419ms
370ms
Font
binary/octet-stream
2600:9000:213f:5e00:1a:3af:f5c0:93a1
Amazon.com
General
Full URL
https://connect.podium.com/2327cbe7cbab28b9ee3b4db6745dd53e.woff2
Requested by
Host: connect.podium.com
URL: https://connect.podium.com/styles.css
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2600:9000:213f:5e00:1a:3af:f5c0:93a1 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
Software
AmazonS3 /
Resource Hash
44eb62d344d46b84f69888d620575bf60df49a2745057a4a0de6b4560d8e0dcd

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://connect.podium.com/styles.css
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
3000
cache-control
max-age=31536000
etag
"5f3284b5a0d051aa296ad6b2e2530f63"
access-control-allow-methods
GET
via
1.1 173e1f9e40c2df572d404097afea2570.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-cache
Miss from cloudfront
content-length
34764
x-amz-cf-id
8klG6aUJiMfP90jS5S30BCM08MBOw6waRzwvdwOAyCfDE2TGg9v2Pg==
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
binary/octet-stream
last-modified
Mon, 31 Aug 2026 19:14:00 GMT
server
AmazonS3
x-amz-cf-pop
FRA56-P15
vary
Origin,Access-Control-Request-Headers
GET
H2
200
434b2574637d4adc6a5a30864e8c6b3e.woff2
connect.podium.com/ Frame 7246
30 KB
30 KB
269ms
221ms
Font
binary/octet-stream
2600:9000:213f:5e00:1a:3af:f5c0:93a1
Amazon.com
General
Full URL
https://connect.podium.com/434b2574637d4adc6a5a30864e8c6b3e.woff2
Requested by
Host: connect.podium.com
URL: https://connect.podium.com/styles.css
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2600:9000:213f:5e00:1a:3af:f5c0:93a1 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
Software
AmazonS3 /
Resource Hash
1edbab3b32d1748ab14e6dfb9f30128ae7ea1e8188ff2afb35c0f6e225bb3a62

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://connect.podium.com/styles.css
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
3000
cache-control
max-age=31536000
etag
"c28f8beb02447597a13d138680f42e65"
access-control-allow-methods
GET
via
1.1 173e1f9e40c2df572d404097afea2570.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-cache
Miss from cloudfront
content-length
30548
x-amz-cf-id
ce-yomg2IPc6bSJhDqdodrjjKqxHdrzl741jzqvQ3fa32GAecKpgBQ==
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
binary/octet-stream
last-modified
Mon, 31 Aug 2026 19:14:00 GMT
server
AmazonS3
x-amz-cf-pop
FRA56-P15
vary
Origin,Access-Control-Request-Headers
GET
H3
200
js Show response
www.googletagmanager.com/gtag/
495 KB
167 KB
84ms
84ms
Script
application/javascript
142.251.20.97
Google LLC
General
Full URL
https://www.googletagmanager.com/gtag/js?id=G-T7VVZ6DS0S&cx=c&gtm=4e68r0
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.20.97 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
bx-in-f97.1e100.net
Software
Google Tag Manager /
Resource Hash
2da91c33f0dcefeec3a48c6de7bbdcd0fc9ada2198d28ac2145f3ee791b5978b
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000; includeSubDomains
cache-control
private, max-age=900
content-encoding
zstd
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
expires
Mon, 31 Aug 2026 20:45:23 GMT
access-control-allow-origin
*
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
content-length
171373
date
Mon, 31 Aug 2026 20:45:23 GMT
x-xss-protection
0
content-type
application/javascript; charset=UTF-8
vary
Accept-Encoding
server
Google Tag Manager
access-control-allow-headers
Cache-Control
GET
H3
200
1294909558990417 Show response
connect.facebook.net/signals/config/
175 KB
36 KB
577ms
577ms
Script
application/x-javascript
57.144.244.128
Facebook
General
Full URL
https://connect.facebook.net/signals/config/1294909558990417?v=2.9.390&r=stable&domain=www.audipeabody.com&hme=a767ae4c6a92a40ee4d7e358a937ad845c8bdb98a3bbe3412069dded3a7be57d&ex_m=115%2C221%2C166%2C26%2C80%2C81%2C158%2C76%2C75%2C11%2C176%2C100%2C20%2C150%2C138%2C45%2C83%2C88%2C146%2C171%2C178%2C31%2C17%2C30%2C18%2C32%2C33%2C34%2C36%2C54%2C159%2C85%2C123%2C22%2C24%2C50%2C46%2C48%2C47%2C93%2C102%2C106%2C121%2C157%2C160%2C52%2C122%2C28%2C25%2C130%2C77%2C42%2C162%2C161%2C163%2C154%2C152%2C29%2C41%2C65%2C120%2C173%2C78%2C21%2C125%2C91%2C74%2C23%2C95%2C96%2C127%2C94%2C148%2C147%2C151%2C107%2C172%2C175%2C40%2C55%2C124%2C53%2C8%2C4%2C5%2C7%2C6%2C3%2C101%2C112%2C179%2C188%2C235%2C82%2C248%2C247%2C246%2C14%2C27%2C39%2C61%2C114%2C67%2C10%2C71%2C108%2C109%2C110%2C116%2C141%2C37%2C35%2C143%2C144%2C145%2C140%2C139%2C167%2C84%2C170%2C168%2C169%2C56%2C66%2C134%2C19%2C174%2C51%2C297%2C298%2C299%2C296%2C312%2C335%2C228%2C217%2C68%2C218%2C216%2C338%2C329%2C58%2C229%2C118%2C142%2C90%2C132%2C60%2C131%2C137%2C136%2C64%2C72%2C70%2C164%2C86%2C87%2C126%2C43%2C38%2C59%2C62%2C111%2C177%2C1%2C135%2C16%2C133%2C12%2C2%2C63%2C103%2C15%2C73%2C69%2C129%2C99%2C98%2C181%2C182%2C104%2C105%2C9%2C113%2C180%2C57%2C155%2C97%2C89%2C79%2C128%2C117%2C49%2C156%2C0%2C92%2C149%2C153%2C165%2C44%2C119%2C13%2C183%2C245%2C243%2C238%2C240%2C241%2C242%2C239%2C227%2C244%2C237%2C209%2C203%2C207%2C208%2C206%2C201%2C357%2C278%2C282%2C285%2C286%2C287%2C283%2C288%2C281%2C276%2C290%2C291%2C280%2C289%2C293%2C284%2C279%2C292%2C294%2C277%2C220%2C275%2C212%2C204%2C205%2C231%2C202%2C200%2C252%2C222%2C194%2C195%2C190%2C196%2C193%2C191%2C192%2C189%2C187%2C198%2C199%2C197%2C300%2C356%2C321%2C322%2C319%2C320%2C318%2C210%2C255%2C262%2C263%2C256%2C258%2C261%2C259%2C260%2C257%2C254%2C273%2C267%2C270%2C266%2C274%2C271%2C265%2C269%2C272%2C268%2C264%2C314%2C332
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
57.144.244.128 Frankfurt am Main, Germany, ASN32934 (FACEBOOK - Facebook, Inc., US),
Reverse DNS
xx-fbcdn-shv-01-fra5.fbcdn.net
Software
/
Resource Hash
ecf800206becdc209a6f1f2626e9f7024436bb41a2b24bdfca3d4f2c3713ad83
Security Headers
Name Value
Content-Security-Policy default-src *.facebook.com *.fbcdn.net *.facebook.net 'self' blob:;script-src *.facebook.com *.fbcdn.net *.facebook.net blob: 'self' 'nonce-vhHA5Idf';style-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob: 'unsafe-inline';connect-src *.facebook.com facebook.com *.fbcdn.net *.facebook.net wss://*.facebook.com:* wss://*.fbcdn.net attachment.fbsbx.com *.cdninstagram.com blob: 'self' data: https://edge-chat.facebook.net https://edge-chat-latest.facebook.net wss://edge-chat-latest.facebook.net wss://edge-chat.facebook.net wss://edge-chat.socialplugin.facebook.net wss://edge-chat-latest.socialplugin.facebook.net https://edge-chat.socialplugin.facebook.net https://edge-chat-latest.socialplugin.facebook.net;font-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;img-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;media-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;child-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;frame-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;manifest-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;object-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;worker-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;block-all-mixed-content;upgrade-insecure-requests;
Strict-Transport-Security max-age=31536000; preload; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
report-to
{"max_age":2592000,"endpoints":[{"url":"https:\/\/www.facebook.com\/browser_reporting\/coop\/?minimize=0"}],"group":"coop_report","include_subdomains":true}, {"max_age":86400,"endpoints":[{"url":"https:\/\/www.facebook.com\/browser_reporting\/coep\/?minimize=0"}],"group":"coep_report"}, {"max_age":21600,"endpoints":[{"url":"https:\/\/www.facebook.com\/ajax\/browser_error_reports\/"}],"group":"permissions_policy"}
x-content-type-options
nosniff
expires
Sat, 01 Jan 2000 00:00:00 GMT
alt-svc
h3=":443"; ma=86400
date
Mon, 31 Aug 2026 20:45:23 GMT
content-type
application/x-javascript; charset=utf-8
vary
Accept-Encoding
cross-origin-embedder-policy-report-only
require-corp;report-to="coep_report"
priority
u=3,i
x-frame-options
DENY
strict-transport-security
max-age=31536000; preload; includeSubDomains
reporting-endpoints
coop_report="https://www.facebook.com/browser_reporting/coop/?minimize=0", coep_report="https://www.facebook.com/browser_reporting/coep/?minimize=0", permissions_policy="https://www.facebook.com/ajax/browser_error_reports/"
content-security-policy
default-src *.facebook.com *.fbcdn.net *.facebook.net 'self' blob:;script-src *.facebook.com *.fbcdn.net *.facebook.net blob: 'self' 'nonce-vhHA5Idf';style-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob: 'unsafe-inline';connect-src *.facebook.com facebook.com *.fbcdn.net *.facebook.net wss://*.facebook.com:* wss://*.fbcdn.net attachment.fbsbx.com *.cdninstagram.com blob: 'self' data: https://edge-chat.facebook.net https://edge-chat-latest.facebook.net wss://edge-chat-latest.facebook.net wss://edge-chat.facebook.net wss://edge-chat.socialplugin.facebook.net wss://edge-chat-latest.socialplugin.facebook.net https://edge-chat.socialplugin.facebook.net https://edge-chat-latest.socialplugin.facebook.net;font-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;img-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;media-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;child-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;frame-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;manifest-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;object-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;worker-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;block-all-mixed-content;upgrade-insecure-requests;
cache-control
public, max-age=1200
timing-allow-origin
*
cross-origin-opener-policy
same-origin-allow-popups
x-fb-connection-quality
EXCELLENT; q=0.9, rtt=23, rtx=0, c=149, mss=1232, tbw=245243, tp=211, tpl=0, uplat=551, ullat=0
pragma
public
x-fb-debug
ZTkgCH77R296hrCV5Orb1mQFK/uKhhfCEovXgtVY9DGslCegAQWZc8xKx2RZCCVKHvxtulGi2sVhMswQuTU/Sg==
cross-origin-resource-policy
cross-origin
permissions-policy
accelerometer=(), attribution-reporting=(), autoplay=(), bluetooth=(), camera=(), ch-device-memory=(), ch-downlink=(), ch-dpr=(), ch-ect=(), ch-rtt=(), ch-save-data=(), ch-ua-arch=(), ch-ua-bitness=(), ch-viewport-height=(), ch-viewport-width=(), ch-width=(), clipboard-read=(), clipboard-write=(), compute-pressure=(), display-capture=(), encrypted-media=(), fullscreen=(self), gamepad=(), geolocation=(), gyroscope=(), hid=(), idle-detection=(), interest-cohort=(), keyboard-map=(), local-fonts=(), magnetometer=(), microphone=(), midi=(), otp-credentials=(), payment=(), picture-in-picture=(), private-state-token-issuance=(), publickey-credentials-get=(), screen-wake-lock=(), serial=(), shared-storage=(), shared-storage-select-url=(), private-state-token-redemption=(), usb=(), unload=(self), window-management=(), xr-spatial-tracking=();report-to="permissions_policy"
document-policy
force-load-at-top, include-js-call-stacks-in-crash-reports
cross-origin-opener-policy-report-only
restrict-properties;report-to="coop_report"
x-xss-protection
0
origin-agent-cluster
?1
GET
H2
200
events.js Show response
tags.srv.stackadapt.com/
23 KB
8 KB
339ms
94ms
Script
text/javascript
52.44.98.70
Amazon.com
General
Full URL
https://tags.srv.stackadapt.com/events.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.2, ECDHE_RSA, AES_128_GCM
Server
52.44.98.70 Ashburn, United States, ASN14618 (AMAZON-AES - Amazon.com, Inc., US),
Reverse DNS
ec2-52-44-98-70.compute-1.amazonaws.com
Software
/
Resource Hash
f7dd6d093f4538c6840ce4669b58c2f7d8927216615e64428bf6f15dfb74862b

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-allow-origin
*
cache-control
max-age=5
content-encoding
gzip
date
Mon, 31 Aug 2026 20:45:23 GMT
content-type
text/javascript
GET
H2
200
cnv
cnv.event.prod.bidr.io/log/
Redirect Chain
  • https://cnv.event.prod.bidr.io/log/cnv?tag_id=1885&buzz_key=constellation&value=&segment_key=&account_id=4&order=[ORDER]&ord=[CACHEBUSTER]
  • https://cnv.event.prod.bidr.io/log/cnv?tag_id=1885&buzz_key=constellation&value=&segment_key=&account_id=4&order=%5BORDER%5D&ord=%5BCACHEBUSTER%5D&_bee_ppp=1
43 B
575 B
33ms
33ms
Image
image/gif
54.216.91.244
Amazon.com
General
Full URL
https://cnv.event.prod.bidr.io/log/cnv?tag_id=1885&buzz_key=constellation&value=&segment_key=&account_id=4&order=%5BORDER%5D&ord=%5BCACHEBUSTER%5D&_bee_ppp=1
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Server
54.216.91.244 Dublin, Ireland, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
ec2-54-216-91-244.eu-west-1.compute.amazonaws.com
Software
gunicorn /
Resource Hash
dcecab1355b5c2b9ecef281322bf265ac5840b4688748586e9632b473a5fe56b
Security Headers
Name Value
Strict-Transport-Security max-age=2592000; includeSubDomains

Request headers

User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
Referer
https://www.audipeabody.com/

Response headers

strict-transport-security
max-age=2592000; includeSubDomains
cache-control
no-cache, must-revalidate
pragma
no-cache
expires
Fri, 01 Jan 1990 00:00:00 GMT
content-length
43
p3p
CP="This is not a P3P policy! See https://beeswax.com/privacy for more info."
date
Mon, 31 Aug 2026 20:45:23 GMT
content-type
image/gif
server
gunicorn

Redirect headers

strict-transport-security
max-age=2592000; includeSubDomains
location
https://cnv.event.prod.bidr.io/log/cnv?tag_id=1885&buzz_key=constellation&value=&segment_key=&account_id=4&order=%5BORDER%5D&ord=%5BCACHEBUSTER%5D&_bee_ppp=1
content-length
0
date
Mon, 31 Aug 2026 20:45:23 GMT
server
gunicorn
POST
H2
204
collect
analytics.google.com/g/
0
0
176ms
61ms
Fetch
text/plain
2a00:1450:4001:c13::65
Google LLC
General
Full URL
https://analytics.google.com/g/collect?v=2&tid=G-T7VVZ6DS0S&gtm=45je68r0v9233923595z89226628529za20gzb9226628529zd9226628529&_p=1788209119392&_gaz=1&gcd=13l3l3l2l1l1&npa=1&dma=0&_eu=AAAAAGA&cid=1446456307.1788209123&frm=0&pscdl=noapi&rcb=0&sr=1600x1200&uaa=x86&uab=64&uafvl=Chromium%3B152.0.7977.64%7CGoogle%2520Chrome%3B152.0.7977.64%7CNot%253FA_Brand%3B24.0.0.0&uam=&uamb=0&uap=Linux&uapv=&uaw=0&ul=fr-fr&gaf=2&_s=1&tag_exp=115938466~115938469~118897920~118897930~119259606~120385422&sid=1788209123&sct=1&seg=0&dl=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&dt=Audi%20Peabody%20-%20New%20Audi%20%26%20Used%20Cars%20Dealer%20in%20Peabody&en=page_view&_fv=1&_nsi=1&_ss=1&tfd=4815
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2a00:1450:4001:c13::65 Frankfurt am Main, Germany, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
Software
Golfe2 /
Resource Hash

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
no-cache, no-store, must-revalidate
pragma
no-cache
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
content-security-policy-report-only
script-src 'none'; form-action 'none'; frame-src 'none'; report-uri https://csp.withgoogle.com/csp/scaffolding/ascnsrsggc:197:0
report-to
{"group":"ascnsrsggc:197:0","max_age":2592000,"endpoints":[{"url":"https://csp.withgoogle.com/csp/report-to/scaffolding/ascnsrsggc:197:0"}],}
expires
Fri, 01 Jan 1990 00:00:00 GMT
access-control-allow-origin
https://www.audipeabody.com
cross-origin-opener-policy-report-only
same-origin; report-to=ascnsrsggc:197:0
content-length
0
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
date
Mon, 31 Aug 2026 20:45:23 GMT
content-type
text/plain
server
Golfe2
POST
H2
204
collect
stats.g.doubleclick.net/g/
0
552 B
201ms
63ms
Ping
text/plain
2a00:1450:4001:c21::9b
Google LLC
General
Full URL
https://stats.g.doubleclick.net/g/collect?v=2&tid=G-T7VVZ6DS0S&cid=1446456307.1788209123&gtm=45je68r0v9233923595z89226628529za20gzb9226628529zd9226628529&rcb=0&aip=1&dma=0&gcd=13l3l3l2l1l1&npa=1&frm=0&tag_exp=115938466~115938469~118897920~118897930~119259606~120385422
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2a00:1450:4001:c21::9b Frankfurt am Main, Germany, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
Software
Golfe2 /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
no-cache, no-store, must-revalidate
pragma
no-cache
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
content-security-policy-report-only
script-src 'none'; form-action 'none'; frame-src 'none'; report-uri https://csp.withgoogle.com/csp/scaffolding/ascnsrsggc:165:0
report-to
{"group":"ascnsrsggc:165:0","max_age":2592000,"endpoints":[{"url":"https://csp.withgoogle.com/csp/report-to/scaffolding/ascnsrsggc:165:0"}],}
expires
Fri, 01 Jan 1990 00:00:00 GMT
access-control-allow-origin
https://www.audipeabody.com
cross-origin-opener-policy-report-only
same-origin; report-to=ascnsrsggc:165:0
content-length
0
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
date
Mon, 31 Aug 2026 20:45:23 GMT
content-type
text/plain
server
Golfe2
GET
H3
200
js Show response
www.googletagmanager.com/gtag/
509 KB
170 KB
83ms
82ms
Script
application/javascript
142.251.20.97
Google LLC
General
Full URL
https://www.googletagmanager.com/gtag/js?id=G-87RP1SNVH1&cx=c&gtm=4e68r0
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.20.97 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
bx-in-f97.1e100.net
Software
Google Tag Manager /
Resource Hash
a1d7ced30c14349e039e1d942e7b6efe6ec42931d3ac1096f90679313825cf44
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000; includeSubDomains
cache-control
private, max-age=900
content-encoding
zstd
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
expires
Mon, 31 Aug 2026 20:45:23 GMT
access-control-allow-origin
*
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
content-length
173815
date
Mon, 31 Aug 2026 20:45:23 GMT
x-xss-protection
0
content-type
application/javascript; charset=UTF-8
vary
Accept-Encoding
server
Google Tag Manager
access-control-allow-headers
Cache-Control
GET
H2
200
sa.css
tags.srv.stackadapt.com/
91 B
229 B
94ms
93ms
Stylesheet
text/css
52.44.98.70
Amazon.com
General
Full URL
https://tags.srv.stackadapt.com/sa.css
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.2, ECDHE_RSA, AES_128_GCM
Server
52.44.98.70 Ashburn, United States, ASN14618 (AMAZON-AES - Amazon.com, Inc., US),
Reverse DNS
ec2-52-44-98-70.compute-1.amazonaws.com
Software
/
Resource Hash
3ff326e4b7524cd06d76853f40993acd46acd199e90d02846c74deb08c174226

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-allow-origin
*
cache-control
only-if-cached, no-transform, private, max-age=7776000
content-length
91
date
Mon, 31 Aug 2026 20:45:23 GMT
content-type
text/css
GET
H2
200
sa.jpeg Show response
tags.srv.stackadapt.com/
0
2 KB
307ms
102ms
Fetch
image/jpeg
52.44.98.70
Amazon.com
General
Full URL
https://tags.srv.stackadapt.com/sa.jpeg
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.2, ECDHE_RSA, AES_128_GCM
Server
52.44.98.70 Ashburn, United States, ASN14618 (AMAZON-AES - Amazon.com, Inc., US),
Reverse DNS
ec2-52-44-98-70.compute-1.amazonaws.com
Software
/
Resource Hash
c4e2f19e68fe1f837d8040cea46a65e1b1319260c149e6aa9aba897654da1a38

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-allow-origin
https://www.audipeabody.com
cache-control
only-if-cached, no-transform, private, max-age=7776000
content-length
695
date
Mon, 31 Aug 2026 20:45:23 GMT
content-type
image/jpeg
POST
H2
204
collect
analytics.google.com/g/
0
0
60ms
58ms
Fetch
text/plain
2a00:1450:4001:c13::65
Google LLC
General
Full URL
https://analytics.google.com/g/collect?v=2&tid=G-87RP1SNVH1&gtm=45je68r0v9115502047z89255597145za20gzb9255597145zd9255597145&_p=1788209119392&_gaz=1&gcd=13l3l3l2l1l1&npa=1&dma=0&_eu=AAAAAGA&cid=1446456307.1788209123&frm=0&pscdl=noapi&rcb=17&sr=1600x1200&uaa=x86&uab=64&uafvl=Chromium%3B152.0.7977.64%7CGoogle%2520Chrome%3B152.0.7977.64%7CNot%253FA_Brand%3B24.0.0.0&uam=&uamb=0&uap=Linux&uapv=&uaw=0&ul=fr-fr&gaf=2&_s=1&tag_exp=115616986~115938466~115938468~118897920~118897930~119259606~120213116~120385422&sid=1788209123&sct=1&seg=0&dl=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&dt=Audi%20Peabody%20-%20New%20Audi%20%26%20Used%20Cars%20Dealer%20in%20Peabody&en=page_view&_fv=1&_ss=1&tfd=5040
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2a00:1450:4001:c13::65 Frankfurt am Main, Germany, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
Software
Golfe2 /
Resource Hash

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
no-cache, no-store, must-revalidate
pragma
no-cache
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
content-security-policy-report-only
script-src 'none'; form-action 'none'; frame-src 'none'; report-uri https://csp.withgoogle.com/csp/scaffolding/ascnsrsggc:197:0
report-to
{"group":"ascnsrsggc:197:0","max_age":2592000,"endpoints":[{"url":"https://csp.withgoogle.com/csp/report-to/scaffolding/ascnsrsggc:197:0"}],}
expires
Fri, 01 Jan 1990 00:00:00 GMT
access-control-allow-origin
https://www.audipeabody.com
cross-origin-opener-policy-report-only
same-origin; report-to=ascnsrsggc:197:0
content-length
0
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
date
Mon, 31 Aug 2026 20:45:23 GMT
content-type
text/plain
server
Golfe2
POST
H2
204
collect
stats.g.doubleclick.net/g/
0
48 B
63ms
62ms
Ping
text/plain
2a00:1450:4001:c21::9b
Google LLC
General
Full URL
https://stats.g.doubleclick.net/g/collect?v=2&tid=G-87RP1SNVH1&cid=1446456307.1788209123&gtm=45je68r0v9115502047z89255597145za20gzb9255597145zd9255597145&rcb=17&aip=1&dma=0&gcd=13l3l3l2l1l1&npa=1&frm=0&tag_exp=115616986~115938466~115938468~118897920~118897930~119259606~120213116~120385422
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2a00:1450:4001:c21::9b Frankfurt am Main, Germany, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
Software
Golfe2 /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
no-cache, no-store, must-revalidate
pragma
no-cache
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
content-security-policy-report-only
script-src 'none'; form-action 'none'; frame-src 'none'; report-uri https://csp.withgoogle.com/csp/scaffolding/ascnsrsggc:165:0
report-to
{"group":"ascnsrsggc:165:0","max_age":2592000,"endpoints":[{"url":"https://csp.withgoogle.com/csp/report-to/scaffolding/ascnsrsggc:165:0"}],}
expires
Fri, 01 Jan 1990 00:00:00 GMT
access-control-allow-origin
https://www.audipeabody.com
cross-origin-opener-policy-report-only
same-origin; report-to=ascnsrsggc:165:0
content-length
0
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
date
Mon, 31 Aug 2026 20:45:23 GMT
content-type
text/plain
server
Golfe2
GET
H3
200
js Show response
www.googletagmanager.com/gtag/
453 KB
156 KB
87ms
87ms
Script
application/javascript
142.251.20.97
Google LLC
General
Full URL
https://www.googletagmanager.com/gtag/js?id=AW-16844051188&cx=c&gtm=4e68r0
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.20.97 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
bx-in-f97.1e100.net
Software
Google Tag Manager /
Resource Hash
9942c94c50561fd7efc789a7c3d25b544a5b043a2854a4093cb69766057a582e
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
zstd
expires
Mon, 31 Aug 2026 20:45:23 GMT
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
date
Mon, 31 Aug 2026 20:45:23 GMT
content-type
application/javascript; charset=UTF-8
vary
Accept-Encoding
last-modified
Mon, 31 Aug 2026 20:03:09 GMT
access-control-allow-headers
Cache-Control
strict-transport-security
max-age=31536000; includeSubDomains
cache-control
private, max-age=900
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
access-control-allow-origin
*
content-length
159753
x-xss-protection
0
server
Google Tag Manager
GET
H2
200
inject.js Show response
assets.purecars.com/on-site-integration/offers/
4 KB
2 KB
234ms
35ms
Script
application/javascript
2603:1061:14:62::1
Microsoft Corpora...
General
Full URL
https://assets.purecars.com/on-site-integration/offers/inject.js?v1.1
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2603:1061:14:62::1 , United States, ASN8075 (MICROSOFT-CORP-MSN-AS-BLOCK - Microsoft Corporation, US),
Reverse DNS
Software
/
Resource Hash
d9a43ca7c51f1f7e33d2672741fd310af65a7e70ef6b8c8b7eff8a21ac7cbc8e
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options SAMEORIGIN

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000; includeSubDomains
x-azure-ref
20260831T204523Z-16f5d58b787qsbc9hC1BERgae40000000cu000000000104w
cache-control
public, max-age=86400
content-encoding
br
etag
W/"6a8fe6ad-1011"
x-envoy-upstream-service-time
2
x-fd-int-roxy-purgeid
0
x-content-type-options
nosniff
x-cache
TCP_HIT
date
Mon, 31 Aug 2026 20:45:23 GMT
content-type
application/javascript
vary
Accept-Encoding
last-modified
Thu, 27 Aug 2026 07:26:37 GMT
x-frame-options
SAMEORIGIN
GET
H2
200
pcdi.js Show response
osi-assets.purecars.com/pcdi-deploy/production/dealers/891b526cf66f49769db030f6cb05a124/
309 B
712 B
262ms
59ms
Script
application/javascript
2603:1061:14:62::1
Microsoft Corpora...
General
Full URL
https://osi-assets.purecars.com/pcdi-deploy/production/dealers/891b526cf66f49769db030f6cb05a124/pcdi.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2603:1061:14:62::1 , United States, ASN8075 (MICROSOFT-CORP-MSN-AS-BLOCK - Microsoft Corporation, US),
Reverse DNS
Software
/
Resource Hash
c873dc28a77e65b0a43a7876e68de9217cc1c24a775eec97c3a93fd8434e218f

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

x-cache-info
L2_T2
x-ms-version
2009-09-19
x-ms-lease-status
unlocked
etag
0x8DF02D1BE93C345
x-fd-int-roxy-purgeid
0
x-cache
TCP_REMOTE_HIT
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
application/javascript
last-modified
Tue, 25 Aug 2026 17:53:17 GMT
cache-control
public, max-age=86400
x-ms-request-id
751ba754-c01e-0036-2583-393a23000000
accept-ranges
bytes
access-control-allow-origin
*
content-length
309
x-azure-ref
20260831T204523Z-16f5d58b7879gcvxhC1BERv2e80000000cx0000000001hfq
x-ms-blob-type
BlockBlob
POST
H3
200
collect
www.google.com/ccm/
0
0
59ms
33ms
Fetch
text/plain
142.251.150.119
Google LLC
General
Full URL
https://www.google.com/ccm/collect?rcb=5&frm=0&apvc=1&ae=g&auid=215517585.1788209124&dt=Audi%20Peabody%20-%20New%20Audi%20%26%20Used%20Cars%20Dealer%20in%20Peabody&en=page_view&dl=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&scrsrc=www.googletagmanager.com&rnd=480319046.1788209124&navt=n&npa=1&ep.ads_data_redaction=0&gtm=45He68r0v9207198633za200zd9207198633xea&gcd=13l3l3l2l1l1&dma_cps=a&dma=1&tag_exp=115616985~115938466~115938469~118897920~118897930~119259606~120385422&tft=1788209123775&tfd=5165&fmt=8
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.150.119 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
Software
/
Resource Hash

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

POST
H3
204
collect
ad.doubleclick.net/ccm/s/
0
0
161ms
61ms
Fetch
text/html
142.251.127.149
Google LLC
General
Full URL
https://ad.doubleclick.net/ccm/s/collect?auid=215517585.1788209124&gtm=45He68r0v9207198633za200zd9207198633xea&fmt=8
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.127.149 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
lcfrai-in-f149.1e100.net
Software
/
Resource Hash

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

POST
H2
200
a95610a906fe23890f4126cd5bbd4d25cba9f50e0d65bbe01ca7de875b421d58
meta-capi.ext.constellationenv.com/events/
0
0
386ms
118ms
Fetch
application/json
2600:1f16:cc1:9d02:40c:57f0:ed8b:a7bd
Amazon.com
General
Full URL
https://meta-capi.ext.constellationenv.com/events/a95610a906fe23890f4126cd5bbd4d25cba9f50e0d65bbe01ca7de875b421d58
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.2, ECDHE_RSA, AES_128_GCM
Server
2600:1f16:cc1:9d02:40c:57f0:ed8b:a7bd Columbus, United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
Software
/
Resource Hash
Security Headers
Name Value
Content-Security-Policy default-src 'none'

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
Content-Type
text/plain;charset=UTF-8
sec-ch-ua-mobile
?0

Response headers

content-security-policy
default-src 'none'
access-control-allow-origin
https://www.audipeabody.com
content-length
0
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
application/json
vary
origin
access-control-allow-credentials
true
GET
H3
200
/
www.facebook.com/tr/
0
17 B
26ms
26ms
Image
text/plain
57.144.244.1
Facebook
General
Full URL
https://www.facebook.com/tr/?id=1294909558990417&ev=PageView&dl=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&rl=&if=false&ts=1788209123837&iw=false&sw=1600&sh=1200&v=2.9.390&r=stable&ec=0&o=4126&aems=0%3B0&fbp=fb.1.1788209121518.46830498285544269&eid=ob3_plugin-set_3f686b24210adc7647f548c1dd42b01f811dc8b2e25b6370e0abb419b1d72890&ler=empty&cdl=API_unavailable&pmd[title]=Audi%20Peabody%20-%20New%20Audi%20%26%20Used%20Cars%20Dealer%20in%20Peabody&pmd[locale]=en&pmd[description]=Explore%20luxury%20%26%20performance%20at%20Audi%20Peabody.%20Discover%20stunning%20Audi%20cars%20%26%20SUVs.%20Visit%20our%20dealership%20to%20find%20your%20next%20new%20or%20used%20Audi%20vehicle!&pmd[keywords]=&plt=1510.3999996185303&iss=1&ss=%7B%22currency%22%3A%5B%7B%22rid%22%3A%224516412228640519%22%2C%22v%22%3A%5B%22USD%22%5D%7D%5D%2C%22entity_name%22%3A%5B%7B%22rid%22%3A%221601235011711998%22%2C%22v%22%3A%5B%22Audi%20Peabody%22%5D%7D%5D%2C%22page_description%22%3A%5B%7B%22rid%22%3A%221085146917745973%22%2C%22v%22%3A%5B%22Audi%20Peabody%22%5D%7D%5D%7D&imft=1&tz=120&it=1788209121006&coo=false&cf=1&expv2[0]=pl0&expv2[1]=el3&expv2[2]=bc1&expv2[3]=ra2&expv2[4]=rp2&expv2[5]=im1&expv2[6]=hf1&expv2[7]=sd1&expv2[8]=sp1&expv2[9]=ek1&expv2[10]=pc1&expv2[11]=gs1&expv2[12]=zs1&expv2[13]=cp1&expv2[14]=es1&expv2[15]=ac1&expv2[16]=so3&expv2[17]=wc1&expv2[18]=la1&expv2[19]=sf1&expv2[20]=da1&expv2[21]=io1&expv2[22]=ae1&expv2[23]=sx1&expv2[24]=if1&expv2[25]=fd1&expv2[26]=bg1&expv2[27]=mg1&expv2[28]=kl1&expv2[29]=sg1&expv2[30]=mk1&expv2[31]=sn1&expv2[32]=ec1&expv2[33]=mp1&expv2[34]=ps1&expv2[35]=fx1&expv2[36]=vt1&rqm=GET
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
57.144.244.1 Frankfurt am Main, Germany, ASN32934 (FACEBOOK - Facebook, Inc., US),
Reverse DNS
edge-star-mini-shv-01-fra5.facebook.com
Software
proxygen-bolt /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000; includeSubDomains
x-fb-connection-quality
EXCELLENT; q=0.9, rtt=23, rtx=0, c=24, mss=1232, tbw=5644, tp=14, tpl=0, uplat=0, ullat=0
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
access-control-allow-origin
alt-svc
h3=":443"; ma=86400
content-length
0
date
Mon, 31 Aug 2026 20:45:23 GMT
content-type
text/plain
server
proxygen-bolt
priority
u=1,i
GET
H3
200
1577168632311534 Show response
connect.facebook.net/signals/config/
153 KB
27 KB
184ms
184ms
Script
application/x-javascript
57.144.244.128
Facebook
General
Full URL
https://connect.facebook.net/signals/config/1577168632311534?v=2.9.390&r=stable&domain=www.audipeabody.com&hme=a767ae4c6a92a40ee4d7e358a937ad845c8bdb98a3bbe3412069dded3a7be57d&ex_m=115%2C221%2C166%2C26%2C80%2C81%2C158%2C76%2C75%2C11%2C176%2C100%2C20%2C150%2C138%2C45%2C83%2C88%2C146%2C171%2C178%2C31%2C17%2C30%2C18%2C32%2C33%2C34%2C36%2C54%2C159%2C85%2C123%2C22%2C24%2C50%2C46%2C48%2C47%2C93%2C102%2C106%2C121%2C157%2C160%2C52%2C122%2C28%2C25%2C130%2C77%2C42%2C162%2C161%2C163%2C154%2C152%2C29%2C41%2C65%2C120%2C173%2C78%2C21%2C125%2C91%2C74%2C23%2C95%2C96%2C127%2C94%2C148%2C147%2C151%2C107%2C172%2C175%2C40%2C55%2C124%2C53%2C8%2C4%2C5%2C7%2C6%2C3%2C101%2C112%2C179%2C188%2C235%2C82%2C248%2C247%2C246%2C14%2C27%2C39%2C61%2C114%2C67%2C10%2C71%2C108%2C109%2C110%2C116%2C141%2C37%2C35%2C143%2C144%2C145%2C140%2C139%2C167%2C84%2C170%2C168%2C169%2C56%2C66%2C134%2C19%2C174%2C51%2C297%2C298%2C299%2C296%2C312%2C335%2C228%2C217%2C68%2C218%2C216%2C338%2C329%2C58%2C229%2C118%2C142%2C90%2C132%2C60%2C131%2C137%2C136%2C64%2C72%2C70%2C164%2C86%2C87%2C126%2C43%2C38%2C59%2C62%2C111%2C177%2C1%2C135%2C16%2C133%2C12%2C2%2C63%2C103%2C15%2C73%2C69%2C129%2C99%2C98%2C181%2C182%2C104%2C105%2C9%2C113%2C180%2C57%2C155%2C97%2C89%2C79%2C128%2C117%2C49%2C156%2C0%2C92%2C149%2C153%2C165%2C44%2C119%2C13%2C183%2C245%2C243%2C238%2C240%2C241%2C242%2C239%2C227%2C244%2C237%2C209%2C203%2C207%2C208%2C206%2C201%2C357%2C278%2C282%2C285%2C286%2C287%2C283%2C288%2C281%2C276%2C290%2C291%2C280%2C289%2C293%2C284%2C279%2C292%2C294%2C277%2C220%2C275%2C212%2C204%2C205%2C231%2C202%2C200%2C252%2C222%2C194%2C195%2C190%2C196%2C193%2C191%2C192%2C189%2C187%2C198%2C199%2C197%2C300%2C356%2C321%2C322%2C319%2C320%2C318%2C210%2C255%2C262%2C263%2C256%2C258%2C261%2C259%2C260%2C257%2C254%2C273%2C267%2C270%2C266%2C274%2C271%2C265%2C269%2C272%2C268%2C264%2C314%2C332%2C325%2C328%2C327%2C324%2C326
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
57.144.244.128 Frankfurt am Main, Germany, ASN32934 (FACEBOOK - Facebook, Inc., US),
Reverse DNS
xx-fbcdn-shv-01-fra5.fbcdn.net
Software
/
Resource Hash
a9a227e2d2b44ae72d180ef17412c68479fec25db23edcc9f3b46da22ccbe331
Security Headers
Name Value
Content-Security-Policy default-src *.facebook.com *.fbcdn.net *.facebook.net 'self' blob:;script-src *.facebook.com *.fbcdn.net *.facebook.net blob: 'self' 'nonce-mxO5LpC6';style-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob: 'unsafe-inline';connect-src *.facebook.com facebook.com *.fbcdn.net *.facebook.net wss://*.facebook.com:* wss://*.fbcdn.net attachment.fbsbx.com *.cdninstagram.com blob: 'self' data: https://edge-chat.facebook.net https://edge-chat-latest.facebook.net wss://edge-chat-latest.facebook.net wss://edge-chat.facebook.net wss://edge-chat.socialplugin.facebook.net wss://edge-chat-latest.socialplugin.facebook.net https://edge-chat.socialplugin.facebook.net https://edge-chat-latest.socialplugin.facebook.net;font-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;img-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;media-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;child-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;frame-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;manifest-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;object-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;worker-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;block-all-mixed-content;upgrade-insecure-requests;
Strict-Transport-Security max-age=31536000; preload; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
report-to
{"max_age":2592000,"endpoints":[{"url":"https:\/\/www.facebook.com\/browser_reporting\/coop\/?minimize=0"}],"group":"coop_report","include_subdomains":true}, {"max_age":86400,"endpoints":[{"url":"https:\/\/www.facebook.com\/browser_reporting\/coep\/?minimize=0"}],"group":"coep_report"}, {"max_age":21600,"endpoints":[{"url":"https:\/\/www.facebook.com\/ajax\/browser_error_reports\/"}],"group":"permissions_policy"}
x-content-type-options
nosniff
expires
Sat, 01 Jan 2000 00:00:00 GMT
alt-svc
h3=":443"; ma=86400
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
application/x-javascript; charset=utf-8
vary
Accept-Encoding
cross-origin-embedder-policy-report-only
require-corp;report-to="coep_report"
priority
u=3,i
x-frame-options
DENY
strict-transport-security
max-age=31536000; preload; includeSubDomains
reporting-endpoints
coop_report="https://www.facebook.com/browser_reporting/coop/?minimize=0", coep_report="https://www.facebook.com/browser_reporting/coep/?minimize=0", permissions_policy="https://www.facebook.com/ajax/browser_error_reports/"
content-security-policy
default-src *.facebook.com *.fbcdn.net *.facebook.net 'self' blob:;script-src *.facebook.com *.fbcdn.net *.facebook.net blob: 'self' 'nonce-mxO5LpC6';style-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob: 'unsafe-inline';connect-src *.facebook.com facebook.com *.fbcdn.net *.facebook.net wss://*.facebook.com:* wss://*.fbcdn.net attachment.fbsbx.com *.cdninstagram.com blob: 'self' data: https://edge-chat.facebook.net https://edge-chat-latest.facebook.net wss://edge-chat-latest.facebook.net wss://edge-chat.facebook.net wss://edge-chat.socialplugin.facebook.net wss://edge-chat-latest.socialplugin.facebook.net https://edge-chat.socialplugin.facebook.net https://edge-chat-latest.socialplugin.facebook.net;font-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;img-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;media-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;child-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;frame-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;manifest-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;object-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;worker-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;block-all-mixed-content;upgrade-insecure-requests;
cache-control
public, max-age=1200
timing-allow-origin
*
cross-origin-opener-policy
same-origin-allow-popups
x-fb-connection-quality
EXCELLENT; q=0.9, rtt=23, rtx=0, c=149, mss=1232, tbw=283675, tp=245, tpl=0, uplat=159, ullat=0
pragma
public
x-fb-debug
PpweViDfGn62cxVLSvhyUd0fn3h9/P5YiTOjpAb3X4aTyHzt4X4DlGXQGP+lg6vexeCCENDHdsYP7ROrBGV46A==
cross-origin-resource-policy
cross-origin
permissions-policy
accelerometer=(), attribution-reporting=(), autoplay=(), bluetooth=(), camera=(), ch-device-memory=(), ch-downlink=(), ch-dpr=(), ch-ect=(), ch-rtt=(), ch-save-data=(), ch-ua-arch=(), ch-ua-bitness=(), ch-viewport-height=(), ch-viewport-width=(), ch-width=(), clipboard-read=(), clipboard-write=(), compute-pressure=(), display-capture=(), encrypted-media=(), fullscreen=(self), gamepad=(), geolocation=(), gyroscope=(), hid=(), idle-detection=(), interest-cohort=(), keyboard-map=(), local-fonts=(), magnetometer=(), microphone=(), midi=(), otp-credentials=(), payment=(), picture-in-picture=(), private-state-token-issuance=(), publickey-credentials-get=(), screen-wake-lock=(), serial=(), shared-storage=(), shared-storage-select-url=(), private-state-token-redemption=(), usb=(), unload=(self), window-management=(), xr-spatial-tracking=();report-to="permissions_policy"
document-policy
force-load-at-top, include-js-call-stacks-in-crash-reports
cross-origin-opener-policy-report-only
restrict-properties;report-to="coop_report"
x-xss-protection
0
origin-agent-cluster
?1
POST
H3
200
collect
www.google.com/ccm/
0
0
29ms
29ms
Fetch
text/plain
142.251.150.119
Google LLC
General
Full URL
https://www.google.com/ccm/collect?rcb=17&frm=0&apvc=0&auid=215517585.1788209124&dt=Audi%20Peabody%20-%20New%20Audi%20%26%20Used%20Cars%20Dealer%20in%20Peabody&tid=DC-6255141&en=page_view&dl=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&scrsrc=www.googletagmanager.com&rnd=480319046.1788209124&navt=n&npa=1&gtm=45fe68r0v9189982997za200zd9189982997xec&gcd=13l3l3l2l1l1&dma_cps=a&dma=1&tag_exp=115938466~115938469~118897920~118897930~119259606~120385423&tft=1788209123901&tfd=5291&tids=DC-6255141&fmt=8
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.150.119 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
Software
/
Resource Hash

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

GET
H2
200
RC1732290f13f048f88cf6c8bb01a1da16-source.min.js Show response
assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/
368 B
523 B
29ms
28ms
Script
application/x-javascript
2a02:26f0:480:99e::1e80
AKAMAI-ASN1 Akama...
General
Full URL
https://assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/RC1732290f13f048f88cf6c8bb01a1da16-source.min.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:480:99e::1e80 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
AkamaiNetStorage /
Resource Hash
105964d02069ccf7a3ab620ec17872e5377d87721a82c3f540da094dbb421b48
Security Headers
Name Value
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
timing-allow-origin
*
content-encoding
gzip
etag
"c21a1a8a50e69b277bac8c0651856d21:1785184620.372119"
x-content-type-options
nosniff
expires
Mon, 31 Aug 2026 21:45:23 GMT
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
content-length
241
date
Mon, 31 Aug 2026 20:45:23 GMT
content-type
application/x-javascript
last-modified
Mon, 27 Jul 2026 20:37:00 GMT
server
AkamaiNetStorage
vary
Accept-Encoding
GET
H2
200
saq_pxl Show response
tags.srv.stackadapt.com/
94 B
290 B
102ms
101ms
XHR
text/plain
52.44.98.70
Amazon.com
General
Full URL
https://tags.srv.stackadapt.com/saq_pxl?uid=ECcK-RK-11F1skVmqfWjVg&is_js=true&landing_url=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&t=Audi%20Peabody%20-%20New%20Audi%20%26%20Used%20Cars%20Dealer%20in%20Peabody&tip=5HNY78A3PPB7aymslAWNbisoT9oj_bBAmAUw9lFNhwk&host=https%3A%2F%2Fwww.audipeabody.com&sa_conv_data_css_value=%27CiQwMWEwNTk5MS1kMDg5LTdiMjQtYWE2Ny1mM2I1Y2RlODY5ODQQBBoERU1FQSBD%27&sa_conv_data_image_value=ffd8ffe000104a46494600010101006000600000ffdb004300080606070605080707070909080a0c140d0c0b0b0c1912130f141d1a1f1e1d1a1c1c20242e2720222c231c1c2837292c30313434341f27393d38323c2e333432ffdb0043010909090c0b0c180d0d1832211c213232323232323232323232323232323232323232323232323232323232323232323232323232323232323232323232323232ffc00011080001000103012200021101031101ffc4001f0000010501010101010100000000000000000102030405060708090a0bffc400b5100002010303020403050504040000017d01020300041105122131410613516107227114328191a1082342b1c11552d1f02433627282090a161718191a25262728292a3435363738393a434445464748494a535455565758595a636465666768696a737475767778797a838485868788898a92939495969798999aa2a3a4a5a6a7a8a9aab2b3b4b5b6b7b8b9bac2c3c4c5c6c7c8c9cad2d3d4d5d6d7d8d9dae1e2e3e4e5e6e7e8e9eaf1f2f3f4f5f6f7f8f9faffc4001f0100030101010101010101010000000000000102030405060708090a0bffc400b51100020102040403040705040400010277000102031104052131061241510761711322328108144291a1b1c109233352f0156272d10a162434e125f11718191a262728292a35363738393a434445464748494a535455565758595a636465666768696a737475767778797a82838485868788898a92939495969798999aa2a3a4a5a6a7a8a9aab2b3b4b5b6b7b8b9bac2c3c4c5c6c7c8c9cad2d3d4d5d6d7d8d9dae2e3e4e5e6e7e8e9eaf2f3f4f5f6f7f8f9faffda000c03010002110311003f00f7fa28a2803fffd9436951774d5745774e546b354d53316b4d574e6b4c54646b5a544d744f574977597930314f4759774d6d59325a6a5a6a4f47555142426f455255314651534175&l_src=&l_src_d=&u_src=&u_src_d=&shop=false&sa-user-id-v4=s%253ACiQwMWEwNTk5MS1kMDg5LTdiMjQtYWE2Ny1mM2I1Y2RlODY5ODQQBBoERU1FQSBD.q7dbRn9y83Hy8QzucONVD5ueoS%252FpJzAMeIqBF4SKtm0&sa-user-id-v3=s%253A.o6W7wkJsHSTU4%252BLlDruZ%252FwNjVcUZZMvakQpSatDoAgo&sa-user-id-v2=s%253AMWQkVwBFVxd8GXU8304JvMEgfqM.imRtsZy3OOaNBNeKRS2aSB7yZXVGRkwPKwdyY2BLDyA&sa-user-id=s%253A0-31642457-0045-5717-7c19-753cdf4e09bc.5vJJUgfrdKjYYikPXiAV2pudPKBy7H0M2NLenJksW2Q
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.2, ECDHE_RSA, AES_128_GCM
Server
52.44.98.70 Ashburn, United States, ASN14618 (AMAZON-AES - Amazon.com, Inc., US),
Reverse DNS
ec2-52-44-98-70.compute-1.amazonaws.com
Software
/
Resource Hash
078f3dd88e751c3c421b2007e1cb27bcb65a95daf278bd25de81ba7b2bf3c4e4

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-allow-methods
GET
access-control-allow-origin
https://www.audipeabody.com
content-length
94
date
Mon, 31 Aug 2026 20:45:23 GMT
content-type
text/plain; charset=utf-8
access-control-allow-credentials
true
access-control-allow-headers
*
POST
H3
200
collect
www.google.com/ccm/
0
0
29ms
28ms
Fetch
text/plain
142.251.150.119
Google LLC
General
Full URL
https://www.google.com/ccm/collect?rcb=18&frm=0&apvc=0&auid=215517585.1788209124&dt=Audi%20Peabody%20-%20New%20Audi%20%26%20Used%20Cars%20Dealer%20in%20Peabody&tid=AW-16844051188&en=page_view&dl=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&scrsrc=www.googletagmanager.com&rnd=480319046.1788209124&navt=n&npa=1&gtm=45be68r0v9215350768z89207198633za20gzb9207198633zd9207198633xec&gcd=13l3l3l2l1l1&dma=0&tag_exp=115938466~115938469~118897920~118897930~119259606~120385422&tft=1788209123959&tfd=5349&tids=AW-16844051188&fmt=8
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.150.119 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
Software
/
Resource Hash

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

GET
H2
200
RCdd1a982f4c08410d9fd2e44f408ee376-source.min.js Show response
assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/
766 B
746 B
26ms
25ms
Script
application/x-javascript
2a02:26f0:480:99e::1e80
AKAMAI-ASN1 Akama...
General
Full URL
https://assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/RCdd1a982f4c08410d9fd2e44f408ee376-source.min.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:480:99e::1e80 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
AkamaiNetStorage /
Resource Hash
c5377dc7ecbd85aa0ded7f942f913e1fcde1bf830f6631b04b9e56052beff98e
Security Headers
Name Value
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
timing-allow-origin
*
content-encoding
gzip
etag
"c21a1a8a50e69b277bac8c0651856d21:1785184620.372119"
x-content-type-options
nosniff
expires
Mon, 31 Aug 2026 21:45:23 GMT
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
content-length
463
date
Mon, 31 Aug 2026 20:45:23 GMT
content-type
application/x-javascript
last-modified
Mon, 27 Jul 2026 20:37:00 GMT
server
AkamaiNetStorage
vary
Accept-Encoding
GET
H/1.1
200
OK
up_loader.1.1.0.js Show response
js.adsrvr.org/
45 KB
15 KB
93ms
27ms
Script
application/javascript
18.172.112.16
Amazon.com
General
Full URL
https://js.adsrvr.org/up_loader.1.1.0.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
HTTP/1.1
Security
TLS 1.3, , AES_128_GCM
Server
18.172.112.16 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-18-172-112-16.fra60.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
c37f5f759043a2b92dd2bde43ac254251b1c4544dbfd79cbc758fa513be55774

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

Transfer-Encoding
chunked
Vary
Accept-Encoding
Content-Encoding
gzip
ETag
W/"91c4b7f0226f142d655e8791c233d71a"
Age
30804
Connection
keep-alive
Via
1.1 fc3eb7fa4cd190aa982f25199966ad5a.cloudfront.net (CloudFront)
X-Cache
Hit from cloudfront
X-Amz-Cf-Id
RwNvZbSy2Dodqmd9IW4ZRAMkOZ8LcnjGCKMwBEwy7K9Jtxxm5hRDZA==
Date
Mon, 31 Aug 2026 12:12:01 GMT
Content-Type
application/javascript
Last-Modified
Sun, 30 Aug 2026 12:11:29 GMT
Server
AmazonS3
X-Amz-Cf-Pop
FRA60-P8
x-amz-server-side-encryption
AES256
GET
H/1.1
200
OK
/ Show response
servedby.flashtalking.com/container/8444;63565;6646;iframe/ Frame 22FE
2 KB
1 KB
163ms
49ms
Document
text/html
2.16.183.13
AKAMAI-ASN1 Akama...
General
Full URL
https://servedby.flashtalking.com/container/8444;63565;6646;iframe/?ft_referrer=https%3A//www.audipeabody.com/en/&ns=&cb=843701.4349097647
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
HTTP/1.1
Security
TLS 1.3, , AES_256_GCM
Server
2.16.183.13 Hamburg, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
a2-16-183-13.deploy.static.akamaitechnologies.com
Software
prod-xre-app15.frk11 /
Resource Hash
c7f03b8c629cd466e21599b631bfaabcfd8145810dfe91836ecd31ef0e21df42
Security Headers
Name Value
Strict-Transport-Security max-age=86400

Request headers

Referer
https://www.audipeabody.com/
Upgrade-Insecure-Requests
1
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0
sec-ch-ua-platform
"Linux"

Response headers

Allow-Fenced-Frame-Automatic-Beacons
true
Cache-Control
max-age=0, no-cache, no-store
Connection
keep-alive
Content-Encoding
gzip
Content-Length
958
Content-Type
text/html
Date
Mon, 31 Aug 2026 20:45:24 GMT
Expires
Mon, 31 Aug 2026 20:45:24 GMT
Pragma
no-cache
Server
prod-xre-app15.frk11
Strict-Transport-Security
max-age=86400
Vary
Accept-Encoding
GET
H3
200
js Show response
www.googletagmanager.com/gtag/
426 KB
148 KB
85ms
85ms
Script
application/javascript
142.251.20.97
Google LLC
General
Full URL
https://www.googletagmanager.com/gtag/js?id=AW-1067231603&cx=c&gtm=4e68r0
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.20.97 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
bx-in-f97.1e100.net
Software
Google Tag Manager /
Resource Hash
ba80a8b474a4d9ae066483538a29b354cfc9d7d580c272bb546d3b678d711486
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000; includeSubDomains
cache-control
private, max-age=900
content-encoding
zstd
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
expires
Mon, 31 Aug 2026 20:45:24 GMT
access-control-allow-origin
*
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
content-length
151486
date
Mon, 31 Aug 2026 20:45:24 GMT
x-xss-protection
0
content-type
application/javascript; charset=UTF-8
vary
Accept-Encoding
server
Google Tag Manager
access-control-allow-headers
Cache-Control
GET
H3
200
js Show response
www.googletagmanager.com/gtag/
383 KB
136 KB
78ms
78ms
Script
application/javascript
142.251.20.97
Google LLC
General
Full URL
https://www.googletagmanager.com/gtag/js?id=DC-6255141&l=dataLayer
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.20.97 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
bx-in-f97.1e100.net
Software
Google Tag Manager /
Resource Hash
e325cef6a716c45b01fab7c0259a83cfa80caba97253f265052e827fb0334f5e
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
zstd
expires
Mon, 31 Aug 2026 20:45:24 GMT
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
application/javascript; charset=UTF-8
vary
Accept-Encoding
last-modified
Mon, 31 Aug 2026 20:03:09 GMT
access-control-allow-headers
Cache-Control
strict-transport-security
max-age=31536000; includeSubDomains
cache-control
private, max-age=900
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
access-control-allow-origin
*
content-length
138694
x-xss-protection
0
server
Google Tag Manager
POST
H3
200
activity;src=6255141;rcb=17;npa=1;auiddc=215517585.1788209124;uaa=x86;uab=64;uafvl=Chromium%3B152.0.7977.64%7CGoogle%2520Chrome%3B152.0.7977.64%7CNot%253FA_Brand%3B24.0.0.0;uamb=0;uam=;uap=Linux;ua... Show response
ad.doubleclick.net/
42 B
65 B
96ms
96ms
Fetch
image/gif
142.251.127.149
Google LLC
General
Full URL
https://ad.doubleclick.net/activity;src=6255141;rcb=17;npa=1;auiddc=215517585.1788209124;uaa=x86;uab=64;uafvl=Chromium%3B152.0.7977.64%7CGoogle%2520Chrome%3B152.0.7977.64%7CNot%253FA_Brand%3B24.0.0.0;uamb=0;uam=;uap=Linux;uapv=;uaw=0;pscdl=noapi;frm=0;_tu=ACA;gtm=45fe68r0v9189982997za200zd9189982997xec;gcd=13l3l3l2l1l1;dma_cps=a;dma=1;dc_fmt=6;tag_exp=115938466~115938469~118897920~118897930~119259606~120385423;epver=2;dc_random=1788209124_W1VDNxO_6rM5g5L3u09Ao6UK3lVbQMu1jA;~oref=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F?
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.127.149 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
lcfrai-in-f149.1e100.net
Software
cafe /
Resource Hash
ef1955ae757c8b966c83248350331bd3a30f658ced11f387f8ebf05ab3368629
Security Headers
Name Value
X-Content-Type-Options nosniff
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
no-cache, must-revalidate
timing-allow-origin
*
pragma
no-cache
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
x-content-type-options
nosniff
expires
Fri, 01 Jan 1990 00:00:00 GMT
access-control-allow-origin
https://www.audipeabody.com
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
p3p
policyref="https://googleads.g.doubleclick.net/pagead/gcn_p3p_.xml", CP="CURa ADMa DEVa TAIo PSAo PSDo OUR IND UNI PUR INT DEM STA PRE COM NAV OTC NOI DSP COR"
content-length
42
date
Mon, 31 Aug 2026 20:45:24 GMT
x-xss-protection
0
content-type
image/gif
server
cafe
POST
H3
200
collect
www.google.com/ccm/
0
0
28ms
28ms
Fetch
text/plain
142.251.150.119
Google LLC
General
Full URL
https://www.google.com/ccm/collect?rcb=17&frm=0&apvc=0&auid=215517585.1788209124&dt=Audi%20Peabody%20-%20New%20Audi%20%26%20Used%20Cars%20Dealer%20in%20Peabody&tid=DC-6255141&en=page_view&dl=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&scrsrc=www.googletagmanager.com&rnd=480319046.1788209124&navt=n&npa=1&gtm=45fe68r0v9189982997za200zd9189982997xec&gcd=13l3l3l2l1l1&dma_cps=a&dma=1&tag_exp=115938466~115938469~118897920~118897930~119259606~120385423&tft=1788209124012&tfd=5401&tids=DC-6255141&fmt=8
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.150.119 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
Software
/
Resource Hash

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

GET
H2
200
RC4da84542c20b4bb0a5f53bf4c67339b3-source.min.js Show response
assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/
1 KB
1 KB
25ms
25ms
Script
application/x-javascript
2a02:26f0:480:99e::1e80
AKAMAI-ASN1 Akama...
General
Full URL
https://assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/RC4da84542c20b4bb0a5f53bf4c67339b3-source.min.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:480:99e::1e80 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
AkamaiNetStorage /
Resource Hash
0eea19c5185d81b7ada28de1a31af3e7ec88b91055c599856bd999415f449c45
Security Headers
Name Value
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
timing-allow-origin
*
content-encoding
gzip
etag
"c21a1a8a50e69b277bac8c0651856d21:1785184620.372119"
x-content-type-options
nosniff
expires
Mon, 31 Aug 2026 21:45:24 GMT
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
content-length
784
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
application/x-javascript
last-modified
Mon, 27 Jul 2026 20:37:00 GMT
server
AkamaiNetStorage
vary
Accept-Encoding
GET
H2
200
30380831204523a788675155e94dd591e66d483d8c3087 Show response
apix.purecars.com/on-site-integration/api/v1/serve/891b526cf66f49769db030f6cb05a124/
0
397 B
653ms
550ms
Fetch
2603:1061:14:64::1
Microsoft Corpora...
General
Full URL
https://apix.purecars.com/on-site-integration/api/v1/serve/891b526cf66f49769db030f6cb05a124/30380831204523a788675155e94dd591e66d483d8c3087
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2603:1061:14:64::1 , United States, ASN8075 (MICROSOFT-CORP-MSN-AS-BLOCK - Microsoft Corporation, US),
Reverse DNS
Software
/
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options SAMEORIGIN

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000; includeSubDomains
x-correlation-id
a3f973a2ba684447919c84f8d38e3e27
x-envoy-upstream-service-time
32
x-content-type-options
nosniff
request-context
appId=cid-v1:754d6380-e05e-4081-9d5f-8fecaf76bb59
x-response-time
31
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
x-cache
CONFIG_NOCACHE
content-length
0
date
Mon, 31 Aug 2026 20:45:24 GMT
x-azure-ref
20260831T204524Z-178b76bfdf5sttkshC1FRArhvn00000006d0000000006h93
x-frame-options
SAMEORIGIN
GET
H3
200
gtm.js Show response
www.googletagmanager.com/
622 KB
189 KB
91ms
90ms
Script
application/javascript
142.251.20.97
Google LLC
General
Full URL
https://www.googletagmanager.com/gtm.js?id=GTM-NFTX3XB
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.20.97 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
bx-in-f97.1e100.net
Software
Google Tag Manager /
Resource Hash
e7eafcc935c164efe21698d34043f11fe242ef2778364cf385f9ad5b543c71d6
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
zstd
expires
Mon, 31 Aug 2026 20:45:24 GMT
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
application/javascript; charset=UTF-8
vary
Accept-Encoding
last-modified
Mon, 31 Aug 2026 20:03:09 GMT
access-control-allow-headers
Cache-Control
strict-transport-security
max-age=31536000; includeSubDomains
cache-control
private, max-age=900
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
access-control-allow-origin
*
content-length
193432
x-xss-protection
0
server
Google Tag Manager
GET
H2
200
RC6820961304ff41b7bd55d2beb23184f4-source.min.js Show response
assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/
1020 B
793 B
25ms
25ms
Script
application/x-javascript
2a02:26f0:480:99e::1e80
AKAMAI-ASN1 Akama...
General
Full URL
https://assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/RC6820961304ff41b7bd55d2beb23184f4-source.min.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:480:99e::1e80 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
AkamaiNetStorage /
Resource Hash
7ed5bc67c59d12c5f8886b4d9a8077f60d82ac38a25cdcca6c2da8daf1ddb465
Security Headers
Name Value
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
timing-allow-origin
*
content-encoding
gzip
etag
"c21a1a8a50e69b277bac8c0651856d21:1785184620.372119"
x-content-type-options
nosniff
expires
Mon, 31 Aug 2026 21:45:24 GMT
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
content-length
511
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
application/x-javascript
last-modified
Mon, 27 Jul 2026 20:37:00 GMT
server
AkamaiNetStorage
vary
Accept-Encoding
GET
H2
200
RC2cdac4c033bf422593728b39fbe99a74-source.min.js Show response
assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/
1 KB
927 B
26ms
25ms
Script
application/x-javascript
2a02:26f0:480:99e::1e80
AKAMAI-ASN1 Akama...
General
Full URL
https://assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/RC2cdac4c033bf422593728b39fbe99a74-source.min.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:480:99e::1e80 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
AkamaiNetStorage /
Resource Hash
cf38c64d909d3e6d3e5e565b1c737a34e90139443ae249f9c960c4b05c222dd7
Security Headers
Name Value
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
timing-allow-origin
*
content-encoding
gzip
etag
"c21a1a8a50e69b277bac8c0651856d21:1785184620.372119"
x-content-type-options
nosniff
expires
Mon, 31 Aug 2026 21:45:24 GMT
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
content-length
644
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
application/x-javascript
last-modified
Mon, 27 Jul 2026 20:37:00 GMT
server
AkamaiNetStorage
vary
Accept-Encoding
POST
H2
200
a95610a906fe23890f4126cd5bbd4d25cba9f50e0d65bbe01ca7de875b421d58
meta-capi.ext.constellationenv.com/events/
0
0
153ms
119ms
Fetch
application/json
2600:1f16:cc1:9d02:40c:57f0:ed8b:a7bd
Amazon.com
General
Full URL
https://meta-capi.ext.constellationenv.com/events/a95610a906fe23890f4126cd5bbd4d25cba9f50e0d65bbe01ca7de875b421d58
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.2, ECDHE_RSA, AES_128_GCM
Server
2600:1f16:cc1:9d02:40c:57f0:ed8b:a7bd Columbus, United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
Software
/
Resource Hash
Security Headers
Name Value
Content-Security-Policy default-src 'none'

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
Content-Type
text/plain;charset=UTF-8
sec-ch-ua-mobile
?0

Response headers

content-security-policy
default-src 'none'
access-control-allow-origin
https://www.audipeabody.com
content-length
0
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
application/json
vary
origin
access-control-allow-credentials
true
GET
H3
200
1235870397086335 Show response
connect.facebook.net/signals/config/
139 KB
23 KB
210ms
210ms
Script
application/x-javascript
57.144.244.128
Facebook
General
Full URL
https://connect.facebook.net/signals/config/1235870397086335?v=2.9.390&r=stable&domain=www.audipeabody.com&hme=a767ae4c6a92a40ee4d7e358a937ad845c8bdb98a3bbe3412069dded3a7be57d&ex_m=115%2C221%2C166%2C26%2C80%2C81%2C158%2C76%2C75%2C11%2C176%2C100%2C20%2C150%2C138%2C45%2C83%2C88%2C146%2C171%2C178%2C31%2C17%2C30%2C18%2C32%2C33%2C34%2C36%2C54%2C159%2C85%2C123%2C22%2C24%2C50%2C46%2C48%2C47%2C93%2C102%2C106%2C121%2C157%2C160%2C52%2C122%2C28%2C25%2C130%2C77%2C42%2C162%2C161%2C163%2C154%2C152%2C29%2C41%2C65%2C120%2C173%2C78%2C21%2C125%2C91%2C74%2C23%2C95%2C96%2C127%2C94%2C148%2C147%2C151%2C107%2C172%2C175%2C40%2C55%2C124%2C53%2C8%2C4%2C5%2C7%2C6%2C3%2C101%2C112%2C179%2C188%2C235%2C82%2C248%2C247%2C246%2C14%2C27%2C39%2C61%2C114%2C67%2C10%2C71%2C108%2C109%2C110%2C116%2C141%2C37%2C35%2C143%2C144%2C145%2C140%2C139%2C167%2C84%2C170%2C168%2C169%2C56%2C66%2C134%2C19%2C174%2C51%2C297%2C298%2C299%2C296%2C312%2C335%2C228%2C217%2C68%2C218%2C216%2C338%2C329%2C58%2C229%2C118%2C142%2C90%2C132%2C60%2C131%2C137%2C136%2C64%2C72%2C70%2C164%2C86%2C87%2C126%2C43%2C38%2C59%2C62%2C111%2C177%2C1%2C135%2C16%2C133%2C12%2C2%2C63%2C103%2C15%2C73%2C69%2C129%2C99%2C98%2C181%2C182%2C104%2C105%2C9%2C113%2C180%2C57%2C155%2C97%2C89%2C79%2C128%2C117%2C49%2C156%2C0%2C92%2C149%2C153%2C165%2C44%2C119%2C13%2C183%2C245%2C243%2C238%2C240%2C241%2C242%2C239%2C227%2C244%2C237%2C209%2C203%2C207%2C208%2C206%2C201%2C357%2C278%2C282%2C285%2C286%2C287%2C283%2C288%2C281%2C276%2C290%2C291%2C280%2C289%2C293%2C284%2C279%2C292%2C294%2C277%2C220%2C275%2C212%2C204%2C205%2C231%2C202%2C200%2C252%2C222%2C194%2C195%2C190%2C196%2C193%2C191%2C192%2C189%2C187%2C198%2C199%2C197%2C300%2C356%2C321%2C322%2C319%2C320%2C318%2C210%2C255%2C262%2C263%2C256%2C258%2C261%2C259%2C260%2C257%2C254%2C273%2C267%2C270%2C266%2C274%2C271%2C265%2C269%2C272%2C268%2C264%2C314%2C332%2C325%2C328%2C327%2C324%2C326%2C250%2C226
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
57.144.244.128 Frankfurt am Main, Germany, ASN32934 (FACEBOOK - Facebook, Inc., US),
Reverse DNS
xx-fbcdn-shv-01-fra5.fbcdn.net
Software
/
Resource Hash
fb3beece66c36a878b3539832e2887586ed39e82cb29d92eb2ca845c76626433
Security Headers
Name Value
Content-Security-Policy default-src *.facebook.com *.fbcdn.net *.facebook.net 'self' blob:;script-src *.facebook.com *.fbcdn.net *.facebook.net blob: 'self' 'nonce-3YHs0gzC';style-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob: 'unsafe-inline';connect-src *.facebook.com facebook.com *.fbcdn.net *.facebook.net wss://*.facebook.com:* wss://*.fbcdn.net attachment.fbsbx.com *.cdninstagram.com blob: 'self' data: https://edge-chat.facebook.net https://edge-chat-latest.facebook.net wss://edge-chat-latest.facebook.net wss://edge-chat.facebook.net wss://edge-chat.socialplugin.facebook.net wss://edge-chat-latest.socialplugin.facebook.net https://edge-chat.socialplugin.facebook.net https://edge-chat-latest.socialplugin.facebook.net;font-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;img-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;media-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;child-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;frame-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;manifest-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;object-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;worker-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;block-all-mixed-content;upgrade-insecure-requests;
Strict-Transport-Security max-age=31536000; preload; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
report-to
{"max_age":2592000,"endpoints":[{"url":"https:\/\/www.facebook.com\/browser_reporting\/coop\/?minimize=0"}],"group":"coop_report","include_subdomains":true}, {"max_age":86400,"endpoints":[{"url":"https:\/\/www.facebook.com\/browser_reporting\/coep\/?minimize=0"}],"group":"coep_report"}, {"max_age":21600,"endpoints":[{"url":"https:\/\/www.facebook.com\/ajax\/browser_error_reports\/"}],"group":"permissions_policy"}
x-content-type-options
nosniff
expires
Sat, 01 Jan 2000 00:00:00 GMT
alt-svc
h3=":443"; ma=86400
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
application/x-javascript; charset=utf-8
vary
Accept-Encoding
cross-origin-embedder-policy-report-only
require-corp;report-to="coep_report"
priority
u=3,i
x-frame-options
DENY
strict-transport-security
max-age=31536000; preload; includeSubDomains
reporting-endpoints
coop_report="https://www.facebook.com/browser_reporting/coop/?minimize=0", coep_report="https://www.facebook.com/browser_reporting/coep/?minimize=0", permissions_policy="https://www.facebook.com/ajax/browser_error_reports/"
content-security-policy
default-src *.facebook.com *.fbcdn.net *.facebook.net 'self' blob:;script-src *.facebook.com *.fbcdn.net *.facebook.net blob: 'self' 'nonce-3YHs0gzC';style-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob: 'unsafe-inline';connect-src *.facebook.com facebook.com *.fbcdn.net *.facebook.net wss://*.facebook.com:* wss://*.fbcdn.net attachment.fbsbx.com *.cdninstagram.com blob: 'self' data: https://edge-chat.facebook.net https://edge-chat-latest.facebook.net wss://edge-chat-latest.facebook.net wss://edge-chat.facebook.net wss://edge-chat.socialplugin.facebook.net wss://edge-chat-latest.socialplugin.facebook.net https://edge-chat.socialplugin.facebook.net https://edge-chat-latest.socialplugin.facebook.net;font-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;img-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;media-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;child-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;frame-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;manifest-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;object-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;worker-src *.facebook.com *.fbcdn.net *.facebook.net 'self' data: blob:;block-all-mixed-content;upgrade-insecure-requests;
cache-control
public, max-age=1200
timing-allow-origin
*
cross-origin-opener-policy
same-origin-allow-popups
x-fb-connection-quality
EXCELLENT; q=0.9, rtt=24, rtx=0, c=149, mss=1232, tbw=312699, tp=271, tpl=0, uplat=185, ullat=0
pragma
public
x-fb-debug
GfTaFw15t8va9L+mbJKJeUcEsH+KAI5C02z9YMs7jsS7c4IQq0bB98zbd41LhhsqkcqLQ9YdvuyIl/ZiPGRiRQ==
cross-origin-resource-policy
cross-origin
permissions-policy
accelerometer=(), attribution-reporting=(), autoplay=(), bluetooth=(), camera=(), ch-device-memory=(), ch-downlink=(), ch-dpr=(), ch-ect=(), ch-rtt=(), ch-save-data=(), ch-ua-arch=(), ch-ua-bitness=(), ch-viewport-height=(), ch-viewport-width=(), ch-width=(), clipboard-read=(), clipboard-write=(), compute-pressure=(), display-capture=(), encrypted-media=(), fullscreen=(self), gamepad=(), geolocation=(), gyroscope=(), hid=(), idle-detection=(), interest-cohort=(), keyboard-map=(), local-fonts=(), magnetometer=(), microphone=(), midi=(), otp-credentials=(), payment=(), picture-in-picture=(), private-state-token-issuance=(), publickey-credentials-get=(), screen-wake-lock=(), serial=(), shared-storage=(), shared-storage-select-url=(), private-state-token-redemption=(), usb=(), unload=(self), window-management=(), xr-spatial-tracking=();report-to="permissions_policy"
document-policy
force-load-at-top, include-js-call-stacks-in-crash-reports
x-xss-protection
0
origin-agent-cluster
?1
GET
H3
200
/
www.facebook.com/tr/
0
17 B
26ms
26ms
Image
text/plain
57.144.244.1
Facebook
General
Full URL
https://www.facebook.com/tr/?id=6080627418682627&ev=DealersitePageView&dl=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&rl=&if=false&ts=1788209124103&iw=false&sw=1600&sh=1200&v=2.9.390&r=stable&ec=1&o=4126&aems=0%3B0&fbp=fb.1.1788209121518.46830498285544269&eid=ob3_plugin-set_4f761e1dd26c9821a6805b7f639afab47da663ef811fc23f7336f43533d9c81e&ler=empty&cdl=API_unavailable&pmd[locale]=en&pmd[description]=Explore%20luxury%20%26%20performance%20at%20Audi%20Peabody.%20Discover%20stunning%20Audi%20cars%20%26%20SUVs.%20Visit%20our%20dealership%20to%20find%20your%20next%20new%20or%20used%20Audi%20vehicle!&pmd[keywords]=&plt=1510.3999996185303&iss=1&ss=%7B%22currency%22%3A%5B%7B%22rid%22%3A%224516412228640519%22%2C%22v%22%3A%5B%22USD%22%5D%7D%5D%2C%22entity_name%22%3A%5B%7B%22rid%22%3A%221601235011711998%22%2C%22v%22%3A%5B%22Audi%20Peabody%22%5D%7D%5D%2C%22page_description%22%3A%5B%7B%22rid%22%3A%221085146917745973%22%2C%22v%22%3A%5B%22Audi%20Peabody%22%5D%7D%5D%7D&imft=1&tz=120&it=1788209121006&coo=false&cf=1&expv2[0]=pl0&expv2[1]=el3&expv2[2]=bc1&expv2[3]=ra2&expv2[4]=rp2&expv2[5]=im1&expv2[6]=hf1&expv2[7]=sd1&expv2[8]=sp1&expv2[9]=ek1&expv2[10]=pc1&expv2[11]=gs1&expv2[12]=zs1&expv2[13]=cp1&expv2[14]=es1&expv2[15]=ac1&expv2[16]=so3&expv2[17]=wc1&expv2[18]=la1&expv2[19]=sf1&expv2[20]=da1&expv2[21]=io1&expv2[22]=ae1&expv2[23]=sx1&expv2[24]=if1&expv2[25]=fd1&expv2[26]=bg1&expv2[27]=mg1&expv2[28]=kl1&expv2[29]=sg1&expv2[30]=mk1&expv2[31]=sn1&expv2[32]=ec1&expv2[33]=mp1&expv2[34]=ps1&expv2[35]=fx1&expv2[36]=vt1&rqm=GET
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
57.144.244.1 Frankfurt am Main, Germany, ASN32934 (FACEBOOK - Facebook, Inc., US),
Reverse DNS
edge-star-mini-shv-01-fra5.facebook.com
Software
proxygen-bolt /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000; includeSubDomains
x-fb-connection-quality
EXCELLENT; q=0.9, rtt=23, rtx=0, c=24, mss=1232, tbw=5980, tp=19, tpl=0, uplat=0, ullat=0
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
access-control-allow-origin
alt-svc
h3=":443"; ma=86400
content-length
0
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
text/plain
server
proxygen-bolt
priority
u=1,i
GET
H3
200
/
www.facebook.com/tr/
0
17 B
27ms
26ms
Image
text/plain
57.144.244.1
Facebook
General
Full URL
https://www.facebook.com/tr/?id=1294909558990417&ev=DealersitePageView&dl=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&rl=&if=false&ts=1788209124108&iw=false&sw=1600&sh=1200&v=2.9.390&r=stable&ec=1&o=4126&aems=0%3B0&fbp=fb.1.1788209121518.46830498285544269&eid=ob3_plugin-set_0a1ed135a0ed1cc513919b2c6c1b697bf012139b46d66d7665793d881971ce0b&ler=empty&cdl=API_unavailable&pmd[locale]=en&pmd[description]=Explore%20luxury%20%26%20performance%20at%20Audi%20Peabody.%20Discover%20stunning%20Audi%20cars%20%26%20SUVs.%20Visit%20our%20dealership%20to%20find%20your%20next%20new%20or%20used%20Audi%20vehicle!&pmd[keywords]=&plt=1510.3999996185303&iss=1&ss=%7B%22currency%22%3A%5B%7B%22rid%22%3A%224516412228640519%22%2C%22v%22%3A%5B%22USD%22%5D%7D%5D%2C%22entity_name%22%3A%5B%7B%22rid%22%3A%221601235011711998%22%2C%22v%22%3A%5B%22Audi%20Peabody%22%5D%7D%5D%2C%22page_description%22%3A%5B%7B%22rid%22%3A%221085146917745973%22%2C%22v%22%3A%5B%22Audi%20Peabody%22%5D%7D%5D%7D&imft=1&tz=120&it=1788209121006&coo=false&cf=1&expv2[0]=pl0&expv2[1]=el2&expv2[2]=bc1&expv2[3]=ra2&expv2[4]=rp2&expv2[5]=im1&expv2[6]=hf1&expv2[7]=sd1&expv2[8]=sp1&expv2[9]=ek1&expv2[10]=pc1&expv2[11]=gs1&expv2[12]=zs1&expv2[13]=cp1&expv2[14]=es1&expv2[15]=ac1&expv2[16]=so3&expv2[17]=wc1&expv2[18]=la1&expv2[19]=sf1&expv2[20]=da1&expv2[21]=io1&expv2[22]=ae1&expv2[23]=sx1&expv2[24]=if1&expv2[25]=fd1&expv2[26]=bg1&expv2[27]=mg1&expv2[28]=kl1&expv2[29]=sg1&expv2[30]=mk1&expv2[31]=sn1&expv2[32]=ec1&expv2[33]=mp1&expv2[34]=ps1&expv2[35]=fx1&expv2[36]=vt1&rqm=GET
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
57.144.244.1 Frankfurt am Main, Germany, ASN32934 (FACEBOOK - Facebook, Inc., US),
Reverse DNS
edge-star-mini-shv-01-fra5.facebook.com
Software
proxygen-bolt /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000; includeSubDomains
x-fb-connection-quality
EXCELLENT; q=0.9, rtt=23, rtx=0, c=24, mss=1232, tbw=6124, tp=20, tpl=0, uplat=0, ullat=0
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
access-control-allow-origin
alt-svc
h3=":443"; ma=86400
content-length
0
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
text/plain
server
proxygen-bolt
priority
u=1,i
GET
H3
200
/
www.facebook.com/tr/
0
17 B
27ms
27ms
Image
text/plain
57.144.244.1
Facebook
General
Full URL
https://www.facebook.com/tr/?id=1577168632311534&ev=DealersitePageView&dl=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&rl=&if=false&ts=1788209124111&iw=false&sw=1600&sh=1200&v=2.9.390&r=stable&ec=0&o=4126&aems=0%3B0&fbp=fb.1.1788209121518.46830498285544269&eid=ob3_plugin-set_f528db238a228f8f713f3d56ced7c7dad6b75afd2fa176f615a4e08e448ffe49&ler=empty&cdl=API_unavailable&pmd[locale]=en&pmd[description]=Explore%20luxury%20%26%20performance%20at%20Audi%20Peabody.%20Discover%20stunning%20Audi%20cars%20%26%20SUVs.%20Visit%20our%20dealership%20to%20find%20your%20next%20new%20or%20used%20Audi%20vehicle!&pmd[keywords]=&plt=1510.3999996185303&imft=1&tz=120&it=1788209121006&coo=false&cf=1&expv2[0]=pl0&expv2[1]=el2&expv2[2]=bc1&expv2[3]=ra2&expv2[4]=rp2&expv2[5]=im1&expv2[6]=hf1&expv2[7]=sd1&expv2[8]=sp1&expv2[9]=ek1&expv2[10]=pc1&expv2[11]=gs1&expv2[12]=zs1&expv2[13]=cp1&expv2[14]=es1&expv2[15]=ac1&expv2[16]=so3&expv2[17]=wc1&expv2[18]=la1&expv2[19]=sf1&expv2[20]=da1&expv2[21]=io1&expv2[22]=ae1&expv2[23]=sx1&expv2[24]=if1&expv2[25]=fd1&expv2[26]=bg1&expv2[27]=mg1&expv2[28]=kl1&expv2[29]=sg1&expv2[30]=mk1&expv2[31]=sn1&expv2[32]=ec1&expv2[33]=mp1&expv2[34]=ps1&expv2[35]=fx1&expv2[36]=vt1&rqm=GET
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
57.144.244.1 Frankfurt am Main, Germany, ASN32934 (FACEBOOK - Facebook, Inc., US),
Reverse DNS
edge-star-mini-shv-01-fra5.facebook.com
Software
proxygen-bolt /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000; includeSubDomains
x-fb-connection-quality
EXCELLENT; q=0.9, rtt=23, rtx=0, c=24, mss=1232, tbw=6124, tp=20, tpl=0, uplat=0, ullat=0
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
access-control-allow-origin
alt-svc
h3=":443"; ma=86400
content-length
0
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
text/plain
server
proxygen-bolt
priority
u=1,i
GET
H/1.1
200
OK
/
servedby.flashtalking.com/segment/2/read/a;;pixel/ Frame 22FE
42 B
550 B
53ms
52ms
Image
image/gif
2.16.183.13
AKAMAI-ASN1 Akama...
General
Full URL
https://servedby.flashtalking.com/segment/2/read/a;;pixel/?s=6646&d=www.audipeabody.com&r=en/
Requested by
Host: servedby.flashtalking.com
URL: https://servedby.flashtalking.com/container/8444;63565;6646;iframe/?ft_referrer=https%3A//www.audipeabody.com/en/&ns=&cb=843701.4349097647
Protocol
HTTP/1.1
Security
TLS 1.3, , AES_256_GCM
Server
2.16.183.13 Hamburg, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
a2-16-183-13.deploy.static.akamaitechnologies.com
Software
prod-xre-app9.frk11 /
Resource Hash
47043e4823a6c21a8881de789b4185355330b5804629d23f6b43dd93f5265292
Security Headers
Name Value
Strict-Transport-Security max-age=86400

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://servedby.flashtalking.com/container/8444;63565;6646;iframe/?ft_referrer=https%3A//www.audipeabody.com/en/&ns=&cb=843701.4349097647
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

Strict-Transport-Security
max-age=86400
Cache-Control
max-age=0, no-cache, no-store
Pragma
no-cache
Connection
keep-alive
Expires
Mon, 31 Aug 2026 20:45:24 GMT
Content-Length
42
Allow-Fenced-Frame-Automatic-Beacons
true
Date
Mon, 31 Aug 2026 20:45:24 GMT
Content-Type
image/gif
Server
prod-xre-app9.frk11
GET
H3
200
js Show response
www.googletagmanager.com/gtag/
453 KB
156 KB
79ms
79ms
Script
application/javascript
142.251.20.97
Google LLC
General
Full URL
https://www.googletagmanager.com/gtag/js?id=AW-17270070813&cx=c&gtm=4e68s1h2
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.20.97 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
bx-in-f97.1e100.net
Software
Google Tag Manager /
Resource Hash
c40f4d2c60bb77bc26f34181a608bfd28cebc69933c7dc262b2d10ef840d0f8d
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
zstd
expires
Mon, 31 Aug 2026 20:45:24 GMT
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
application/javascript; charset=UTF-8
vary
Accept-Encoding
last-modified
Mon, 31 Aug 2026 20:03:09 GMT
access-control-allow-headers
Cache-Control
strict-transport-security
max-age=31536000; includeSubDomains
cache-control
private, max-age=900
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
access-control-allow-origin
*
content-length
159596
x-xss-protection
0
server
Google Tag Manager
GET
H3
200
js Show response
www.googletagmanager.com/gtag/
460 KB
158 KB
76ms
76ms
Script
application/javascript
142.251.20.97
Google LLC
General
Full URL
https://www.googletagmanager.com/gtag/js?id=AW-10821083357&cx=c&gtm=4e68s1h2
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.20.97 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
bx-in-f97.1e100.net
Software
Google Tag Manager /
Resource Hash
8e7a55e7df06d36169f4561a5990dbe9ebb5751a6c9eff28ea1503d0c5fb4171
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
zstd
expires
Mon, 31 Aug 2026 20:45:24 GMT
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
application/javascript; charset=UTF-8
vary
Accept-Encoding
last-modified
Mon, 31 Aug 2026 20:03:09 GMT
access-control-allow-headers
Cache-Control
strict-transport-security
max-age=31536000; includeSubDomains
cache-control
private, max-age=900
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
access-control-allow-origin
*
content-length
161842
x-xss-protection
0
server
Google Tag Manager
GET
H3
200
js Show response
www.googletagmanager.com/gtag/
569 KB
186 KB
83ms
83ms
Script
application/javascript
142.251.20.97
Google LLC
General
Full URL
https://www.googletagmanager.com/gtag/js?id=G-XMRK861STD&cx=c&gtm=4e68s1h2
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.20.97 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
bx-in-f97.1e100.net
Software
Google Tag Manager /
Resource Hash
2da4b06229ccaaa221235c643a78b36cdb2bd993beb621eef140ca57f6f0bc21
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000; includeSubDomains
cache-control
private, max-age=900
content-encoding
zstd
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
expires
Mon, 31 Aug 2026 20:45:24 GMT
access-control-allow-origin
*
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
content-length
190847
date
Mon, 31 Aug 2026 20:45:24 GMT
x-xss-protection
0
content-type
application/javascript; charset=UTF-8
vary
Accept-Encoding
server
Google Tag Manager
access-control-allow-headers
Cache-Control
GET
H3
200
js Show response
www.googletagmanager.com/gtag/
491 KB
167 KB
81ms
81ms
Script
application/javascript
142.251.20.97
Google LLC
General
Full URL
https://www.googletagmanager.com/gtag/js?id=G-SB4SCXY874&cx=c&gtm=4e68s1h2
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.20.97 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
bx-in-f97.1e100.net
Software
Google Tag Manager /
Resource Hash
1f158cf8a656e2fbf7a3022fad18be825f47b72e6fe27238173d3b9fdb9e3e56
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000; includeSubDomains
cache-control
private, max-age=900
content-encoding
zstd
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
expires
Mon, 31 Aug 2026 20:45:24 GMT
access-control-allow-origin
*
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
content-length
170471
date
Mon, 31 Aug 2026 20:45:24 GMT
x-xss-protection
0
content-type
application/javascript; charset=UTF-8
vary
Accept-Encoding
server
Google Tag Manager
access-control-allow-headers
Cache-Control
POST
H3
200
collect
www.google.com/ccm/
0
0
28ms
28ms
Fetch
text/plain
142.251.150.119
Google LLC
General
Full URL
https://www.google.com/ccm/collect?rcb=6&frm=0&apvc=0&ae=g&auid=215517585.1788209124&dt=Audi%20Peabody%20-%20New%20Audi%20%26%20Used%20Cars%20Dealer%20in%20Peabody&en=page_view&dl=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&scrsrc=www.googletagmanager.com&rnd=480319046.1788209124&navt=n&npa=1&ep.ads_data_redaction=0&gtm=45He68s1h2v76687108za200zd76687108xea&gcd=13l3l3l2l1l1&dma=0&tag_exp=115938466~115938468~118897920~118897930~119259606~120385422&tft=1788209124272&tfd=5662&fmt=8
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.150.119 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
Software
/
Resource Hash

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

POST
H2
200
s41681491442615 Show response
audinar.data.adobedc.net/b/ss/audiagaoa-t1-t2-t3-global-prod/1/JS-2.27.0-LGU4/
43 B
391 B
65ms
20ms
XHR
image/gif
63.140.62.172
Amazon.com
General
Full URL
https://audinar.data.adobedc.net/b/ss/audiagaoa-t1-t2-t3-global-prod/1/JS-2.27.0-LGU4/s41681491442615
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
63.140.62.172 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
ip-63-140-62-172.data.adobedc.net
Software
jag /
Resource Hash
a1ecbaed793a1f564c49c671f2dd0ce36f858534ef6d26b55783a06b884cc506
Security Headers
Name Value
X-Content-Type-Options nosniff
X-Xss-Protection 1; mode=block

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
Content-Type
application/x-www-form-urlencoded
sec-ch-ua-mobile
?0

Response headers

cache-control
no-cache, no-store, max-age=0, no-transform, private
pragma
no-cache
etag
3840149853933961216-4613846410691882931
access-control-allow-credentials
true
x-content-type-options
nosniff
expires
Sun, 30 Aug 2026 20:45:24 GMT
access-control-allow-origin
https://www.audipeabody.com
p3p
CP="This is not a P3P policy"
content-length
43
date
Mon, 31 Aug 2026 20:45:24 GMT
x-xss-protection
1; mode=block
last-modified
Tue, 01 Sep 2026 20:45:24 GMT
vary
*
server
jag
content-type
image/gif;charset=utf-8
GET
H3
200
/
www.facebook.com/tr/
0
17 B
25ms
25ms
Image
text/plain
57.144.244.1
Facebook
General
Full URL
https://www.facebook.com/tr/?id=1577168632311534&ev=PageView&dl=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&rl=&if=false&ts=1788209124341&iw=false&sw=1600&sh=1200&v=2.9.390&r=stable&ec=1&o=4126&aems=0%3B0&fbp=fb.1.1788209121518.46830498285544269&eid=ob3_plugin-set_95ddc8be5e074caaeea172312b90f4590abd3ef25a6b5db144580527000d814b&ler=empty&cdl=API_unavailable&pmd[title]=Audi%20Peabody%20-%20New%20Audi%20%26%20Used%20Cars%20Dealer%20in%20Peabody&pmd[locale]=en&pmd[description]=Explore%20luxury%20%26%20performance%20at%20Audi%20Peabody.%20Discover%20stunning%20Audi%20cars%20%26%20SUVs.%20Visit%20our%20dealership%20to%20find%20your%20next%20new%20or%20used%20Audi%20vehicle!&pmd[keywords]=&plt=1510.3999996185303&imft=1&tz=120&cs_est=true&it=1788209121006&coo=false&cf=1&expv2[0]=pl0&expv2[1]=el3&expv2[2]=bc1&expv2[3]=ra2&expv2[4]=rp2&expv2[5]=im1&expv2[6]=hf1&expv2[7]=sd1&expv2[8]=sp1&expv2[9]=ek1&expv2[10]=pc1&expv2[11]=gs1&expv2[12]=zs1&expv2[13]=cp1&expv2[14]=es1&expv2[15]=ac1&expv2[16]=so3&expv2[17]=wc3&expv2[18]=la1&expv2[19]=sf1&expv2[20]=da1&expv2[21]=io1&expv2[22]=ae1&expv2[23]=sx1&expv2[24]=if1&expv2[25]=fd1&expv2[26]=bg3&expv2[27]=mg3&expv2[28]=kl3&expv2[29]=sg3&expv2[30]=mk3&expv2[31]=sn3&expv2[32]=ec3&expv2[33]=mp3&expv2[34]=ps3&expv2[35]=fx3&expv2[36]=vt3&rqm=GET
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
57.144.244.1 Frankfurt am Main, Germany, ASN32934 (FACEBOOK - Facebook, Inc., US),
Reverse DNS
edge-star-mini-shv-01-fra5.facebook.com
Software
proxygen-bolt /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000; includeSubDomains
x-fb-connection-quality
EXCELLENT; q=0.9, rtt=23, rtx=0, c=25, mss=1232, tbw=6460, tp=25, tpl=0, uplat=0, ullat=0
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
access-control-allow-origin
alt-svc
h3=":443"; ma=86400
content-length
0
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
text/plain
server
proxygen-bolt
priority
u=1,i
GET
H3
200
/
www.facebook.com/tr/
0
17 B
25ms
25ms
Image
text/plain
57.144.244.1
Facebook
General
Full URL
https://www.facebook.com/tr/?id=1235870397086335&ev=PageView&dl=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&rl=&if=false&ts=1788209124344&iw=false&sw=1600&sh=1200&v=2.9.390&r=stable&ec=0&o=4126&aems=0%3B0&fbp=fb.1.1788209121518.46830498285544269&ler=empty&cdl=API_unavailable&pmd[title]=Audi%20Peabody%20-%20New%20Audi%20%26%20Used%20Cars%20Dealer%20in%20Peabody&pmd[locale]=en&pmd[description]=Explore%20luxury%20%26%20performance%20at%20Audi%20Peabody.%20Discover%20stunning%20Audi%20cars%20%26%20SUVs.%20Visit%20our%20dealership%20to%20find%20your%20next%20new%20or%20used%20Audi%20vehicle!&pmd[keywords]=&plt=1510.3999996185303&iss=1&ss=%7B%22currency%22%3A%5B%7B%22rid%22%3A%224516412228640519%22%2C%22v%22%3A%5B%22USD%22%5D%7D%5D%2C%22entity_name%22%3A%5B%7B%22rid%22%3A%221601235011711998%22%2C%22v%22%3A%5B%22Audi%20Peabody%22%5D%7D%5D%2C%22page_description%22%3A%5B%7B%22rid%22%3A%221085146917745973%22%2C%22v%22%3A%5B%22Audi%20Peabody%22%5D%7D%5D%7D&imft=1&tz=120&it=1788209121006&coo=false&expv2[0]=pl0&expv2[1]=el3&expv2[2]=bc1&expv2[3]=ra2&expv2[4]=rp2&expv2[5]=im1&expv2[6]=hf1&expv2[7]=sd1&expv2[8]=sp1&expv2[9]=ek1&expv2[10]=pc1&expv2[11]=gs1&expv2[12]=zs1&expv2[13]=cp1&expv2[14]=es1&expv2[15]=ac1&expv2[16]=so3&expv2[17]=wc3&expv2[18]=la1&expv2[19]=sf1&expv2[20]=da1&expv2[21]=io1&expv2[22]=ae1&expv2[23]=sx1&expv2[24]=if1&expv2[25]=fd1&expv2[26]=bg3&expv2[27]=mg3&expv2[28]=kl3&expv2[29]=sg3&expv2[30]=mk3&expv2[31]=sn3&expv2[32]=ec3&expv2[33]=mp3&expv2[34]=ps3&expv2[35]=fx3&expv2[36]=vt3&rqm=GET
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
57.144.244.1 Frankfurt am Main, Germany, ASN32934 (FACEBOOK - Facebook, Inc., US),
Reverse DNS
edge-star-mini-shv-01-fra5.facebook.com
Software
proxygen-bolt /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

strict-transport-security
max-age=31536000; includeSubDomains
x-fb-connection-quality
EXCELLENT; q=0.9, rtt=23, rtx=0, c=25, mss=1232, tbw=6604, tp=26, tpl=0, uplat=0, ullat=0
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
access-control-allow-origin
alt-svc
h3=":443"; ma=86400
content-length
0
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
text/plain
server
proxygen-bolt
priority
u=1,i
GET
H2
204
b.rnc
data.privacy.ensighten.com/privacy/v1/b/
0
106 B
26ms
25ms
Image
text/plain
3.124.119.57
Amazon.com
General
Full URL
https://data.privacy.ensighten.com/privacy/v1/b/b.rnc?n=2&c=2328&i=7aegid&p=naroadd5&s=8447&d=8Ep7InZlcnNpb24iOiIxLjAuMCIsImdhdGV3YXkiOiIyLjMuNzk4IiwiY2xpZW50SWQiOjIzMjgsInB1Ymxpc2hQYXRoIjoibmFyb2FkZDUiLCJpbnN0YW5jZSsA8BQiN2FlZ2lkIiwicGFja2V0IjoyLCJtb2RlIjoiZW5mb3JjZVsA8jJvb2tpZXMiOnt9LCJlbnZpcm9ubWVudCI6IlBlYWJvZHkgLSAwMUEyNiIsInJlcXVlc3RzIjpbeyJkZXN0aW5hdL8A8B1odHRwczovL21pbmQtZmxheWVyLnBvZGl1bS5jb20vZ3JhcGhxbCIsInR5cIIA8At4aHIiLCJzdGFydCI6MTc4ODIwOTEyMjk0MIcAHWQUADBzb3WxANI6IlhIUl9NQU5BR0VSQQDAdHVzIjoiYWxsb3dl7gBgcmVhc29upADUXSwiZGF0YVBhdHRlchIAs2xpc3QiOltdLCJpZgC_MTAzOTIyNzQ4fSzWANt4Y29ubmVjdKgBpnN0eWxlcy5jc3OrAUJsaW5rawEMrAEfMqwBADUyLCKsAfIGSFRNTExJTktfU0VUQVRUUklCVVRFSwAPtgEtrzc5NjI2NzcyODK2AQfxAWFwcC5sYXVuY2hkYXJrbHmKAvYTc2RrL2dvYWxzLzY2ZmQ5MDM4MWRlZGFhMDdlZjI1OWRjOfoAD6UCBS42OPkAABQABfkAD6UCBFtibG9ja6UCYSJXaGl0ZZYCD7ACCQonAAO7Aq85Mzc4Mzg3NjQ2BQEgX2V2YWx4BQEG8B8vY29udGV4dHMvZXlKcmFXNWtJam9pYjNKbllXNXBlbUYwYVc5dUlpd2lhMlY1HADwIU1XTXhNVGhsTkdFdE5XUTNPUzAxT1RsbUxUZzFNREV0WVdJelpEYzVNbU5tWm1JNDwA8AFkMlZpWTJoaGRGUnZhMlZ1SADwI1lqaGlaV1EzWldNdFlqbGlPQzAwTkdaakxXRm1NekF0WmpjMk5UUTJPV00xTm1Nd0luNwUPVwQMLjcxsgEAFAAPsgFffzk4MDczNjNtBAgPlwMuHDPsAEczMDIzlwMxbXV0twWYT2JzZXJ2ZXJBkwM_bG9hRgUhBZADLzN9RgUGwXd3dy5mYWNlYm9va4wD8Rd0cj9pZD0xMjk0OTA5NTU4OTkwNDE3JmFtcDtldj1QYWdlVmlldxAApm5vc2NyaXB0PTGfAzJpbWe6AAmYBCAzMdkBI2Vu3gUBWAYCFAAF7QFQaW5uZXKdBAI_AA-MBC2fOTA3NTg1ODg5hwMI8BRjbnYuZXZlbnQucHJvZC5iaWRyLmlvL2xvZy9jbnY_dGFnXwsBMTg4Ne8A8QJidXp6X2tleT1jb25zdGVsbLEBARsAYXZhbHVlPQsAMHNlZ6wHASkAAREAcGFjY291bnRLABE0EQDUb3JkZXI9W09SREVSXRIA7z1bQ0FDSEVCVVNURVJdUAEQDlECKDE3UQIPUAE8rzY0NjAwODc5MDFMAgfxBHRhZ3Muc3J2LnN0YWNrYWRhcHRTAgFkATdzLmrABgI5AgLrAQwqAh00KwM3MTc0KwMCPADhX0RPTUF0dHJNb2RpZmnBBT9zdGE3Ai2vODk4MzI4MDE1OecABw83AhgPMwIEAy8CCisCCCcCCiMCP29yZB8CMDczODFFAbBpbnNlcnRCZWZvcnMKBTsBD2sEJJ85MzMwNzYzODUfAggPOAGSDn0CCjgBDKgFIkNMxQICeQIPPgEtDzkJCfEAbmFseXRpY3MuZ29vZ2xlWgP3OmcvY29sbGVjdD92PTImdGlkPUctVDdWVlo2RFMwUyZndG09NDVqZTY4cjB2OTIzMzkyMzU5NXo4OTIyNjYyODUyOXphMjBnemIRABZkDABEJl9wPQgM8AUxOTM5MiZfZ2F6PTEmZ2NkPTEzbAIA8AgybDFsMSZucGE9MSZkbWE9MCZfZXU9QQEAQEdBJmNBBaQ0NDY0NTYzMDcuTQDxSjIzJmZybT0wJnBzY2RsPW5vYXBpJnJjYj0wJnNyPTE2MDB4MTIwMCZ1YWE9eDg2JnVhYj02NCZ1YWZ2bD1DaHJvbWl1bSUzQjE1Mi4wLjc5NzcuNjQlN0NHGwFRJTI1MjAmAB9lJAAA8AVOb3QlMjUzRkFfQnJhbmQlM0IyNOgNEC5vAGBtPSZ1YW2IAOB1YXA9TGludXgmdWFwdhcA8Al3PTAmdWw9ZnItZnImZ2FmPTImX3M9MSYoBuRleHA9MTE1OTM4NDY2fgoAtDl-MTE4ODk3OTIwCgAQMwoA8AQ5MjU5NjA2fjEyMDM4NTQyMiZzKAEEcg3xAjMmc2N0PTEmc2VnPTAmZGw9yQ2QJTNBJTJGJTJGswdSYXVkaXAMDgAJAvMEJTJGZW4lMkYmZHQ9QXVkaSUyMCoO0yUyMC0lMjBOZXclMjAbAPYQJTI2JTIwVXNlZCUyMENhcnMlMjBEZWFsZXIlMjBpbj0AoCZlbj1wYWdlX3bzB6BfZnY9MSZfbnNpBwARc_sAYGZkPTQ4MecOA-0JUmZldGNoEwMK2AU9NDI12AUBFAAFAghfRkVUQ0hIDjufNjEyNjEwMjc1AgkIAPsE_wVzLmcuZG91YmxlY2xpY2submV0L1wDDA_aAgcPdgMuAgkDNWFpcFMDD3ADBAJEAw-AAjAGcAivc2VuZEJlYWNvbsUBAx82xQEAFzZYBq9TRU5EQkVBQ09OygE9fzM2MDUzNDZhBggPgAgFL3NhPQ8SPjM1M1UJARQABaMCAHcPD3kIQ585NjUyMzEyMjGqAggP4AAIMGpwZXgLD4UDDS41M-AGARQABeIAD4UDQK85OTk4NTA0OTc3VAkHD9sABQ87Ci4K3gAPvgdCDzQKER9hvgcVqzg3UlAxU05WSDG-B5AxMTU1MDIwNDe-B5Q1NTU5NzE0NXq-BwURADRkOTIMAA--B18vMTe_B6tWNjE2OTi_BwYKABQ4vwcPyQcHXzIxMzEx0wekBcwHNzUwNLkRD8wHBi02NRIWETMUAA9HBEkwODE3KwkvOTAiBQgPzAcZB2oDD8wHFQ-EAyAAzAcAPxEPzQcgD44COQ_hBxUtNjWVExEzFAAF2gEP4QdFnzg4OTk4MDI3MXoPCA8mBgUP4QcpNzY1OL8IoGFwcGVuZENoaWxxEwBPAgHKGA_YDSUP1QcrD_IXEREz4QYLWhM3NjU51AAP9QZCBbAIHzTVBwfwCmFzc2V0cy5teW1hcmtldGluZ3JlcG9ydHOzDLIvanMvZG5pLmpzPx0TdzEwMjk5NTDrFwLpEQ-ICgEuNzeBBAEUAAWnAg__EgIP7Bc9nzg4NjI5NDQyNmUUCAMFAXJwdXJlY2Fy-wDhb24tc2l0ZS1pbnRlZ3JHFLAvb2ZmZXJzL2luav8ZZ2pzP3YxLlgVDwwBPg-dGyevOTMyNzE1NTQwNfsBB09vc2kt-gABwHBjZGktZGVwbG95L3UVgXVjdGlvbi9kfg7wFHMvODkxYjUyNmNmNjZmNDk3NjlkYjAzMGY2Y2IwNWExMjQvQAAPSRQUEDc1FAsZAwEUAAUkAgJUAQ_QC0V_NjcxOTU3Ms8ECADJDwfNETVjY23PEQA3BhM1JBHwB2FwdmM9MSZhZT1nJmF1aWQ9MjE1NTHfFgZQER80-g9KD4MQGnZzY3JzcmM93QCgdGFnbWFuYWdlcvgDMCZybjQQeDAzMTkwNDbCAGNuYXZ0PW5LEnBlcC5hZHNfLB5RX3JlZGEoAiM9MBULFEjTEoAwNzE5ODYzMwkLVDB6ZDkyEQA-eGVhphKRZG1hX2Nwcz1hqhIJuhEBbQcVNboRBvsJD8QRFzV0ZnQuE_YFMjM3NzUmdGZkPTUxNjUmZm10PTiEBw9ZCQYuNzdgDwEUAAW0Ag-gDUDQNjU2NjYwNzM4NH1dfQ
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
3.124.119.57 Frankfurt am Main, Germany, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
ec2-3-124-119-57.eu-central-1.compute.amazonaws.com
Software
nginx /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

expires
Mon, 31 Aug 2026 20:45:23 GMT
cache-control
no-cache, no-store
date
Mon, 31 Aug 2026 20:45:24 GMT
server
nginx
GET
H2
204
b.rnc
data.privacy.ensighten.com/privacy/v1/b/
0
106 B
28ms
27ms
Image
text/plain
3.124.119.57
Amazon.com
General
Full URL
https://data.privacy.ensighten.com/privacy/v1/b/b.rnc?n=3&c=2328&i=7aegid&p=naroadd5&s=6805&d=8Ep7InZlcnNpb24iOiIxLjAuMCIsImdhdGV3YXkiOiIyLjMuNzk4IiwiY2xpZW50SWQiOjIzMjgsInB1Ymxpc2hQYXRoIjoibmFyb2FkZDUiLCJpbnN0YW5jZSsA8BQiN2FlZ2lkIiwicGFja2V0IjoyLCJtb2RlIjoiZW5mb3JjZVsA8jJvb2tpZXMiOnt9LCJlbnZpcm9ubWVudCI6IlBlYWJvZHkgLSAwMUEyNiIsInJlcXVlc3RzIjpbeyJkZXN0aW5hdL8A8GRodHRwczovL2FkLmRvdWJsZWNsaWNrLm5ldC9jY20vcy9jb2xsZWN0P2F1aWQ9MjE1NTE3NTg1LjE3ODgyMDkxMjQmZ3RtPTQ1SGU2OHIwdjkyMDcxOTg2MzN6YTIwMHpkOTIwNzE5ODYzM3hlYSZmbXQ9GgEwdHlw0AD1AGZldGNoIiwic3RhcnQiOlUAQDM3NzbXAB1kFAAwc291AQHyADoiRkVUQ0hfTUFOQUdFUkMAwHR1cyI6ImFsbG93ZUABYHJlYXNvbvYA1F0sImRhdGFQYXR0ZXISALFsaXN0IjpbXSwiaWgA3zkwMjY1Mzk1NDY3fSwoAQXxB21ldGEtY2FwaS5leHQuY29uc3RlbGxOAf9EZW52LmNvbS9ldmVudHMvYTk1NjEwYTkwNmZlMjM4OTBmNDEyNmNkNWJiZDRkMjVjYmE5ZjUwZTBkNjViYmUwMWNhN2RlODc1YjQyMWQ1OCIsInQmAQw9ODM4JgEBFAAPJgFIvzg4MDI3NTA4NzIwJgEHwXd3dy5mYWNlYm9vaxQB8Rh0ci8_aWQ9MTI5NDkwOTU1ODk5MDQxNyZldj1QYWdlVmlldyZkbD2OApAlM0ElMkYlMkZGAFJhdWRpcNECAEkA9golMkZlbiUyRiZybD0maWY9ZmFsc2UmdHM9OwJjODM3Jml3GgDwG3N3PTE2MDAmc2g9MTIwMCZ2PTIuOS4zOTAmcj1zdGFibGUmZWM9MCZvPZ0B9gUmYWVtcz0wJTNCMCZmYnA9ZmIuMeoC8HYxNTE4LjQ2ODMwNDk4Mjg1NTQ0MjY5JmVpZD1vYjNfcGx1Z2luLXNldF8zZjY4NmIyNDIxMGFkYzc2NDdmNTQ4YzFkZDQyYjAxZjgxMWRjOGIyZTI1YjYzNzBlMGFiYjQxOWIxZDcyODkwJmxlcj1lbXB0eSZjZGw9QVBJX3VuYXZhaWxhsgDzA3BtZFt0aXRsZV09QXVkaSUyMPMD0yUyMC0lMjBOZXclMjAbAPYQJTI2JTIwVXNlZCUyMENhcnMlMjBEZWFsZXIlMjBpbj0AECZXAEBsb2NhWAAhZW4PAPIRZGVzY3JpcHRpb25dPUV4cGxvcmUlMjBsdXh1cnklMjBdAHBwZXJmb3JtwQRWJTIwYXR9AAOYABAudABRaXNjb3Z2AIZzdHVubmluZygAEmOYAAJPAEBTVVZzMgBAVmlzaUwAIG91qwARZLQA8ABzaGlwJTIwdG8lMjBmaW7UABJ5IAAwbmV4LQARbvwAEG8yABJ19AADCAGBdmVoaWNsZSHYAPAHa2V5d29yZHNdPSZwbHQ9MTUxMC4zOQEA8BM2MTg1MzAzJmlzcz0xJnNzPSU3QiUyMmN1cnJlbmN5JTIynwIiNUIXADNyaWQSAPADMjI0NTE2NDEyMjI4NjQwNTE5GQBgMkMlMjJ2CgBAM0ElNUkAMFVTRA8AkTVEJTdEJTVEJSIAsGVudGl0eV9uYW1lHQACLAABeAAIYQDwATE2MDEyMzUwMTE3MTE5OTgrAAE_AAlhAAPvAAN6AQAkAApsAFdwYWdlX9gBACIAD3EABfAAMDg1MTQ2OTE3NzQ1OTczKwAPcQAawDdEJmltZnQ9MSZ0eoADNiZpdKkDgzEwMDYmY29vqgPzAmNmPTEmZXhwdjJbMF09cGwwDQBjMV09ZWwzDQBUMl09YmMnAGMzXT1yYTIaAFQ0XT1ycA0AVDVdPWltJwBUNl09aGYNAFQ3XT1zZA0AVDhdPXNwDQBUOV09ZWsNABAxgwAFaQBlMTFdPWdzHABGMl09eg4ARTNdPWNFAFYxNF09ZRwARjVdPWFGAFQ2XT1zb8oAVjE3XT13HABVOF09bGFiAEU5XT1zswBVMjBdPWQcAGQyMV09aW8qAGUyMl09YWUOAFUzXT1zeA4ARjRdPWlGAEU1XT1m-gBlMjZdPWJnKgBGN109bQ4AVThdPWtsHAAAjAAFHABVMzBdPW0mAWQzMV09c24qAFUzMl09ZdIAVTMzXT1tGAFVMzRdPXAYARAzjAAFqAD2ADM2XT12dDEmcnFtPUdFVPcGMmltZ9gHChsIPzgzOfUGADU5LCL1BvECaW1nX0RPTUF0dHJNb2RpZmkOCD9zdGEhCCwAxQh_NDI4NDgwNPsGB3Zjb25uZWN0_wYASwlgc2lnbmFsTQlcbmZpZy8HBx8_lwYAf2RvbWFpbj0EBwDwTiZobWU9YTc2N2FlNGM2YTkyYTQwZWU0ZDdlMzU4YTkzN2FkODQ1YzhiZGI5OGEzYmJlMzQxMjA2OWRkZWQzYTdiZTU3ZCZleF9tPTExNSUyQzIyMSUyQzE2NiUyQy4GcUM4MCUyQzgVAGA1OCUyQzcaABA3KwARMRUAARAAIDEwJgAABAYwQzE1CwAgMTMsABA0JwAgODNBAAAPACAxNDwAIjE3OAAAEgASMwsAQSUyQzM2AAEUABAyDwAANQAgMzQKAAA0ABA1CgAwMTU5SgAAVAAgMTIgABAyKgAQMhsAAXQAAV4AEDRDAGA0NyUyQzkjACAxMCQAIDEwRQAhMTJuABA1HQAgMTZwABE1HQACRwAAOAARMlwAAYsAEDcmABE0IAASNgYAAT0AETZVAAOPAAAYABAylAAQNBwAETY9AAIEAQAgBSFDN1MAABsAETFZABA5CwAQN68AAb4AEDkwABI5mQAAbQAQORoAETHAABExwQAgMTUxACAxMB0AIDE3bQARMXgBETS7AAA-ABIx_QAAlAAAbAAAQQAAFwAAMQAAWAAAGAAhMTBFABIxPwAArQAgMTgsACAyMyoAEDgXABEydAARMnQAETJFARAxSgAQMkcAEDMyABI2QwAAFQAQNhUAEDGBAALGARAwTAAgMTAmABExFwAgMTF6ABExEgEQMy0AAWgAITE0jAAQNEMAETEWAhExxgARMWAAETFWABE4HQAQN1wAITE2VwAQNlcAEDVQABA2BQARMRACAE0HIUMxRwEBIAEgMjlmABAyAwcwQzI5MgARMlUBETPzABEzfwAgMjJQACAyMSoAAVsAIjIxEQAAVwARM6sCETPJAQHiAhEyCwARMSMAETEDAhE5lQAQMy0BATgCEjG4AgHgACAxM0UAEDa9AAGkAQPBAAAQABA4GgAQOHUAETFLAwEFAQFuAAHKAgJYAgNGAwEmAEElMkMxsQACRQERMzUBAHYAAAQAAnsCETAUAAC8AQFkAgEjARExsQAB_AABBwESMa8DAd0BIDEwigAgMTAyAAAdASExMUEAAdYDAgoDETUbAACAABA4IQAQNwUAETExARExMQERNBEAAYcBAAcBEDmMABMxFQABTAAB-QIC2wECnQEBFgAB9wMRMuwBETL5ABEy-gARMvgBETIgAhEyXQERMgQCETJvAhEyRwARMlkBETJWAhEy8QARMgUDETJuAhEyzQMRMtgCETPDABIyagMB8AAgMjjPABEyewERMnwBEjKKAAL2AgEaAREytAQRMtYBETKWAxEyEAERMgEBETI5BBEyjwIRMg4BETL0ABEyoQMRMhkEETLnAxEyjwMRMmkCETJoAREyaAERMh8CETJ7BBIyGgUBagQRMmoEETFIABEx_wMRMYQAETGxAhExeAARMZAAETFyABExkAARMcYAEjHaAQHlAREx8wIRM1oAETOZAREz2wQRM2AAETOFAREzogARM8UCETKaAxEy6QERMnYCETJNAhEyPAASMvUCAeUDETKZAhEy5QISMlwBAewEETJtAhEyqAMRMuICETKTAxEyiAMRMgwEETIIAhEykgIRMgsDEjJsAwEcAxEzVAQ2MzMy1AcCTwwP1wcBPzE3MtcHDaBuc2VydEJlZm9yAhEF0Ac_bG9h7g8gvzg2OTUyNTAwNzgzzQf_________SB80zQcMMW11dDUXok9ic2VydmVyQ0wVCAKjDw_TBy0fNdMHB2BzLnlpbWdMFq8vd2kveXRjLmpzoAgRLzg5dxAAABQABXcQAtwID3oQCVFibG9ja40QBpsYYSJXaGl0ZYwYD6YYCQonAAKxGOA4ODk2NDgzMDY1NX1dfQ
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
3.124.119.57 Frankfurt am Main, Germany, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
ec2-3-124-119-57.eu-central-1.compute.amazonaws.com
Software
nginx /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

expires
Mon, 31 Aug 2026 20:45:23 GMT
cache-control
no-cache, no-store
date
Mon, 31 Aug 2026 20:45:24 GMT
server
nginx
GET
H2
204
b.rnc
data.privacy.ensighten.com/privacy/v1/b/
0
106 B
28ms
28ms
Image
text/plain
3.124.119.57
Amazon.com
General
Full URL
https://data.privacy.ensighten.com/privacy/v1/b/b.rnc?n=4&c=2328&i=7aegid&p=naroadd5&s=10366&d=8Ep7InZlcnNpb24iOiIxLjAuMCIsImdhdGV3YXkiOiIyLjMuNzk4IiwiY2xpZW50SWQiOjIzMjgsInB1Ymxpc2hQYXRoIjoibmFyb2FkZDUiLCJpbnN0YW5jZSsA8BQiN2FlZ2lkIiwicGFja2V0IjoyLCJtb2RlIjoiZW5mb3JjZVsA8jJvb2tpZXMiOnt9LCJlbnZpcm9ubWVudCI6IlBlYWJvZHkgLSAwMUEyNiIsInJlcXVlc3RzIjpbeyJkZXN0aW5hdL8A8CVodHRwczovL3d3dy5nb29nbGUuY29tL2NjbS9jb2xsZWN0P3JjYj0xNyZmcm09MCZhcHZjBwDzFHVpZD0yMTU1MTc1ODUuMTc4ODIwOTEyNCZkdD1BdWRpJTIwiADTJTIwLSUyME5ldyUyMBsA9hAlMjYlMjBVc2VkJTIwQ2FycyUyMERlYWxlciUyMGluPQDxESZ0aWQ9REMtNjI1NTE0MSZlbj1wYWdlX3ZpZXcmZGw9vwCQJTNBJTJGJTJGxQBSYXVkaXACAQDKAPABJTJGZW4lMkYmc2Nyc3JjPSMAAugAoHRhZ21hbmFnZXIoAOgmcm5kPTQ4MDMxOTA0NtEA9hxuYXZ0PW4mbnBhPTEmZ3RtPTQ1ZmU2OHIwdjkxODk5ODI5OTd6YTIwMHpkEQCweGVjJmdjZD0xM2wCAPAAMmwxbDEmZG1hX2Nwcz1hCgD0Bj0xJnRhZ19leHA9MTE1OTM4NDY2fgoAtDl-MTE4ODk3OTIwCgAQMwoA9Qc5MjU5NjA2fjEyMDM4NTQyMyZ0ZnQ9fgHQMzkwMSZ0ZmQ9NTI5MTsBGHM8AUBmbXQ9lgIwdHlwTAL5AGZldGNoIiwic3RhcnQiOkUAAFMCHWQUADBzb3V9AvIAOiJGRVRDSF9NQU5BR0VSQwDAdHVzIjoiYWxsb3dlvAJgcmVhc29ucgLUXSwiZGF0YVBhdHRlchIAs2xpc3QiOltdLCJpaAC_NTYwMjQwOTUxfSykAgmAZmFjZWJvb2u0Af8SL3RyLz9pZD0xMjk0OTA5NTU4OTkwNDE3JmV2PVBhZ2VWJQIe9wBybD0maWY9ZmFsc2UmdHNaAWM4MzcmaXcaAPAVc3c9MTYwMCZzaD0xMjAwJnY9Mi45LjM5MCZyPXN0YWJsZSZlJgP2C289NDEyNiZhZW1zPTAlM0IwJmZicD1mYi4xYQLwdjE1MTguNDY4MzA0OTgyODU1NDQyNjkmZWlkPW9iM19wbHVnaW4tc2V0XzNmNjg2YjI0MjEwYWRjNzY0N2Y1NDhjMWRkNDJiMDFmODExZGM4YjJlMjViNjM3MGUwYWJiNDE5YjFkNzI4OTAmbGVyPWVtcHR5JmNkbD1BUElfdW5hdmFpbGGyAK9wbWRbdGl0bGVdwQM6AFcAQGxvY2FYADBlbiYPAPIRZGVzY3JpcHRpb25dPUV4cGxvcmUlMjBsdXh1cnklMjAeBHBwZXJmb3JtFwVWJTIwYXQ-BANZBBAuNQRRaXNjb3Y3BIZzdHVubmluZygAEmNZBAJPAEBTVVZzMgBAVmlzaUwAIG91bAQRZHUE8ABzaGlwJTIwdG8lMjBmaW6VBBJ5IAAwbmV4LQARbr0EEG8yABJ1tQQDyQSBdmVoaWNsZSHYAPAHa2V5d29yZHNdPSZwbHQ9MTUxMC4zOQEA8BM2MTg1MzAzJmlzcz0xJnNzPSU3QiUyMmN1cnJlbmN5JTIyxAQiNUIXADNyaWQSAPADMjI0NTE2NDEyMjI4NjQwNTE5GQBgMkMlMjJ2CgBAM0ElNUkAMFVTRA8AkTVEJTdEJTVEJSIAsGVudGl0eV9uYW1lHQACLAABeAAIYQDwATE2MDEyMzUwMTE3MTE5OTgrAAE_AAlhAAPvAAN6AQAkAApsAAGVBQfYAQAiAA9xAAXwADA4NTE0NjkxNzc0NTk3MysAD3EAGnA3RCZpbWZ0QQUQeoADJyZpAwWDMTAwNiZjb2-qA_MCY2Y9MSZleHB2MlswXT1wbDANAGMxXT1lbDMNAFQyXT1iYycAYzNdPXJhMhoAVDRdPXJwDQBUNV09aW0nAFQ2XT1oZg0AVDddPXNkDQBUOF09c3ANAFQ5XT1law0AEDGDAAVpAGUxMV09Z3McAEYyXT16DgBFM109Y0UAVjE0XT1lHABGNV09YUYAVDZdPXNvygBWMTddPXccAFU4XT1sYWIARTldPXOzAFUyMF09ZBwAZDIxXT1pbyoAZTIyXT1hZQ4AVTNdPXN4DgBGNF09aUYARTVdPWb6AGUyNl09YmcqAEY3XT1tDgBVOF09a2wcAACMAAUcAFUzMF09bSYBZDMxXT1zbioAVTMyXT1l0gBVMzNdPW0YAVUzNF09cBgBEDOMAAWoAPMDMzZdPXZ0MSZycW09R0VUIiwi9wYyaW1nsgYK9QY_ODM59QYANTUsIvUGMW11dDUJkk9ic2VydmVyQUcAAvkGUWVycm9yagkP9wYbrzYzMzQyODQ4MDT3BgfxBHRhZ3Muc3J2LnN0YWNrYWRhcHT-BoBzYXFfcHhsP4sJ_x1FQ2NLLVJLLTExRjFza1ZtcWZXalZnJmlzX2pzPXRydWUmbGFuZGluZ191cjYJGQ_NCT3_I3A9NUhOWTc4QTNQUEI3YXltc2xBV05iaXNvVDlval9iQkFtQVV3OWxGTmh3ayZob3N04wkPkCZzYV9jb252X2cI-kJfY3NzX3ZhbHVlPSUyN0NpUXdNV0V3TlRrNU1TMWtNRGc1TFRkaU1qUXRZV0UyTnkxbU0ySTFZMlJsT0RZNU9EUVFCQm9FUlUxRlFTQkQlMjdeACFpbX4KAWAA8QVmZmQ4ZmZlMDAwMTA0YTQ2NDk0Ng0AIDEwhgQwMDAwDwDxDTAwZmZkYjAwNDMwMDA4MDYwNjA3MDYwNTA4MDcCAPEYOTA5MDgwYTBjMTQwZDBjMGIwYjBjMTkxMjEzMGYxNDFkMWExZjFlCADwBWMxYzIwMjQyZTI3MjAyMjJjMjMxFADQODM3MjkyYzMwMzEzNAIA9QcxZjI3MzkzZDM4MzIzYzJlMzMzNDMyigAgMTB2ABE5bgD_BGMxODBkMGQxODMyMjExYzIxMzICAE8wZmZjKwEwMTA4BwABBACgMzAxMjIwMDAyMUABEDMGAJBmZmM0MDAxZjABAEAxMDUwGgAEBAAAFAAIBACRMTAyMDMwNDA1YgFyODA5MGEwYkIAMGI1MSoA8AYyMDEwMzAzMDIwNDAzMDUwNTA0MDQZAFIwMTdkMEAA8DIwMDQxMTA1MTIyMTMxNDEwNjEzNTE2MTA3MjI3MTE0MzI4MTkxYTEwODIzNDJiMWMxMTU1MmQxZjAyNDMzNjI3MggNcTBhMTYxNzErADIyNTIXAPAbOTJhMzQzNTM2MzczODM5M2E0MzQ0NDU0NjQ3NDg0OTRhNTM1NDU1NTY1Uw3ypjk1YTYzNjQ2NTY2Njc2ODY5NmE3Mzc0NzU3Njc3Nzg3OTdhODM4NDg1ODY4Nzg4ODk4YTkyOTM5NDk1OTY5Nzk4OTk5YWEyYTNhNGE1YTZhN2E4YTlhYWIyYjNiNGI1YjZiN2I4YjliYWMyYzNjNGM1YzZjN2M4YzljYWQyZDNkNGQ1ZDZkN2Q4ZDlkYWUxZTJlM2U0ZTVlNmU3ZThlOWVhZjFmMmYzZjRmNWY2ZjdmOGY5ZmFuASAxZgADKTAzrgECtgEBbQEDBQACcAEPsAEFALEBALABAKwBAK4BNTQwN7ABUTEwMjc3NAIgMjAoAjA0MDWuAVAwNjEyNHUJEDd9ATAxMzJ1D3AxMDgxNDQytAEArgHAMDkyMzMzNTJmMDE1lwEgZDGsAZAyNDM0ZTEyNWYFCQK2AQAdACA4MrQBD7IBOR8ytAFYHTKyAR4ysAFhZGEwMDBjrAECegMAUAHwCzAzZjAwZjdmYTI4YTI4MDNmZmZkOTQzNjk1tAnwCWQ1NzQ1Nzc0ZTU0NmIzNTRkNTMzMTZiNBgAUGU2YjRj0wLwBzZiNWE1NDRkNzQ0ZjU3NDk3NzU5NzmgBDA0ZjQMAME3NGQ2ZDU5MzI1YTahAgEYAADlD_ALMjQyNmY0NTUyNTUzMTQ2NTE1MzQxNzUmbF_ADwIHAFJfZD0mdRAAAQcAABAAQ3Nob3D2Cf8Fc2EtdXNlci1pZC12ND1zJTI1M0ELBi34Ii5xN2RiUm45eTgzSHk4UXp1Y09OVkQ1dWVvUyUyNTJGcEp6QU1lSXFCRjRTS3RtMCaFABMzhQDgLm82Vzd3a0pzSFNUVTQ4AHBCTGxEcnVaCwD5CEZ3TmpWY1VaWk12YWtRcFNhdERvQWdvSQATMkkA8ABNV1FrVndCRlZ4ZDhHWFU-DvclSnZNRWdmcU0uaW1SdHNaeTNPT2FOQk5lS1JTMmFTQjd5WlhWR1Jrd1BLd2R5WTJCTER5QVwAA1kA9UQwLTMxNjQyNDU3LTAwNDUtNTcxNy03YzE5LTc1M2NkZjRlMDliYy41dkpKVWdmcmRLallZaWtQWGlBVjJwdWRQS0J5N0gwTTJOTGVuSmtzVzJRInsJIHhoIwkPcBAAHzd7CQAXN3sJP1hIUm4QOwByB28zODQ5MTB3Cf___________4cGoRsB5RINiRwfOIkcaHBBVy0xNjg0iRc_MTg4jRx0E2KNHPAGMjE1MzUwNzY4ejg5MjA3MTk4NjMzmRw3Z3piEQAWZAwAD6UcBS89MJscMBwymxwiNTmbHDIzNDmbHAtOAQ-fHBYuNjAvDAAUAAWqFQ-fHEGPMzUzOTM4MjkxDAjwCGpzLmFkc3J2ci5vcmcvdXBfbG9hZGVy7RtWLjAuanOEFgL_GgJAFgqHFj45OTjdAAAUAAXdAAI8AOFfRE9NQXR0ck1vZGlmaXIdMnN0YYwWD4UdJyA2MikTTzM0MTkXDQfwDWFkLmRvdWJsZWNsaWNrLm5ldC9hY3Rpdml0eTuhDwOqHxI7NiAROzcffzthdWlkZGMxIALxIzt1YWE9eDg2O3VhYj02NDt1YWZ2bD1DaHJvbWl1bSUzQjE1Mi4wLjc5NzcuNjQlN0NHpiAAMQ8RMCYAH2UkAAAwTm909Q_QRkFfQnJhbmQlM0IyNKghgS4wO3VhbWI9BwCwPTt1YXA9TGludXgKABB2EABgdz0wO3BzHx1hbm9hcGk79SCfO190dT1BQ0E7_h8YHDv-HxU7_h8ACgBgPTE7ZGNf8wIvNjsHIDCAO2VwdmVyPTJVAADxACZvbbse_xs0X1cxVkROeE9fNnJNNWc1TDN1MDlBbzZVSzNsVmJRTXUxakE7fm9yZWZrFw8ETiEWP8wCD0cgBT00MDBSGQIUAAXLAg-oA0GPMjM4OTAyMjSoAwgPYgYND-si_5MwNDAxYgZAZD01NPQiL2lk6yIhAEUADG8FAhQAD6QCSVA2MTk2MFgTD2YFCYBwaXgucHVyZcQgAQkJ4W9uLXNpdGUtaW50ZWdyihyBL2FwaS92MS-QHPVCLzg5MWI1MjZjZjY2ZjQ5NzY5ZGIwMzBmNmNiMDVhMTI0LzMwMzgwODMxMjA0NTIzYTc4ODY3NTE1NWU5NGRkNTkxZTY2ZDQ4M2Q4YzMwODcitxMP4gMHLzE0PgEAFzS5Ew_iAz-_OTAyNTA1ODA5NTakBghfc3NldHNAAQ_2Bm9mZmVycy9pbmplY3QuanM_djEuMdsEAmsHD6cHAT83NzH6AAAILh6gYXBwZW5kQ2hpbA4lBZwHABMIDyceINA5MzI3MTU1NDA2fV19
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
3.124.119.57 Frankfurt am Main, Germany, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
ec2-3-124-119-57.eu-central-1.compute.amazonaws.com
Software
nginx /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

expires
Mon, 31 Aug 2026 20:45:23 GMT
cache-control
no-cache, no-store
date
Mon, 31 Aug 2026 20:45:24 GMT
server
nginx
POST
H3
200
collect
www.google.com/ccm/
0
0
29ms
29ms
Fetch
text/plain
142.251.150.119
Google LLC
General
Full URL
https://www.google.com/ccm/collect?rcb=3&frm=0&apvc=0&auid=215517585.1788209124&dt=Audi%20Peabody%20-%20New%20Audi%20%26%20Used%20Cars%20Dealer%20in%20Peabody&tid=AW-10821083357&en=page_view&dl=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&scrsrc=www.googletagmanager.com&rnd=480319046.1788209124&navt=n&npa=1&gtm=45be68s1h2v898353177z876687108za20gzb76687108zd76687108xec&gcd=13l3l3l2l1l1&dma=0&tag_exp=115616985~115938466~115938469~118897920~118897930~119259606~120385423&tft=1788209124438&tfd=5828&tids=AW-10821083357&fmt=8
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.150.119 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
Software
/
Resource Hash

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

POST
H3
200
collect
www.google.com/ccm/
0
0
35ms
34ms
Fetch
text/plain
142.251.150.119
Google LLC
General
Full URL
https://www.google.com/ccm/collect?rcb=0&frm=0&apvc=0&auid=215517585.1788209124&dt=Audi%20Peabody%20-%20New%20Audi%20%26%20Used%20Cars%20Dealer%20in%20Peabody&tid=AW-17270070813&en=page_view&dl=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&scrsrc=www.googletagmanager.com&rnd=480319046.1788209124&navt=n&npa=1&gtm=45be68s1h2z876687108za20gzb76687108zd76687108xec&gcd=13l3l3l2l1l1&dma=0&tag_exp=115938466~115938469~118897920~118897930~119259606~120385423~120474862&tft=1788209124481&tfd=5871&tids=AW-17270070813&fmt=8
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.150.119 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
Software
/
Resource Hash

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

POST
H2
204
collect
www.google-analytics.com/g/
0
0
174ms
60ms
Fetch
text/plain
2a00:1450:4001:c25::8b
Google LLC
General
Full URL
https://www.google-analytics.com/g/collect?v=2&tid=G-SB4SCXY874&gtm=45je68s1h2v895912164z876687108za20gzb76687108zd76687108&_p=1788209119392&gcd=13l3l3l2l1l1&npa=1&dma=0&cid=1446456307.1788209123&frm=0&ngs=1&pscdl=noapi&rcb=12&sr=1600x1200&uaa=x86&uab=64&uafvl=Chromium%3B152.0.7977.64%7CGoogle%2520Chrome%3B152.0.7977.64%7CNot%253FA_Brand%3B24.0.0.0&uam=&uamb=0&uap=Linux&uapv=&uaw=0&ul=fr-fr&_s=1&tag_exp=115616985~115938466~115938469~118897920~118897930~119259606~119793974~120385423&sid=1788209124&sct=1&seg=0&dl=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&dt=Audi%20Peabody%20-%20New%20Audi%20%26%20Used%20Cars%20Dealer%20in%20Peabody&en=page_view&_fv=1&_ss=1&tfd=5912
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2a00:1450:4001:c25::8b Frankfurt am Main, Germany, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
Software
Golfe2 /
Resource Hash

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
no-cache, no-store, must-revalidate
pragma
no-cache
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
content-security-policy-report-only
script-src 'none'; form-action 'none'; frame-src 'none'; report-uri https://csp.withgoogle.com/csp/scaffolding/ascnsrsggc:139:0
report-to
{"group":"ascnsrsggc:139:0","max_age":2592000,"endpoints":[{"url":"https://csp.withgoogle.com/csp/report-to/scaffolding/ascnsrsggc:139:0"}],}
expires
Fri, 01 Jan 1990 00:00:00 GMT
access-control-allow-origin
https://www.audipeabody.com
cross-origin-opener-policy-report-only
same-origin; report-to=ascnsrsggc:139:0
content-length
0
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
text/plain
server
Golfe2
GET
H3
200
destination Show response
www.googletagmanager.com/gtag/
524 KB
174 KB
86ms
86ms
Script
application/javascript
142.251.20.97
Google LLC
General
Full URL
https://www.googletagmanager.com/gtag/destination?id=G-XZS4SP1CKP&cx=c&gtm=4e68s1h2
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.20.97 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
bx-in-f97.1e100.net
Software
Google Tag Manager /
Resource Hash
9aba2a1602796230f8cb8f8252e831a1e702aa71e5beab40cb584ffe140e4413
Security Headers
Name Value
Strict-Transport-Security max-age=31536000; includeSubDomains
X-Xss-Protection 0

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
zstd
report-to
{"group":"ascgsrsghrgc:71:0","max_age":2592000,"endpoints":[{"url":"https://csp.withgoogle.com/csp/report-to/scaffolding/ascgsrsghrgc:71:0"}],}
expires
Mon, 31 Aug 2026 20:45:24 GMT
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
application/javascript; charset=UTF-8
vary
Accept-Encoding
access-control-allow-headers
Cache-Control
strict-transport-security
max-age=31536000; includeSubDomains
cache-control
private, max-age=900
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
content-security-policy-report-only
script-src 'none'; form-action 'none'; frame-src 'none'; report-uri https://csp.withgoogle.com/csp/scaffolding/ascgsrsghrgc:71:0
access-control-allow-origin
*
cross-origin-opener-policy-report-only
same-origin; report-to=ascgsrsghrgc:71:0
content-length
177819
x-xss-protection
0
server
Google Tag Manager
POST
H3
204
collect
analytics.google.com/g/
0
0
28ms
28ms
Fetch
text/plain
216.239.34.181
Google LLC
General
Full URL
https://analytics.google.com/g/collect?v=2&tid=G-XMRK861STD&gtm=45je68s1h2v893511364z876687108za20gzb76687108zd76687108&_p=1788209119392&_gaz=1&gcd=13l3l3l2l1l1&npa=1&dma=0&_eu=AAAAACAC&cid=1446456307.1788209123&frm=0&ibt=1&ngs=1&pscdl=noapi&rcb=2&sr=1600x1200&uaa=x86&uab=64&uafvl=Chromium%3B152.0.7977.64%7CGoogle%2520Chrome%3B152.0.7977.64%7CNot%253FA_Brand%3B24.0.0.0&uam=&uamb=0&uap=Linux&uapv=&uaw=0&ul=fr-fr&_s=1&tag_exp=115938466~115938468~118897920~118897930~119259606~120385423&sid=1788209124&sct=1&seg=0&dl=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F&dt=Audi%20Peabody%20-%20New%20Audi%20%26%20Used%20Cars%20Dealer%20in%20Peabody&en=page_view&_fv=1&_ss=1&tfd=5960
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
216.239.34.181 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
Software
Golfe2 /
Resource Hash

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
no-cache, no-store, must-revalidate
pragma
no-cache
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
content-security-policy-report-only
script-src 'none'; form-action 'none'; frame-src 'none'; report-uri https://csp.withgoogle.com/csp/scaffolding/ascnsrsggc:197:0
report-to
{"group":"ascnsrsggc:197:0","max_age":2592000,"endpoints":[{"url":"https://csp.withgoogle.com/csp/report-to/scaffolding/ascnsrsggc:197:0"}],}
expires
Fri, 01 Jan 1990 00:00:00 GMT
access-control-allow-origin
https://www.audipeabody.com
cross-origin-opener-policy-report-only
same-origin; report-to=ascnsrsggc:197:0
content-length
0
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
text/plain
server
Golfe2
POST
H3
204
collect
stats.g.doubleclick.net/g/
0
20 B
59ms
59ms
Ping
text/plain
142.251.127.154
Google LLC
General
Full URL
https://stats.g.doubleclick.net/g/collect?v=2&ngs=1&ibt=1&tid=G-XMRK861STD&cid=1446456307.1788209123&gtm=45je68s1h2v893511364z876687108za20gzb76687108zd76687108&rcb=2&aip=1&dma=0&gcd=13l3l3l2l1l1&npa=1&frm=0&tag_exp=115938466~115938468~118897920~118897930~119259606~120385423
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H3
Security
QUIC, , AES_128_GCM
Server
142.251.127.154 , United States, ASN15169 (GOOGLE - Google LLC, US),
Reverse DNS
lcfrai-in-f154.1e100.net
Software
Golfe2 /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
no-cache, no-store, must-revalidate
pragma
no-cache
cross-origin-resource-policy
cross-origin
access-control-allow-credentials
true
content-security-policy-report-only
script-src 'none'; form-action 'none'; frame-src 'none'; report-uri https://csp.withgoogle.com/csp/scaffolding/ascnsrsggc:165:0
report-to
{"group":"ascnsrsggc:165:0","max_age":2592000,"endpoints":[{"url":"https://csp.withgoogle.com/csp/report-to/scaffolding/ascnsrsggc:165:0"}],}
expires
Fri, 01 Jan 1990 00:00:00 GMT
access-control-allow-origin
https://www.audipeabody.com
cross-origin-opener-policy-report-only
same-origin; report-to=ascnsrsggc:165:0
content-length
0
alt-svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
text/plain
server
Golfe2
GET
H2
404
undefined
www.audipeabody.com/en/
0
0
1660ms
1659ms
Script
text/html
2a02:26f0:7100::210:148
AKAMAI-ASN1 Akama...
General
Full URL
https://www.audipeabody.com/en/undefined?v=2026.825.6-master
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:148 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
Security Headers
Name Value
Content-Security-Policy frame-ancestors 'self' https://experience.adobe.com;
Strict-Transport-Security max-age=31536000 ; includeSubDomains
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/en/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
x-content-type-options
nosniff
x-amzn-requestid
a27048a8-86fc-4250-b4fa-e6f59ab55af1
x-akamai-transformed
0 - 0 -
x-amz-cf-id
x762ISrVFWQWarLk69hMBzvEr8126IlwJvTlIB6Mq9EBJEx3JAgbxQ==
date
Mon, 31 Aug 2026 20:45:26 GMT
content-type
text/html
vary
Accept-Encoding
strict-transport-security
max-age=31536000 ; includeSubDomains
reporting-endpoints
csp-endpoint="https://www.audipeabody.com/api/csp-report"
content-security-policy
frame-ancestors 'self' https://experience.adobe.com;
cache-control
public, max-age=10800, s-maxage=300, stale-while-revalidate=10800, stale-if-error=604800
x-amzn-trace-id
Root=1-6a95e7e5-4ff4fb994625d05e29bd25b9;Parent=15cbfb91405aa9a5;Sampled=0;Lineage=1:34a40f7e:0
referrer-policy
strict-origin-when-cross-origin
content-security-policy-report-only
default-src 'self' https:; script-src 'self' https: 'unsafe-inline' 'unsafe-eval'; style-src 'self' https: 'unsafe-inline'; img-src 'self' https: data: blob:; media-src 'self' https: data: blob:; object-src 'none'; frame-ancestors 'self' https://experience.adobe.com; connect-src 'self' https: wss://e0k754.acquire.io; base-uri 'self'; font-src 'self' https: data:; worker-src 'self' blob:; report-uri https://www.audipeabody.com/api/csp-report; report-to csp-endpoint
permissions-policy
camera=(self "https://e0k754.acquire.io"), microphone=(self "https://e0k754.acquire.io"), usb=()
content-length
32007
akamai-grn
0.44011002.1788209124.b368d4c
x-custom-error-page-handled
404
x-amz-cf-pop
FRA50-P1
POST
H2
200
graphql Show response
mind-flayer.podium.com/
38 B
136 B
210ms
208ms
XHR
application/json
2606:4700::6812:13a1
Cloudflare
General
Full URL
https://mind-flayer.podium.com/graphql
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2606:4700::6812:13a1 , United States, ASN13335 (CLOUDFLARENET - Cloudflare, Inc., US),
Reverse DNS
Software
cloudflare /
Resource Hash
8a78824e0e4e78e9e0797e8b3e147d290c7e164e8715b6f983efc924214f9f76

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
Accept
application/json
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
Content-Type
application/json
sec-ch-ua-mobile
?0

Response headers

x-robots-tag
noindex
x-request-id
GND-uZHTbY9KhC7us_2h
cache-control
max-age=0, private, must-revalidate
cf-cache-status
DYNAMIC
access-control-allow-credentials
true
cf-ray
a33ee0f6fd3a720a-CDG
access-control-allow-origin
https://www.audipeabody.com
content-length
38
date
Mon, 31 Aug 2026 20:45:25 GMT
content-type
application/json; charset=utf-8
vary
origin
server
cloudflare
GET
H2
200
styles.css
connect.podium.com/ Frame ABC6
85 KB
0
0ms
0ms
Stylesheet
text/css
2600:9000:213f:5e00:1a:3af:f5c0:93a1
Amazon.com
General
Full URL
https://connect.podium.com/styles.css
Requested by
Host: connect.podium.com
URL: https://connect.podium.com/widget.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2600:9000:213f:5e00:1a:3af:f5c0:93a1 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
Software
AmazonS3 /
Resource Hash
ef8e6a00c875318cf0799a8df60948aefcc673d577d3bd9aee32bd7e332600b9

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
content-encoding
gzip
etag
"a7e91f3e93396e945083200ab18f3bb4"
age
1880
via
1.1 030df12889597763d790d77135c16596.cloudfront.net (CloudFront)
x-cache
Hit from cloudfront
content-length
12964
x-amz-cf-id
byCvShj_elbBTuIHZZcz7juX8Zb-cmfjrGVf-Hzs2rr3mKxSFVuXJw==
date
Mon, 31 Aug 2026 20:14:03 GMT
content-type
text/css
last-modified
Mon, 31 Aug 2026 19:14:01 GMT
server
AmazonS3
x-amz-cf-pop
FRA56-P15
vary
Accept-Encoding
GET
H2
200
defaultWebchatPinkAvatar.png
assets.podium.com/images/ Frame ABC6
39 KB
39 KB
28ms
27ms
Image
image/png
2600:9000:2724:6000:1f:7c97:a480:93a1
Amazon.com
General
Full URL
https://assets.podium.com/images/defaultWebchatPinkAvatar.png
Requested by
Host: www.audipeabody.com
URL: https://www.audipeabody.com/en/
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2600:9000:2724:6000:1f:7c97:a480:93a1 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
Software
AmazonS3 /
Resource Hash
bb03359b5f8b6d2b2056dc684bbd8f664718c126abdbb1fd59808c9bca000c37

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

x-amz-cf-pop
FRA56-P12
x-amz-version-id
EpIAa.1FDiRxQF3e9Rp.lY7y4w3FHVlc
etag
"a7044c5ad0c2d26c58a0b68b3b4baa21"
age
2784
via
1.1 741fa80e957b47e88235a1fa44ab4ea4.cloudfront.net (CloudFront)
x-cache
Hit from cloudfront
content-length
39499
x-amz-cf-id
jsiCoDahTpFfDN_LLQpKpH-F-0q4Dx6L1Gvj7o1mNgvqj_PIe3HaNw==
date
Mon, 31 Aug 2026 19:59:01 GMT
content-type
image/png
vary
Accept-Encoding
server
AmazonS3
last-modified
Tue, 30 May 2023 15:06:22 GMT
GET
H2
200
d2271df8467ecc4941f02087d61c1c1e.woff2
connect.podium.com/ Frame ABC6
34 KB
34 KB
371ms
370ms
Font
binary/octet-stream
2600:9000:213f:5e00:1a:3af:f5c0:93a1
Amazon.com
General
Full URL
https://connect.podium.com/d2271df8467ecc4941f02087d61c1c1e.woff2
Requested by
Host: connect.podium.com
URL: https://connect.podium.com/styles.css
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2600:9000:213f:5e00:1a:3af:f5c0:93a1 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
Software
AmazonS3 /
Resource Hash
ac6e8dbcf906b5d78b6538eea0df8d50e34fdd4ba6a3932bfbf38d4a085e2797

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://connect.podium.com/styles.css
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
3000
cache-control
max-age=31536000
etag
"1d077eb2f892e7f968f043b40b6ae557"
access-control-allow-methods
GET
via
1.1 173e1f9e40c2df572d404097afea2570.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-cache
Miss from cloudfront
content-length
34640
x-amz-cf-id
Q1iop7soKQDm1Od2Tvk4_7vxlAEE4580CzNAJJjbvEdJIKJnhG9gMQ==
date
Mon, 31 Aug 2026 20:45:26 GMT
content-type
binary/octet-stream
last-modified
Mon, 31 Aug 2026 19:14:01 GMT
server
AmazonS3
x-amz-cf-pop
FRA56-P15
vary
Origin,Access-Control-Request-Headers
GET
H2
200
434b2574637d4adc6a5a30864e8c6b3e.woff2
connect.podium.com/ Frame ABC6
30 KB
0
0ms
0ms
Font
binary/octet-stream
2600:9000:213f:5e00:1a:3af:f5c0:93a1
Amazon.com
General
Full URL
https://connect.podium.com/434b2574637d4adc6a5a30864e8c6b3e.woff2
Requested by
Host: connect.podium.com
URL: https://connect.podium.com/styles.css
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2600:9000:213f:5e00:1a:3af:f5c0:93a1 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
Software
AmazonS3 /
Resource Hash
1edbab3b32d1748ab14e6dfb9f30128ae7ea1e8188ff2afb35c0f6e225bb3a62

Request headers

Origin
https://www.audipeabody.com
sec-ch-ua-platform
"Linux"
Referer
https://connect.podium.com/styles.css
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
3000
cache-control
max-age=31536000
etag
"c28f8beb02447597a13d138680f42e65"
access-control-allow-methods
GET
via
1.1 173e1f9e40c2df572d404097afea2570.cloudfront.net (CloudFront)
access-control-allow-origin
*
x-cache
Miss from cloudfront
content-length
30548
x-amz-cf-id
ce-yomg2IPc6bSJhDqdodrjjKqxHdrzl741jzqvQ3fa32GAecKpgBQ==
date
Mon, 31 Aug 2026 20:45:24 GMT
content-type
binary/octet-stream
last-modified
Mon, 31 Aug 2026 19:14:00 GMT
server
AmazonS3
x-amz-cf-pop
FRA56-P15
vary
Origin,Access-Control-Request-Headers
GET
H2
200
RC60677e5d09834fc19657b156ed816d57-source.min.js Show response
assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/
1 KB
866 B
29ms
28ms
Script
application/x-javascript
2a02:26f0:480:99e::1e80
AKAMAI-ASN1 Akama...
General
Full URL
https://assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/RC60677e5d09834fc19657b156ed816d57-source.min.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:480:99e::1e80 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
AkamaiNetStorage /
Resource Hash
f7482c177e31c68db140b178e49a7a3d02933ead86229f5f03fdd6fbcd105ce3
Security Headers
Name Value
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
timing-allow-origin
*
content-encoding
gzip
etag
"c21a1a8a50e69b277bac8c0651856d21:1785184620.372119"
x-content-type-options
nosniff
expires
Mon, 31 Aug 2026 21:45:26 GMT
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
content-length
583
date
Mon, 31 Aug 2026 20:45:26 GMT
content-type
application/x-javascript
last-modified
Mon, 27 Jul 2026 20:37:00 GMT
server
AkamaiNetStorage
vary
Accept-Encoding
GET
H2
200
cei Show response
match.adsrvr.org/track/ Frame 8C40
Redirect Chain
  • https://insight.adsrvr.org/track/cei?advertiser_id=9mz2lqk&cookie_sync=1&upv=3.0.0&upid=k6held2&ref=https%3A%2F%2Fwww.audipeabody.com%2Fen%2F
  • https://match.adsrvr.org/track/cei?advertiser_id=9mz2lqk&cookie_sync=1&upv=3.0.0&upid=k6held2&ref=https%3a%2f%2fwww.audipeabody.com&redirect=1
376 B
367 B
45ms
33ms
Document
text/html
35.71.131.137
Amazon.com
General
Full URL
https://match.adsrvr.org/track/cei?advertiser_id=9mz2lqk&cookie_sync=1&upv=3.0.0&upid=k6held2&ref=https%3a%2f%2fwww.audipeabody.com&redirect=1
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.2, ECDHE_RSA, AES_128_GCM
Server
35.71.131.137 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
a6370ebea231e0c9a.awsglobalaccelerator.com
Software
Kestrel /
Resource Hash
99534f36bfd1f02761433c280115dc8501e05dcabe90973e730f8c1087c53af0

Request headers

Referer
https://www.audipeabody.com/
Upgrade-Insecure-Requests
1
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0
sec-ch-ua-platform
"Linux"

Response headers

content-encoding
gzip
content-type
text/html
date
Mon, 31 Aug 2026 20:45:26 GMT
server
Kestrel
vary
Accept-Encoding

Redirect headers

content-length
40
content-type
text/html
date
Mon, 31 Aug 2026 20:45:26 GMT
location
https://match.adsrvr.org/track/cei?advertiser_id=9mz2lqk&cookie_sync=1&upv=3.0.0&upid=k6held2&ref=https%3a%2f%2fwww.audipeabody.com&redirect=1
server
Kestrel
GET
H2
200
favicon.ico
www.audipeabody.com/assets/favicon/
15 KB
2 KB
56ms
56ms
Other
image/vnd.microsoft.icon
2a02:26f0:7100::210:148
AKAMAI-ASN1 Akama...
General
Full URL
https://www.audipeabody.com/assets/favicon/favicon.ico
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:7100::210:148 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
/
Resource Hash
35e53778ef1294eeebd9757b4fb1a63211b4ef6703e66d133491af2b0e94885f
Security Headers
Name Value
Strict-Transport-Security max-age=31536000 ; includeSubDomains
X-Content-Type-Options nosniff
X-Frame-Options DENY
X-Xss-Protection 1

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/en/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

content-encoding
gzip
etag
"6a95c4ba62babd3aaaad35aeb1c97b04"
x-content-type-options
nosniff
x-amz-cf-id
HvjXT3xQakFLwsd1otsWJby7xGAlufg4DgSMUUlL_G79YMYyokJjqw==
date
Mon, 31 Aug 2026 20:45:26 GMT
content-type
image/vnd.microsoft.icon
last-modified
Wed, 29 Oct 2025 09:33:11 GMT
vary
Accept-Encoding
x-frame-options
DENY
strict-transport-security
max-age=31536000 ; includeSubDomains
cache-control
max-age=31536000,public,immutable
accept-ranges
bytes
content-length
1832
akamai-grn
0.44011002.1788209126.b36905c
x-xss-protection
1
x-amz-cf-pop
FRA60-P13
x-amz-server-side-encryption
AES256
GET
H2
200
RCdd97fbcc6d3445049a31779ada91cc04-source.min.js Show response
assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/
2 KB
1 KB
25ms
25ms
Script
application/x-javascript
2a02:26f0:480:99e::1e80
AKAMAI-ASN1 Akama...
General
Full URL
https://assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/RCdd97fbcc6d3445049a31779ada91cc04-source.min.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:480:99e::1e80 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
AkamaiNetStorage /
Resource Hash
86a498befdf81c1e6917b668cc85cdf646cf884191a915a759b327392ca946ab
Security Headers
Name Value
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
timing-allow-origin
*
content-encoding
gzip
etag
"c21a1a8a50e69b277bac8c0651856d21:1785184620.372119"
x-content-type-options
nosniff
expires
Mon, 31 Aug 2026 21:45:26 GMT
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
content-length
846
date
Mon, 31 Aug 2026 20:45:26 GMT
content-type
application/x-javascript
last-modified
Mon, 27 Jul 2026 20:37:00 GMT
server
AkamaiNetStorage
vary
Accept-Encoding
GET
H2
200
RCb2a70982ea5a4615b1beb19f518c0dd4-source.min.js Show response
assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/
349 B
504 B
26ms
26ms
Script
application/x-javascript
2a02:26f0:480:99e::1e80
AKAMAI-ASN1 Akama...
General
Full URL
https://assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/RCb2a70982ea5a4615b1beb19f518c0dd4-source.min.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:480:99e::1e80 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
AkamaiNetStorage /
Resource Hash
6bb3d67b26048be267d7c5903ef9946654d55cdd8c3c0e5b731fe1955db66149
Security Headers
Name Value
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
timing-allow-origin
*
content-encoding
gzip
etag
"c21a1a8a50e69b277bac8c0651856d21:1785184620.372119"
x-content-type-options
nosniff
expires
Mon, 31 Aug 2026 21:45:26 GMT
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
content-length
222
date
Mon, 31 Aug 2026 20:45:26 GMT
content-type
application/x-javascript
last-modified
Mon, 27 Jul 2026 20:37:00 GMT
server
AkamaiNetStorage
vary
Accept-Encoding
GET
H2
200
RC71353b70f9bf4603a11d4ee9fd4b61ab-source.min.js Show response
assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/
430 B
540 B
30ms
30ms
Script
application/x-javascript
2a02:26f0:480:99e::1e80
AKAMAI-ASN1 Akama...
General
Full URL
https://assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/RC71353b70f9bf4603a11d4ee9fd4b61ab-source.min.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:480:99e::1e80 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
AkamaiNetStorage /
Resource Hash
2482bf5630d27cd09d4bc91eca4a84748a06954c23dd9b9aba6ad466eb24d277
Security Headers
Name Value
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
timing-allow-origin
*
content-encoding
gzip
etag
"c21a1a8a50e69b277bac8c0651856d21:1785184620.372119"
x-content-type-options
nosniff
expires
Mon, 31 Aug 2026 21:45:26 GMT
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
content-length
257
date
Mon, 31 Aug 2026 20:45:26 GMT
content-type
application/x-javascript
last-modified
Mon, 27 Jul 2026 20:37:00 GMT
server
AkamaiNetStorage
vary
Accept-Encoding
GET
H2
200
RC134c3b48b3c9499e9876e90c8a8989e0-source.min.js Show response
assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/
414 B
539 B
25ms
25ms
Script
application/x-javascript
2a02:26f0:480:99e::1e80
AKAMAI-ASN1 Akama...
General
Full URL
https://assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/RC134c3b48b3c9499e9876e90c8a8989e0-source.min.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:480:99e::1e80 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
AkamaiNetStorage /
Resource Hash
82a84ecb3ae8de3ff0334af2fdbbebe32dc6fe1fcd2ca8ada8d941766a848287
Security Headers
Name Value
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
timing-allow-origin
*
content-encoding
gzip
etag
"c21a1a8a50e69b277bac8c0651856d21:1785184620.372119"
x-content-type-options
nosniff
expires
Mon, 31 Aug 2026 21:45:26 GMT
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
content-length
256
date
Mon, 31 Aug 2026 20:45:26 GMT
content-type
application/x-javascript
last-modified
Mon, 27 Jul 2026 20:37:00 GMT
server
AkamaiNetStorage
vary
Accept-Encoding
GET
H2
200
RC8db7f0b69fcf41968c3e99b55a5cd613-source.min.js Show response
assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/
774 B
690 B
26ms
26ms
Script
application/x-javascript
2a02:26f0:480:99e::1e80
AKAMAI-ASN1 Akama...
General
Full URL
https://assets.adobedtm.com/6023cc77a3e8/cff3f36a182a/166e675d3d56/RC8db7f0b69fcf41968c3e99b55a5cd613-source.min.js
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
2a02:26f0:480:99e::1e80 Frankfurt am Main, Germany, ASN20940 (AKAMAI-ASN1 Akamai International B.V., NL),
Reverse DNS
Software
AkamaiNetStorage /
Resource Hash
7ad7f1396e501684ed559a6c1a57599fdac1ca722bf96330a3478c3b6962cee9
Security Headers
Name Value
X-Content-Type-Options nosniff

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

cache-control
max-age=3600
timing-allow-origin
*
content-encoding
gzip
etag
"c21a1a8a50e69b277bac8c0651856d21:1785184620.372119"
x-content-type-options
nosniff
expires
Mon, 31 Aug 2026 21:45:26 GMT
accept-ranges
bytes
access-control-allow-origin
https://www.audipeabody.com
content-length
407
date
Mon, 31 Aug 2026 20:45:26 GMT
content-type
application/x-javascript
last-modified
Mon, 27 Jul 2026 20:37:00 GMT
server
AkamaiNetStorage
vary
Accept-Encoding
GET
H/1.1
200
OK
universal_pixel.js Show response
js.adsrvr.org/ Frame 8C40
482 B
1018 B
75ms
25ms
Script
application/javascript
18.172.112.24
Amazon.com
General
Full URL
https://js.adsrvr.org/universal_pixel.js
Requested by
Host: match.adsrvr.org
URL: https://match.adsrvr.org/track/cei?advertiser_id=9mz2lqk&cookie_sync=1&upv=3.0.0&upid=k6held2&ref=https%3a%2f%2fwww.audipeabody.com&redirect=1
Protocol
HTTP/1.1
Security
TLS 1.3, , AES_128_GCM
Server
18.172.112.24 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
server-18-172-112-24.fra60.r.cloudfront.net
Software
AmazonS3 /
Resource Hash
a5d1c9dd7ee8e087fc7f1e37fbe63f8299e702070ddd5d6b9345809a7c68f16f

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://match.adsrvr.org/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

Vary
Accept-Encoding
ETag
"3c2902a9e6adcb33745963459cecb356"
Age
30806
Connection
keep-alive
Via
1.1 81a2ccccd3da8ffc5c6580a9c9d4bace.cloudfront.net (CloudFront)
Accept-Ranges
bytes
X-Cache
Hit from cloudfront
Content-Length
482
X-Amz-Cf-Id
TODxbGmKr5IMfRecXF8TrEjhMhaOxYYFBqN31TjwvPWLA5crAbFUDQ==
Date
Mon, 31 Aug 2026 12:12:01 GMT
Content-Type
application/javascript
Last-Modified
Sun, 30 Aug 2026 12:11:30 GMT
Server
AmazonS3
X-Amz-Cf-Pop
FRA60-P8
x-amz-server-side-encryption
AES256
GET
H2
200
status Show response
api.userway.org/api/a11y-data/v0/page/https%3A%2F%2Fwww.audipeabody.com%2Fen%2F/DESKTOP/WIDGET_OFF/
77 B
454 B
178ms
178ms
Fetch
application/json
2600:1f14:5db:eb11:ff9c:191d:dff5:d147
Amazon.com
General
Full URL
https://api.userway.org/api/a11y-data/v0/page/https%3A%2F%2Fwww.audipeabody.com%2Fen%2F/DESKTOP/WIDGET_OFF/status
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.3, , AES_128_GCM
Server
2600:1f14:5db:eb11:ff9c:191d:dff5:d147 Boardman, United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
Software
/
Resource Hash
d2f13447bd89c56bad76bac2e4e551ac6b611f40503104b70ee26812afe5a94c

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

access-control-max-age
3000
access-control-expose-headers
Content-Range, Content-Length, ETag, Content-Type
cache-control
no-cache, no-store, must-revalidate
etag
W/"4d-wYLRLrbWidRwnfhEvoB+Y2U04NY"
access-control-allow-methods
GET, HEAD, PUT, PATCH, POST, DELETE
access-control-allow-origin
*
content-length
77
date
Mon, 31 Aug 2026 20:45:26 GMT
content-type
application/json; charset=utf-8
x-service-version
seo-w-743ccf8a
vary
Accept-Encoding
access-control-allow-headers
*
GET
H2
204
b.rnc
data.privacy.ensighten.com/privacy/v1/b/
0
106 B
27ms
26ms
Image
text/plain
3.124.119.57
Amazon.com
General
Full URL
https://data.privacy.ensighten.com/privacy/v1/b/b.rnc?n=5&c=2328&i=7aegid&p=naroadd5&s=6390&d=8Ep7InZlcnNpb24iOiIxLjAuMCIsImdhdGV3YXkiOiIyLjMuNzk4IiwiY2xpZW50SWQiOjIzMjgsInB1Ymxpc2hQYXRoIjoibmFyb2FkZDUiLCJpbnN0YW5jZSsA8BQiN2FlZ2lkIiwicGFja2V0IjoyLCJtb2RlIjoiZW5mb3JjZVsA8jJvb2tpZXMiOnt9LCJlbnZpcm9ubWVudCI6IlBlYWJvZHkgLSAwMUEyNiIsInJlcXVlc3RzIjpbeyJkZXN0aW5hdL8A8RtodHRwczovL2Fzc2V0cy5wdXJlY2Fycy5jb20vb24tc2l0ZS1pbnRlZ3IyAPANL29mZmVycy9pbmplY3QuanM_djEuMSIsInR5cKEA8A5zY3JpcHQiLCJzdGFydCI6MTc4ODIwOTEyMzc3NKkAF2QUAJA0MDE1LCJzb3XTAFE6Im11dGQAok9ic2VydmVyQ0xIAJB0dXMiOiJsb2EUAWByZWFzb27KANRdLCJkYXRhUGF0dGVyEgCybGlzdCI6W10sImlqAM85MzI3MTU1NDA5fSz8AAVPb3NpLQABAfAMcGNkaS1kZXBsb3kvcHJvZHVjdGlvbi9kZWFsBAHwEjg5MWI1MjZjZjY2ZjQ5NzY5ZGIwMzBmNmNiMDVhMTI0L0AAPy5qcx4BJi8zOB4BTo82NjcxOTU3Mh4BCABlAfEDLmFuYWx5dGljcy5hdWRpdXNhIQL2OGV2ZW50cy9hOTU2MTBhOTA2ZmUyMzg5MGY0MTI2Y2Q1YmJkNGQyNWNiYTlmNTBlMGQ2NWJiZTAxY2E3ZGU4NzViNDIxZDU4IQFSZmV0Y2j2AQk-Ak00MTA2PgIBFAAFPgLSRkVUQ0hfTUFOQUdFUkMAAjkCamJsb2NrZTwCYSJXaGl0ZS0CD0cCCQonAANSAq84Nzg4NDU2NDg0UgIHwXd3dy5mYWNlYm9vayoB8g10ci8_aWQ9NjA4MDYyNzQxODY4MjYyNyZldj1ETwLxAGl0ZVBhZ2VWaWV3JmRsPZgDkCUzQSUyRiUyRlAAAHkBEnDbAwBTAPUKJTJGZW4lMkYmcmw9JmlmPWZhbHNlJnRzPXMDczQxMDMmaXcaAPAbc3c9MTYwMCZzaD0xMjAwJnY9Mi45LjM5MCZyPXN0YWJsZSZlYz0xJm89vQH1BiZhZW1zPTAlM0IwJmZicD1mYi4xLloA8HYxNTE4LjQ2ODMwNDk4Mjg1NTQ0MjY5JmVpZD1vYjNfcGx1Z2luLXNldF80Zjc2MWUxZGQyNmM5ODIxYTY4MDViN2Y2MzlhZmFiNDdkYTY2M2VmODExZmMyM2Y3MzM2ZjQzNTMzZDljODFlJmxlcj1lbXB0eSZjZGw9QVBJX3VuYXZhaWxhsgDwAHBtZFtsb2NhbGVdPWVuJg8AImRlhATwFmlvbl09RXhwbG9yZSUyMGx1eHVyeSUyMCUyNiUyMHBlcmZvcm10BfMAJTIwYXQlMjBBdWRpJTIwPgX2CC4lMjBEaXNjb3ZlciUyMHN0dW5uaW5nKAAAJgUFTwBAU1VWczIAQFZpc2lMACBvdTUAAykE8gRoaXAlMjB0byUyMGZpbmQlMjB5IAAwbmV4LQBwbmV3JTIwbzIAMHVzZSAAA4sAgXZlaGljbGUh2ADwB2tleXdvcmRzXT0mcGx0PTE1MTAuMzkBAFA2MTg1M-sB8Apzcz0xJnNzPSU3QiUyMmN1cnJlbmN5JTIySAIiNUIXADNyaWQSAPADMjI0NTE2NDEyMjI4NjQwNTE5GQBgMkMlMjJ2CgBAM0ElNUkAMFVTRA8AkTVEJTdEJTVEJSIAsGVudGl0eV9uYW1lHQACLAABeAAIYQDwATE2MDEyMzUwMTE3MTE5OTgrAAE_AAlhAAPvAAN6AQAkAApsAFdwYWdlX9gBACIAD3EABfAAMDg1MTQ2OTE3NzQ1OTczKwAPcQAawDdEJmltZnQ9MSZ0eikDNiZpdFIDgzEwMDYmY29vUwPzAmNmPTEmZXhwdjJbMF09cGwwDQBjMV09ZWwzDQBUMl09YmMnAGMzXT1yYTIaAFQ0XT1ycA0AVDVdPWltJwBUNl09aGYNAFQ3XT1zZA0AVDhdPXNwDQBUOV09ZWsNABAxgwAFaQBlMTFdPWdzHABGMl09eg4ARTNdPWNFAFYxNF09ZRwARjVdPWFGAFQ2XT1zb8oAVjE3XT13HABVOF09bGFiAEU5XT1zswBVMjBdPWQcAGQyMV09aW8qAGUyMl09YWUOAFUzXT1zeA4ARjRdPWlGAEU1XT1m-gBlMjZdPWJnKgBGN109bQ4AVThdPWtsHAAAjAAFHABVMzBdPW0mAWQzMV09c24qAFUzMl09ZdIAVTMzXT1tGAFVMzRdPXAYARAzjAAFqAD2ADM2XT12dDEmcnFtPUdFVMAGMmltZ3sGD74GHfECaW1nX0RPTUF0dHJNb2RpZmmxBjJzdGHEBlFhbGxvdxMADwAJHUA3NzEwrAYvMzeuBgfxB21ldGEtY2FwaS5leHQuY29uc3RlbGyMCTBlbnZtBh8v6gdZHznqBwAXOQoJD-oHBg8mASevODAyNzUwODk5MSYBBwCEBw_UBwH_ADEyOTQ5MDk1NTg5OTA0MdQHTh841Adt_zIwYTFlZDEzNWEwZWQxY2M1MTM5MTliMmM2YzFiNjk3YmYwMTIxMzliNDZkNjZkNzY2NTc5M2Q4ODE5NzFjZTBiJtQH__-oBK0HD9QH__MuMTCoBgAUAAWSDg_UB0avOTIwMTUxMzE0Mq4GB1BtcGMyLbUQ8wwtMjktaXM1cW5sNjMycS11Yy5hLnJ1bi5hcHDWB3Y_Y2VlPW5vxggPhg8HLzEy9AAAHzOcBxEPhg8-nzU3NzUxMDgyMAQBBw-yBwb_ADU3NzE2ODYzMjMxMTUzNIYPTC8xMbIHHR8whg88_zJmNTI4ZGIyMzhhMjI4ZjhmNzEzZjNkNTZjZWQ3YzdkYWQ2Yjc1YWZkMmZhMTc2ZjYxNWE0ZTA4ZTQ0OGZmZTQ5JrIH_xoPPg4yD2oG__wfM3YFDA9qBkbQNjIzMTkwNjUwN31dfQ
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
3.124.119.57 Frankfurt am Main, Germany, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
ec2-3-124-119-57.eu-central-1.compute.amazonaws.com
Software
nginx /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

expires
Mon, 31 Aug 2026 20:45:25 GMT
cache-control
no-cache, no-store
date
Mon, 31 Aug 2026 20:45:26 GMT
server
nginx
GET
H2
204
b.rnc
data.privacy.ensighten.com/privacy/v1/b/
0
106 B
25ms
25ms
Image
text/plain
3.124.119.57
Amazon.com
General
Full URL
https://data.privacy.ensighten.com/privacy/v1/b/b.rnc?n=6&c=2328&i=7aegid&p=naroadd5&s=10176&d=8Ep7InZlcnNpb24iOiIxLjAuMCIsImdhdGV3YXkiOiIyLjMuNzk4IiwiY2xpZW50SWQiOjIzMjgsInB1Ymxpc2hQYXRoIjoibmFyb2FkZDUiLCJpbnN0YW5jZSsA8BQiN2FlZ2lkIiwicGFja2V0IjoyLCJtb2RlIjoiZW5mb3JjZVsA8jJvb2tpZXMiOnt9LCJlbnZpcm9ubWVudCI6IlBlYWJvZHkgLSAwMUEyNiIsInJlcXVlc3RzIjpbeyJkZXN0aW5hdL8A8HhodHRwczovL2NhLTc4ZTcyYzcwM2JlYjQ5NmY4YzU5ZGZkOTFmOGFhZTUyLmVjcy51cy1lYXN0LTIub24uYXdzL2V2ZW50cy9hOTU2MTBhOTA2ZmUyMzg5MGY0MTI2Y2Q1YmJkNGQyNWNiYTlmNTBlMGQ2NWJiZTAxY2E3ZGU4NzViNDIxZDUuATB0eXDkAPANZmV0Y2giLCJzdGFydCI6MTc4ODIwOTEyNDExNOsAHWQUADBzb3UVAfIAOiJGRVRDSF9NQU5BR0VSQwDAdHVzIjoiYmxvY2tlVAFgcmVhc29uCgHxCSJXaGl0ZWxpc3QiXSwiZGF0YVBhdHRlch0AMV0sIhoAKjpbJwATaX4AvzE2ODgwOTA1MX0sUgEF-RQ1ei0yYjZiNzYxNmY5NDY0MGMyODQwZDE4NDFlMWFjMjRjM1IBGjFSAa8_Y2VlPW5vIiwiGAEjPzUsIhgBYJ8yOTUwNzAxODYYAQfxSmNvbm5lY3QuZmFjZWJvb2submV0L3NpZ25hbHMvY29uZmlnLzE1NzcxNjg2MzIzMTE1MzQ_dj0yLjkuMzkwJnI9c3RhYmxlJmRvbWFpbj13d3cuYXVkaXBl9gLwaC5jb20maG1lPWE3NjdhZTRjNmE5MmE0MGVlNGQ3ZTM1OGE5MzdhZDg0NWM4YmRiOThhM2JiZTM0MTIwNjlkZGVkM2E3YmU1N2QmZXhfbT0xMTUlMkMyMjElMkMxNjYlMkMyNiUyQzgwJTJDODElMkMxNTglMkM3GgAQNysAETEqABA3EAAgMTAmABAyBQAhMTUGAGAzOCUyQzQnACA4M0YAAA8AITE0LAASNzgAABIAEjMLAEElMkMzNgABFAAQMg8AADUAIDM0CgAANAAQNQoAMDE1OUoAAFQAIDEyIAAQMioAEDIbAAF0AAFeABA0QwBgNDclMkM5IwAgMTAkACAxMEUAITEybgAQNR0AIDE2cAARNR0AAkcAADgAETJcAAGLABA3JgARNCAAEjYGAAE9ABE2VQADjwAAGAAQMpQAEDQcABE2PQACBAEQNycAETdTAAAbABExWQAQOQsAEDevAAG-ABA5MAASOZkAAG0AEDkaABExwAARMcEAIDE1MQAgMTAdACAxN20AETF4ARE0uwAAPgASMf0AAG0AAGwAAEEAABcAADEAAFgAABgAITEwRQASMT8AAK0AIDE4LAAgMjMqABA4FwARMnQAETJ0ABEyRQEQMUoAEDJHABAzMgASNkMAABUAEDYVABAxgQACxgEQMEwAIDEwJgARMRcAIDExegARMRIBEDMtAAFoACExNIwAEDRDABExFgIRMcYAETFgABExVgAROB0AEDdcACExNlcAEDZXABA1UAAQNgUAETEQAhAxFQARMUcBASABIDI5ZgAgMjkyACAyOR0AETJVAREz8wARM38AITIyHgAQMSoAAVsAIjIxEQAAVwARM6sCETPJAQHiAhEyCwARMSMAETEDAhE5lQAQMy0BATgCEjG4AgHgACAxM0UAEDa9AAGkAQPBAAAQABA4GgAQOHUAETFLAwEFAQFuAAHKAgJYAgNGAwEmAABlAwGxAAJFAREzNQEAdgAABAACewIRMBQAALwBAWQCASMBETGxAAH8AAEHARIxrwMB3QEgMTCKACAxMDIAAB0BITExQQAQONIAAgoDETUbAACAABA4IQAQNwUAETExARExMQERNBEAAYcBADUAEDmMABMxFQABTAAB-QIC2wECnQEBFgAB9wMRMuwBETL5ABEy-gARMvgBETIgAhEyXQERMgQCETJvAhEyRwARMlkBETJWAhEy8QARMgUDETJuAhEyzQMRMtgCETPDABIyagMB8AAgMjjPABEyewERMnwBEjKKAAL2AgEaAREytAQRMtYBETKWAxEyEAERMgEBETI5BBEyjwIRMg4BETL0ABEyoQMRMhkEETLnAxEyjwMRMmkCETJoAREyaAERMh8CETJ7BBIyGgUBagQRMmoEETFIABEx_wMRMYQAETGxAhExeAARMZAAETFyABExkAARMcYAEjHaAQHlAREx8wIRM1oAETOZAREz2wQRM2AAETOFAREzogARM8UCETKaAxEy6QERMnYCETJNAhEyPAASMvUCAeUDETKZAhEy5QISMlwBAewEETJtAhEyqAMRMuICETKTAxEyiAMRMgwEETIIAhEykgIRMgsDEjJsAwEcAxEzVAQRM0QDETMPBREzZAIRM_gBETPJBBEzwgkDBAhic2NyaXB02ggJHQlPMzg5OR0JAAgFCLBpbnNlcnRCZWZvckEKMnN0YRwJOmxvYRkJDw4JCTRdLCIDCZ8yMzYzMjc4MzLrB_________9kPzkwMOsHDDFtdXTgEaJPYnNlcnZlckNMMwgP8QczHzPxBwfwAmpzLmFkc3J2ci5vcmcvdXBfXQhQZXIuMS4nEyZqc84QD8oIBz85OTjfAAAXNs8QD98AQq82MjUxMDAzNDE53wAHAGwQBbcQ8BRjb20vdHIvP2lkPTYwODA2Mjc0MTg2ODI2MjcmZXY9RGVhbCUU4XRlUGFnZVZpZXcmZGw9bxOQJTNBJTJGJTJGUAALvBD3CiUyRmVuJTJGJnJsPSZpZj1mYWxzZSZ0cz0IE1MwMyZpdxoA_wFzdz0xNjAwJnNoPTEyMDAmKREA8A5lYz0xJm89NDEyNiZhZW1zPTAlM0IwJmZicD1mYpsBBGIT8ZAxNTE4LjQ2ODMwNDk4Mjg1NTQ0MjY5JmVpZD1vYjNfcGx1Z2luLXNldF80Zjc2MWUxZGQyNmM5ODIxYTY4MDViN2Y2MzlhZmFiNDdkYTY2M2VmODExZmMyM2Y3MzM2ZjQzNTMzZDljODFlJmxlcj1lbXB0eSZjZGw9QVBJX3VuYXZhaWxhYmxlJnBtZFtsb2NhbGVdPWVuJnBtZFtkZXP8CvAHaW9uXT1FeHBsb3JlJTIwbHV4dXJ5JdgLsDYlMjBwZXJmb3JtSxXzACUyMGF0JTIwQXVkaSUyMBUV9gguJTIwRGlzY292ZXIlMjBzdHVubmluZygARWNhcnNPAEBTVVZzMgBAVmlzaUwAIG91NQASZNoB8gRoaXAlMjB0byUyMGZpbmQlMjB5IAAwbmV4LQBwbmV3JTIwbzIAMHVzZSAAA4sAgXZlaGljbGUh2ADwB2tleXdvcmRzXT0mcGx0PTE1MTAuMzkBAFA2MTg1M-sB8Apzcz0xJnNzPSU3QiUyMmN1cnJlbmN5JTIySAIiNUIXADNyaWQSAPABMjI0NTE2NDEyMjI4NjQwNfoMAJ8OQyUyMnYjABA1SQAwVVNEDwDwCjVEJTdEJTVEJTJDJTIyZW50aXR5X25hbWUdAD8zQSVhAAHgMTYwMTIzNTAxMTcxMTmFDQ9hAAED7wADegEATwAKbABmcGFnZV9k2AEAIgAPcQAF0DA4NTE0NjkxNzc0NTl4DQ9xABzAN0QmaW1mdD0xJnR6KQM2Jml0UgODMTAwNiZjb29TA_MCY2Y9MSZleHB2MlswXT1wbDANAGMxXT1lbDMNAFQyXT1iYycAYzNdPXJhMhoAVDRdPXJwDQBUNV09aW0nAFQ2XT1oZg0AVDddPXNkDQBUOF09c3ANAFQ5XT1law0AEDGDAAVpAGUxMV09Z3McAEYyXT16DgBFM109Y0UAVjE0XT1lHABGNV09YUYAVDZdPXNvygBWMTddPXccAFU4XT1sYWIARTldPXOzAFUyMF09ZBwAZDIxXT1pbyoAZTIyXT1hZQ4AVTNdPXN4DgBGNF09aUYARTVdPWb6AGUyNl09YmcqAEY3XT1tDgBVOF09a2wcAACMAAUcAFUzMF09bSYBZDMxXT1zbioAVTMyXT1l0gBVMzNdPW0YAVUzNF09cBgBEDOMAAWoAPYAMzZdPXZ0MSZycW09R0VUrQYyaW1nQQcJdA8PkRgDLzQxqgYIEkFHAAKIB1FlcnJvcp4ZBJMYD3oPE683NzEwNjQ4NDQ1qgYf_wAxMjk0OTA5NTU4OTkwNDGqBk4fOKoGbf8yMGExZWQxMzVhMGVkMWNjNTEzOTE5YjJjNmMxYjY5N2JmMDEyMTM5YjQ2ZDY2ZDc2NjU3OTNkODgxOTcxY2UwYiaqBv__qASDBg-qBv__ap85MjAxNTEzMTQPHggABA0PVA0BDAMeD1QNTC8xMaoGHR8wVA08_zJmNTI4ZGIyMzhhMjI4ZjhmNzEzZjNkNTZjZWQ3YzdkYWQ2Yjc1YWZkMmZhMTc2ZjYxNWE0ZTA4ZTQ0OGZmZTQ5JqoG_xoPDAwyD2IF__8RHzIMDE2vNjIzMTkwNjUwOAwMB9BtbWEubW90b21pbmVyICP_Ay9hbmFseXRpY3MuanM_YT0mdZgSFwYVDQ_CEwZNNDI2N8ITARQABZEkAjwA4V9ET01BdHRyTW9kaWZpnyUFlhwPsiU-wDAzMjk2Nzg1N31dfQ
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
3.124.119.57 Frankfurt am Main, Germany, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
ec2-3-124-119-57.eu-central-1.compute.amazonaws.com
Software
nginx /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

expires
Mon, 31 Aug 2026 20:45:25 GMT
cache-control
no-cache, no-store
date
Mon, 31 Aug 2026 20:45:26 GMT
server
nginx
GET
H2
204
b.rnc
data.privacy.ensighten.com/privacy/v1/b/
0
106 B
26ms
25ms
Image
text/plain
3.124.119.57
Amazon.com
General
Full URL
https://data.privacy.ensighten.com/privacy/v1/b/b.rnc?n=7&c=2328&i=7aegid&p=naroadd5&s=4532&d=8Ep7InZlcnNpb24iOiIxLjAuMCIsImdhdGV3YXkiOiIyLjMuNzk4IiwiY2xpZW50SWQiOjIzMjgsInB1Ymxpc2hQYXRoIjoibmFyb2FkZDUiLCJpbnN0YW5jZSsA8BQiN2FlZ2lkIiwicGFja2V0IjoyLCJtb2RlIjoiZW5mb3JjZVsA8jJvb2tpZXMiOnt9LCJlbnZpcm9ubWVudCI6IlBlYWJvZHkgLSAwMUEyNiIsInJlcXVlc3RzIjpbeyJkZXN0aW5hdL8A9hhodHRwczovL2Nkbi5pdmlld2FuYWx5dGljcy5jb20vc2NyaXB0cy8WAMBtaW4uanMiLCJ0eXCTAAIiAPAIIiwic3RhcnQiOjE3ODgyMDkxMjQyNjmbAB1kFAAwc291xQCyOiJpbm5lckhUTUw_AMB0dXMiOiJibG9ja2UAAWByZWFzb262APEJIldoaXRlbGlzdCJdLCJkYXRhUGF0dGVyHQAxXSwiGgAqOlsnABJpegDPOTg5NjEwODc4OX0s_gAFoXd3dy5nb29nbGX2APANY2NtL2NvbGxlY3Q_cmNiPTYmZnJtPTAmYXB2YwcA9gRlPWcmYXVpZD0yMTU1MTc1ODUu9wCzJmR0PUF1ZGklMjCKAdMlMjAtJTIwTmV3JTIwGwD2ECUyNiUyMFVzZWQlMjBDYXJzJTIwRGVhbGVyJTIwaW49AJAmZW49cGFnZV-dAUEmZGw9sgGQJTNBJTJGJTJGugBSYXVkaXD1AQC_APABJTJGZW4lMkYmc2Nyc3JjPSMAAt0AoHRhZ21hbmFnZXIoAOgmcm5kPTQ4MDMxOTA0NsIA8AVuYXZ0PW4mbnBhPTEmZXAuYWRzX3UB9BxfcmVkYWN0aW9uPTAmZ3RtPTQ1SGU2OHMxaDJ2NzY2ODcxMDh6YTIwMHpkDwCweGVhJmdjZD0xM2wCAPQPMmwxbDEmZG1hPTAmdGFnX2V4cD0xMTU5Mzg0NjZ-CgC0OH4xMTg4OTc5MjAKABAzCgD2BzkyNTk2MDZ-MTIwMzg1NDIyJnRmdD17ASAyNxIAsGQ9NTY2MiZmbXQ9hQMDqAJSZmV0Y2hoAgunAi43MqcCABQABacC0kZFVENIX01BTkFHRVJDAAKrAlthbGxvd6sCD6ACCTRdLCKVAp83ODYyNzc5NzaVAgf2I21wYzItcHJvZC0yOS1pczVxbmw2MzJxLXVjLmEucnVuLmFwcC9ldmVudHM_Y2VlPW5vlgMP7gAGLjM07gABFAAP7gAPD5kDPa84NTc3NTExMDUwBAEHALwCgGZhY2Vib29rtAL_FS90ci8_aWQ9MTU3NzE2ODYzMjMxMTUzNCZldj1QYWdlVmlldyUDG_cAcmw9JmlmPWZhbHNlJnRzTgJjMzQxJml3GgD1NHN3PTE2MDAmc2g9MTIwMCZ2PTIuOS4zOTAmcj1zdGFibGUmZWM9MSZvPTQxMjYmYWVtcz0wJTNCMCZmYnA9ZmIuMS6oAvADMTUxOC40NjgzMDQ5ODI4NTU0LAXwYCZlaWQ9b2IzX3BsdWdpbi1zZXRfOTVkZGM4YmU1ZTA3NGNhYWVlYTE3MjMxMmI5MGY0NTkwYWJkM2VmMjVhNmI1ZGIxNDQ1ODA1MjcwMDBkODE0YiZsZXI9ZW1wdHkmY2RsPUFQSV91bmF2YWlsYbIAr3BtZFt0aXRsZV2yBDoAVwBAbG9jYVgAMGVuJg8AImRlKAbyCWlvbl09RXhwbG9yZSUyMGx1eHVyeSUyMA8FcHBlcmZvcm0KB1YlMjBhdC8FA0oFEC4mBVFpc2NvdigFhnN0dW5uaW5nKAASY0oFAk8AQFNVVnMyAEBWaXNpTAAgb3VdBRFkZgXwAHNoaXAlMjB0byUyMGZpboYFEnkgADBuZXgtABFurgUQbzIAEnWmBQO6BYF2ZWhpY2xlIdgA8AdrZXl3b3Jkc109JnBsdD0xNTEwLjM5AQCgNjE4NTMwMyZpbaMEMCZ0ejgC5yZjc19lc3Q9dHJ1ZSZpuwSDMTAwNiZjb29uAiBjZnkF0XhwdjJbMF09cGwwJmUNAGMxXT1lbDMNAGMyXT1iYzENAGMzXT1yYTINAFQ0XT1ycA0AVDVdPWltJwBUNl09aGYNAFQ3XT1zZA0AVDhdPXNwDQBUOV09ZWsNABAxgwAFaQBlMTFdPWdzHABGMl09eg4ARTNdPWNFAFYxNF09ZRwARjVdPWFGAFQ2XT1zb8oAZTE3XT13Yw4AVThdPWxhYgBFOV09c7MAVTIwXT1kHABkMjFdPWlvKgBlMjJdPWFlDgBVM109c3gOAEY0XT1pRgBFNV09ZvoAZDI2XT1iZ34AVjI3XT1tDgBGOF09a3IBAIwABRwAZDMwXT1tazgAZTMxXT1zbg4ARTJdPWXSAGUzM109bXAcAFU0XT1wcw4AAIwAFXgOAOY2XT12dDMmcnFtPUdFVNEFMmltZ3oGCr0GPTM0M70GARQABc8F8QJpbWdfRE9NQXR0ck1vZGlmabAGP3N0YcMGLo8xNTIyMjIxM78FIf8AMjM1ODcwMzk3MDg2MzM1vwVDHzS_BR0fML8FKQ9rBf9x8Apzcz0xJnNzPSU3QiUyMmN1cnJlbmN5JTIyLwsiNUIXADNyaWQSAPADMjI0NTE2NDEyMjI4NjQwNTE5GQBgMkMlMjJ2CgBAM0ElNUkAMFVTRA8AkTVEJTdEJTVEJSIAsGVudGl0eV9uYW1lHQACLAABeAAIYQDwATE2MDEyMzUwMTE3MTE5OTgrAAE_AAlhAANaBgPlBgAkAApsAAEADAdDBwAiAA9xAAXwADA4NTE0NjkxNzc0NTk3MysAD3EAGis3RLMGD6cGCAKVBgAfBg-iBv__Cx80ogYAPzQsIqIGTuA5MDEzNzY1NjUyOX1dfQ
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
3.124.119.57 Frankfurt am Main, Germany, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
ec2-3-124-119-57.eu-central-1.compute.amazonaws.com
Software
nginx /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

expires
Mon, 31 Aug 2026 20:45:25 GMT
cache-control
no-cache, no-store
date
Mon, 31 Aug 2026 20:45:26 GMT
server
nginx
POST
H2
200
realtimeconversion Show response
insight.adsrvr.org/track/
36 B
353 B
96ms
32ms
XHR
application/json
52.223.40.198
Amazon.com
General
Full URL
https://insight.adsrvr.org/track/realtimeconversion
Requested by
Host: tms.audi.com
URL: https://tms.audi.com/audi/naroadd5/Bootstrap.js
Protocol
H2
Security
TLS 1.2, ECDHE_RSA, AES_128_GCM
Server
52.223.40.198 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
a6370ebea231e0c9a.awsglobalaccelerator.com
Software
Kestrel /
Resource Hash
15a3dc247a9802298e21568c4d7d501a6236c246e9a2257177799a5400844740

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
eventDataSourceVersion
3.0.8
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
Content-type
application/json
eventDataSource
JsSdk

Response headers

content-encoding
gzip
access-control-allow-credentials
true
access-control-allow-origin
https://www.audipeabody.com
date
Mon, 31 Aug 2026 20:45:27 GMT
content-type
application/json
vary
Accept-Encoding
server
Kestrel
access-control-allow-headers
Origin, X-Requested-With, Content-Type, Content-Length, Content-Encoding, Vary, Cache-Control, Accept, x-integration-type
OPTIONS
H2
200
realtimeconversion
insight.adsrvr.org/track/ Frame
0
0
95ms
32ms
Preflight
application/json
52.223.40.198
Amazon.com
General
Full URL
https://insight.adsrvr.org/track/realtimeconversion
Protocol
H2
Security
TLS 1.2, ECDHE_RSA, AES_128_GCM
Server
52.223.40.198 , United States, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
a6370ebea231e0c9a.awsglobalaccelerator.com
Software
Kestrel /
Resource Hash

Request headers

Accept
*/*
Access-Control-Request-Headers
content-type,eventdatasource,eventdatasourceversion
Access-Control-Request-Method
POST
Origin
https://www.audipeabody.com
Sec-Fetch-Mode
cors
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36

Response headers

access-control-allow-credentials
true
access-control-allow-headers
Origin, X-Requested-With, Content-Type, Content-Length, Content-Encoding, Vary, Cache-Control, Accept, ttdSignature, eventDataSource, eventDataSourceVersion
access-control-allow-origin
https://www.audipeabody.com
content-encoding
gzip
content-type
application/json
date
Mon, 31 Aug 2026 20:45:27 GMT
server
Kestrel
vary
Accept-Encoding
GET
H2
204
b.rnc
data.privacy.ensighten.com/privacy/v1/b/
0
106 B
26ms
25ms
Image
text/plain
3.124.119.57
Amazon.com
General
Full URL
https://data.privacy.ensighten.com/privacy/v1/b/b.rnc?n=8&c=2328&i=7aegid&p=naroadd5&s=8415&d=8Ep7InZlcnNpb24iOiIxLjAuMCIsImdhdGV3YXkiOiIyLjMuNzk4IiwiY2xpZW50SWQiOjIzMjgsInB1Ymxpc2hQYXRoIjoibmFyb2FkZDUiLCJpbnN0YW5jZSsA8BQiN2FlZ2lkIiwicGFja2V0Ijo1LCJtb2RlIjoiZW5mb3JjZVsA8jJvb2tpZXMiOnt9LCJlbnZpcm9ubWVudCI6IlBlYWJvZHkgLSAwMUEyNiIsInJlcXVlc3RzIjpbeyJkZXN0aW5hdL8A_WpodHRwczovLzV6LTJiNmI3NjE2Zjk0NjQwYzI4NDBkMTg0MWUxYWMyNGMzLmVjcy51cy1lYXN0LTEub24uYXdzL2V2ZW50cz9jZWU9bm8iLCJ0eXBlIjoiZmV0Y2giLCJzdGFydCI6MTc4ODIwOTEyNDM0NSwiZW5kFAAwc2912wDyADoiRkVUQ0hfTUFOQUdFUkMAwHR1cyI6ImJsb2NrZRoBYHJlYXNvbtAA8QkiV2hpdGVsaXN0Il0sImRhdGFQYXR0ZXIdADFdLCIaACo6WycAI2lkfgCvOTUwNzA0MTd9LBgBBfFKY29ubmVjdC5mYWNlYm9vay5uZXQvc2lnbmFscy9jb25maWcvMTIzNTg3MDM5NzA4NjMzNT92PTIuOS4zOTAmcj1zdGFibGUmZG9tYWluPXd3dy5hdWRpcGWkAfBoLmNvbSZobWU9YTc2N2FlNGM2YTkyYTQwZWU0ZDdlMzU4YTkzN2FkODQ1YzhiZGI5OGEzYmJlMzQxMjA2OWRkZWQzYTdiZTU3ZCZleF9tPTExNSUyQzIyMSUyQzE2NiUyQzI2JTJDODAlMkM4MSUyQzE1OCUyQzcaABA3KwARMSoAEDcQACAxMCYAEDIFACExNQYAYDM4JTJDNCcAIDgzRgAADwAhMTQsABI3OAAAEgASMwsAQSUyQzM2AAEUABAyDwAANQAgMzQKAAA0ABA1CgAwMTU5SgAAVAAgMTIgABAyKgAQMhsAAXQAAV4AEDRDAGA0NyUyQzkjACAxMCQAIDEwRQAhMTJuABA1HQAgMTZwABE1HQACRwAAOAARMlwAAYsAEDcmABE0IAASNgYAAT0AETZVAAOPAAAYABAylAAQNBwAETY9AAIEARA3JwARN1MAABsAETFZABA5CwAQN68AAb4AEDkwABI5mQAAbQAQORoAETHAABExwQAgMTUxACAxMB0AIDE3bQARMXgBETS7AAA-ABIx_QAAbQAAbAAAQQAAFwAAMQAAWAAAGAAhMTBFABIxPwAArQAgMTgsACAyMyoAEDgXABEydAARMnQAETJFARAxSgAQMkcAEDMyABI2QwAAFQAQNhUAEDGBAALGARAwTAAgMTAmABExFwAgMTF6ABExEgEQMy0AAWgAITE0jAAQNEMAETEWAhExxgARMWAAETFWABE4HQAQN1wAITE2VwAQNlcAEDVQABA2BQARMRACEDEVABExRwEBIAEgMjlmACAyOTIAIDI5HQARMlUBETPzABEzfwAhMjIeABAxKgABWwAiMjERAABXABEzqwIRM8kBAeICETILABExIwARMQMCETmVABAzLQEBOAISMbgCAeAAIDEzRQAQNr0AAaQBA8EAABAAEDgaABA4dQARMUsDAQUBAW4AAcoCAlgCA0YDASYAAGUDAbEAAkUBETM1AQB2AAAEAAJ7AhEwFAAAvAEBZAIBIwERMbEAAfwAAQcBEjGvAwHdASAxMIoAIDEwMgAAHQEhMTFBABA40gACCgMRNRsAAIAAEDghABA3BQARMTEBETExARE0EQABhwEANQAQOYwAEzEVAAFMAAH5AgLbAQKdAQEWAAH3AxEy7AERMvkAETL6ABEy-AERMiACETJdAREyBAIRMm8CETJHABEyWQERMlYCETLxABEyBQMRMm4CETLNAxEy2AIRM8MAEjJqAwHwACAyOM8AETJ7AREyfAESMooAAvYCARoBETK0BBEy1gERMpYDETIQAREyAQERMjkEETKPAhEyDgERMvQAETKhAxEyGQQRMucDETKPAxEyaQIRMmgBETJoAREyHwIRMnsEEjIaBQFqBBEyagQRMUgAETH_AxExhAARMbECETF4ABExkAARMXIAETGQABExxgASMdoBAeUBETHzAhEzWgARM5kBETPbBBEzYAARM4UBETOiABEzxQIRMpoDETLpAREydgIRMk0CETI8ABIy9QIB5QMRMpkCETLlAhIyXAEB7AQRMm0CETKoAxEy4gIRMpMDETKIAxEyDAQRMggCETKSAhEyCwMSMmwDARwDETNUBBEzRAMRMw8FETNkAhEz-AERM8kEETMmAxEyzQURMnwIAxAIYnNjcmlwdM4HChEIMDExM8IIBJMHFTAlCAURCLBpbnNlcnRCZWZvcvsIMnN0YRAIOmxvYQ0IDwIICTNdLCL3B682Njc0NDA5MzE49wf_________ch809wcMMW11dKYQok9ic2VydmVyQ0w_CA_9BzMfOf0HBwClDwXwD_EcY29tL3RyLz9pZD0xNTc3MTY4NjMyMzExNTM0JmV2PVBhZ2VWaWV3JmRsPUwRkCUzQSUyRiUyRkYAC-sP-AolMkZlbiUyRiZybD0maWY9ZmFsc2UmdHM9HxFDMSZpdxoA_wFzdz0xNjAwJnNoPTEyMDAmWBAA9RFlYz0xJm89NDEyNiZhZW1zPTAlM0IwJmZicD1mYi4xLloA84wxNTE4LjQ2ODMwNDk4Mjg1NTQ0MjY5JmVpZD1vYjNfcGx1Z2luLXNldF85NWRkYzhiZTVlMDc0Y2FhZWVhMTcyMzEyYjkwZjQ1OTBhYmQzZWYyNWE2YjVkYjE0NDU4MDUyNzAwMGQ4MTRiJmxlcj1lbXB0eSZjZGw9QVBJX3VuYXZhaWxhYmxlJnBtZFt0aXRsZV09QXVkaSUyMLES4iUyMC0lMjBOZXclMjBBGwAQJVAK9QwwVXNlZCUyMENhcnMlMjBEZWFsZXIlMjBpbiU9ABAmVwChbG9jYWxlXT1lbg8AImRldgrwB2lvbl09RXhwbG9yZSUyMGx1eHVyeSVeC7A2JTIwcGVyZm9ybX8TViUyMGF0fQADmAAQLnQAUWlzY292dgCGc3R1bm5pbmcoABJjmAACrABAU1VWczIAQFZpc2lMACBvdasAEWS0APAAc2hpcCUyMHRvJTIwZmlu1AASeSAAMG5leC0AEW78ABBvMgASdfQAAwgBgXZlaGljbGUh2ADwB2tleXdvcmRzXT0mcGx0PTE1MTAuMzkBAPACNjE4NTMwMyZpbWZ0PTEmdHo4AvYAJmNzX2VzdD10cnVlJml0bQKDMTAwNiZjb29uAvMCY2Y9MSZleHB2MlswXT1wbDANAGMxXT1lbDMNAFQyXT1iYycAYzNdPXJhMhoAVDRdPXJwDQBUNV09aW0nAFQ2XT1oZg0AVDddPXNkDQBUOF09c3ANAFQ5XT1law0AEDGDAAVpAGUxMV09Z3McAEYyXT16DgBFM109Y0UAVjE0XT1lHABGNV09YUYAVDZdPXNvygBlMTddPXdjDgBVOF09bGFiAEU5XT1zswBVMjBdPWQcAGQyMV09aW8qAGUyMl09YWUOAFUzXT1zeA4ARjRdPWlGAEU1XT1m-gBkMjZdPWJnfgBWMjddPW0OAEY4XT1rcgEAjAAFHABkMzBdPW1rOABlMzFdPXNuDgBFMl09ZdIAZTMzXT1tcBwAVTRdPXBzDgAAjAAVeA4A9QA2XT12dDMmcnFtPUdFVCLFFTJpbWdzBQqyDQ_DFQJFNzEsIrINDLsFEkFHAAK6BVFlcnJvcpYWBMUVD7gNE685MTUyMjIyMTMyuwUgC6MVD7sFQx80uwUdHzC7BSkPZwX_cfAKc3M9MSZzcz0lN0IlMjJjdXJyZW5jeSUyMgYIIjVCFwAzcmlkEgDwATIyNDUxNjQxMjIyODY0MDXnEQCME0MlMjJ2IwAQNUkAMFVTRA8A8Ao1RCU3RCU1RCUyQyUyMmVudGl0eV9uYW1lHQA_M0ElYQABMDE2MI8YcDAxMTcxMTlyEg9hAAEDVgYD4QYATwAKbABXcGFnZV8_BwAiAA9xAAXQMDg1MTQ2OTE3NzQ1OWUSD3EAHCs3RK8GD6MGCA-eBv__ib85MDEzNzY1NjUzMJ4GC2Bnb29nbGX5G_AOL2NjbS9jb2xsZWN0P3JjYj0zJmZybT0wJmFwdmMHANZ1aWQ9MjE1NTE3NTg1ygtPNCZkdDsLOvEHdGlkPUFXLTEwODIxMDgzMzU3JmVuPQQEH3bbDB5wc2Nyc3JjPf4MAusAoHRhZ21hbmFnZXL1AOgmcm5kPTQ4MDMxOTA0NtUA9SduYXZ0PW4mbnBhPTEmZ3RtPTQ1YmU2OHMxaDJ2ODk4MzUzMTc3ejg3NjY4NzEwOHphMjBnemIPABRkCgCweGVjJmdjZD0xM2wCAPUYMmwxbDEmZG1hPTAmdGFnX2V4cD0xMTU2MTY5ODV-MTE1OTM4NDY2CgC0OX4xMTg4OTc5MjAKABAzCgDwBDkyNTk2MDZ-MTIwMzg1NDIzJnRkCxQ32B78AjQzOCZ0ZmQ9NTgyOCZ0aWRzUwFAZm10PRUgAxEXH2YhHwU9NDM5GQ8BFAAFXgkPIR8GW2FsbG93IR8PXAkT0DcwODA0MjUyMTd9XX0
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
3.124.119.57 Frankfurt am Main, Germany, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
ec2-3-124-119-57.eu-central-1.compute.amazonaws.com
Software
nginx /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

expires
Mon, 31 Aug 2026 20:45:28 GMT
cache-control
no-cache, no-store
date
Mon, 31 Aug 2026 20:45:29 GMT
server
nginx
GET
H2
204
b.rnc
data.privacy.ensighten.com/privacy/v1/b/
0
106 B
25ms
24ms
Image
text/plain
3.124.119.57
Amazon.com
General
Full URL
https://data.privacy.ensighten.com/privacy/v1/b/b.rnc?n=9&c=2328&i=7aegid&p=naroadd5&s=6627&d=8Ep7InZlcnNpb24iOiIxLjAuMCIsImdhdGV3YXkiOiIyLjMuNzk4IiwiY2xpZW50SWQiOjIzMjgsInB1Ymxpc2hQYXRoIjoibmFyb2FkZDUiLCJpbnN0YW5jZSsA8BQiN2FlZ2lkIiwicGFja2V0Ijo1LCJtb2RlIjoiZW5mb3JjZVsA8jJvb2tpZXMiOnt9LCJlbnZpcm9ubWVudCI6IlBlYWJvZHkgLSAwMUEyNiIsInJlcXVlc3RzIjpbeyJkZXN0aW5hdL8A8CRodHRwczovL3d3dy5nb29nbGUuY29tL2NjbS9jb2xsZWN0P3JjYj0wJmZybT0wJmFwdmMHAPMUdWlkPTIxNTUxNzU4NS4xNzg4MjA5MTI0JmR0PUF1ZGklMjCHANMlMjAtJTIwTmV3JTIwGwD2ECUyNiUyMFVzZWQlMjBDYXJzJTIwRGVhbGVyJTIwaW49APEVJnRpZD1BVy0xNzI3MDA3MDgxMyZlbj1wYWdlX3ZpZXcmZGw9wgCQJTNBJTJGJTJGyABSYXVkaXAFAQDNAPABJTJGZW4lMkYmc2Nyc3JjPSMAAusAoHRhZ21hbmFnZXIoAOgmcm5kPTQ4MDMxOTA0NtUA9R1uYXZ0PW4mbnBhPTEmZ3RtPTQ1YmU2OHMxaDJ6ODc2Njg3MTA4emEyMGd6Yg8AFGQKALB4ZWMmZ2NkPTEzbAIA9A8ybDFsMSZkbWE9MCZ0YWdfZXhwPTExNTkzODQ2Nn4KALQ5fjExODg5NzkyMAoAEDMKAPACOTI1OTYwNn4xMjAzODU0MjMKALY0NzQ4NjImdGZ0PYsBwDQ4MSZ0ZmQ9NTg3MUgBHHNJAUBmbXQ9pgIwdHlwXAL4AGZldGNoIiwic3RhcnQiOkkAEDJjAh1kFAAwc291jQLyADoiRkVUQ0hfTUFOQUdFUkMAwHR1cyI6ImFsbG93ZcwCYHJlYXNvboIC1F0sImRhdGFQYXR0ZXISALNsaXN0IjpbXSwiaWgAvzA0OTE0NTg2Mn0stAIPoC1hbmFseXRpY3PJASUvZ7wCMHY9MvwA0z1HLVNCNFNDWFk4NzTCARNqwgGvdjg5NTkxMjE2NMwBEDUmX3BjAV4xOTM5MtoBAiYCAuAB5mNpZD0xNDQ2NDU2MzA3UwITM08D8ANuZ3M9MSZwc2NkbD1ub2FwaSZtA_EyMTImc3I9MTYwMHgxMjAwJnVhYT14ODYmdWFiPTY0JnVhZnZsPUNocm9taXVtJTNCMTUyLjAuNzk3Ny42NCU3Q0fIA1ElMjUyMCYAH2UkAADwBU5vdCUyNTNGQV9CcmFuZCUzQjI0ygQQLm8AYG09JnVhbfYD4HVhcD1MaW51eCZ1YXB2FwDgdz0wJnVsPWZyLWZyJl-_AAfFAmU2MTY5ODXFAg_PAhiAMTk3OTM5NzTPAgLZAiAmcz0BBloEv3NjdD0xJnNlZz0w9wMbD5MEPAmABIFfZnY9MSZfcwgBAG0DbzkxMiIsIlMDDS41MlMDARQAD1MDSa85MzQyNTUzMDkzUwMHBkgDAiIFD08DBq5YTVJLODYxU1RETwNfMzUxMTNPAyRAX2dhemUFDDAFCFYDUF9ldT1BAQBPQ0FDJmMDDSBpYjcCD2kDAw9oA6YLLQYUOCMGDy0GDQ9UA6QQNmEJD1QDDi03MKcGEDUUAA9UA0mvNjM1MDcxNjM4NlQDB_sIc3RhdHMuZy5kb3VibGVjbGljay5uZXSmBgKiAgKuAgD2CCdHLWMDD-UCBwKOCAfMBg99AxgAbAZkMiZhaXA9kAgNpwgCdwMC_AkH6AUPgAIlBhsFonNlbmRCZWFjb24wCApzCD81NzHMAQA1MSwizAGvU0VOREJFQUNPTngIO683MDEwMDU1NzM00QEH8gNtaW5kLWZsYXllci5wb2RpdW0nBWZyYXBocWzkAD94aHLdAAEuOTTdAAEUAAXdAD9YSFLWADuvODEwMzkyNDc0OdYA3Xhjb25uZWN0qAGmc3R5bGVzLmNzc6sBT2xpbmusAQIeNlUEEDkUAAWsAfIGSFRNTExJTktfU0VUQVRUUklCVVRFSwAPBAstrzc5NjI2NzkzMDC2AQdoYXNzZXRz3wD2FGltYWdlcy9kZWZhdWx0V2ViY2hhdFBpbmtBdmF0YXIucG5n-AAyZGl2rAAKgAM9OTYzgAM3OTY0gAOgYXBwZW5kQ2hpbN4LAOMED_ELLK85Mjk2NDA2MDI37QBfHzTtAGYfOO0A9A-nA0IXOLACMW11dPMQkk9ic2VydmVyQfcCAqMDMGxvYcYCD6QOHQ-gAxHxBGV2ZW50cy5sYXVuY2hkYXJrbHktBgIYAPYVL2RpYWdub3N0aWMvNjZmZDkwMzgxZGVkYWEwN2VmMjU5ZGM5rQMPUAYDTDYzNTjAAgIUAAWkBA9QBgRbYmxvY2ueD2EiV2hpdGWPDw-pDwkKJwACtA-vOTAzMDk0NDY3MrAECPElaW5zaWdodC5hZHNydnIub3JnL3RyYWNrL2NlaT9hZHZlcnRpc2VyX2lkPTltejJscWsmY-sS0F9zeW5jPTEmdXB2PTOqDv8CJnVwaWQ9azZoZWxkMiZyZWYKEhcGUwFQaWZyYW1QEwz2EE82MzU5VgEAFzlTAgD6BW9JRlJBTUX8BUCfOTIyMTExMzU3sgcIgXMucGluaW1nUQKXY3QvY29yZS5q1gZic2NyaXB06gIJ4QU_NjM4NAIAABQABTQCAjwA4V9ET01BdHRyTW9kaWZpLAIF7AUPPwI8MDg4OU4UPzQwMRUFCQXoEWF0aWt0b2v7ALJpMThuL3BpeGVsL1cD9hcuanM_c2RraWQ9RDdGOEdHSkM3N1U3NVZGSERSQzAmbGliPXR0cQYCAuwADygBAT00MTcGAgEUAA8oAWifOTAyMDI5NjU3ZwMIAtIAgi5jcmF6eWVnIgIANhUicy8aAL9zLzAwNjUvMzY1MTICFD01MDUKAQEUAAUKAQAQAxFTcgIPEAMGDzMCPZ83ODExNjQwOTjTEAgC8QAPCwFbAnQADz0DWQ8KAREPfAWqNzYwMHwFD88HQdA5MjIxMTEzNTc5fV19
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
3.124.119.57 Frankfurt am Main, Germany, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
ec2-3-124-119-57.eu-central-1.compute.amazonaws.com
Software
nginx /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

expires
Mon, 31 Aug 2026 20:45:28 GMT
cache-control
no-cache, no-store
date
Mon, 31 Aug 2026 20:45:29 GMT
server
nginx
GET
H2
204
b.rnc
data.privacy.ensighten.com/privacy/v1/b/
0
106 B
26ms
25ms
Image
text/plain
3.124.119.57
Amazon.com
General
Full URL
https://data.privacy.ensighten.com/privacy/v1/b/b.rnc?n=10&c=2328&i=7aegid&p=naroadd5&s=1232&d=8Ep7InZlcnNpb24iOiIxLjAuMCIsImdhdGV3YXkiOiIyLjMuNzk4IiwiY2xpZW50SWQiOjIzMjgsInB1Ymxpc2hQYXRoIjoibmFyb2FkZDUiLCJpbnN0YW5jZSsA8BQiN2FlZ2lkIiwicGFja2V0Ijo4LCJtb2RlIjoiZW5mb3JjZVsA8jJvb2tpZXMiOnt9LCJlbnZpcm9ubWVudCI6IlBlYWJvZHkgLSAwMUEyNiIsInJlcXVlc3RzIjpbeyJkZXN0aW5hdL8A8S1odHRwczovL2luc2lnaHQuYWRzcnZyLm9yZy90cmFjay9jZWk_YWR2ZXJ0aXNlcl9pZD05bXoybHFrJmODANBfc3luYz0xJnVwdj0zDAHxAyZ1cGlkPWs2aGVsZDImcmVmPWQA8gMlM0ElMkYlMkZ3d3cuYXVkaXCnAPADLmNvbSUyRmVuJTJGIiwidHlw6QBQaWZyYW3oAPAFc3RhcnQiOjE3ODgyMDkxMjYzNjbxABhkFACANjAwLCJzb3UbAVE6Im11dN4A8ApPYnNlcnZlckNMIiwic3RhdHVzIjoibG9hXAFgcmVhc29uEgHUXSwiZGF0YVBhdHRlchIAsmxpc3QiOltdLCJpagDPOTIyMTExMzU4Nn0sRAEetHJlYWx0aW1lY29uOQIF6gAyeGhynwAJ5wBMNzM2MOcAAhQABecAslhIUl9NQU5BR0VSQQAC4ABvYWxsb3dl4wAhrzY4ODI4NDMzODfjAOrwBGV2ZW50cy5sYXVuY2hkYXJrbHmkAhIvGAD2Dy9idWxrLzY2ZmQ5MDM4MWRlZGFhMDdlZjI1OWRjOcECD9cBA0w4MzU41wECFAAP1wENW2Jsb2Nr1wFhIldoaXRlqwIPxQIJCicAA9AC0Dg3MTM5NDAxMDF9XX0
Protocol
H2
Security
TLS 1.3, , AES_256_GCM
Server
3.124.119.57 Frankfurt am Main, Germany, ASN16509 (AMAZON-02 - Amazon.com, Inc., US),
Reverse DNS
ec2-3-124-119-57.eu-central-1.compute.amazonaws.com
Software
nginx /
Resource Hash
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855

Request headers

sec-ch-ua-platform
"Linux"
Referer
https://www.audipeabody.com/
User-Agent
Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/152.0.0.0 Safari/537.36
sec-ch-ua
"Chromium";v="152", "Google Chrome";v="152", "Not?A_Brand";v="24"
sec-ch-ua-mobile
?0

Response headers

expires
Mon, 31 Aug 2026 20:45:28 GMT
cache-control
no-cache, no-store
date
Mon, 31 Aug 2026 20:45:29 GMT
server
nginx

Verdicts & Comments Add Verdict or Comment

157 JavaScript Window variables

These are the non-standard variables defined on the window object. These include var declarations and global functions and can be helpful in identifying possible client-side frameworks and code.

object| 0 object| 1 object| 2 object| 3 object| 4 object| 5 object| featureServiceConfigs object| ensBootstraps object| Bootstrapper object| ensClientConfig boolean| ensBrowserSupported object| gateway object| dataLayer object| oadd function| gtag string| dealerCode string| dealerCodeFull function| udTag object| ud_asc_dataLayer string| bazadebezolkohpepadr object| UserWayWidgetApp object| digitalData function| mockTarget object| System function| define object| featureServiceDefinitions object| __APOLLO_CLIENT__ object| audiIntegrator object| audi-feature-hub-integrator object| messageStream object| _userway_config boolean| _userway object| TDF object| _satellite boolean| __satelliteLoaded object| adobeDataLayer object| extensionGoogleDataLayer object| adobe function| Visitor object| s_c_il number| s_c_in object| ixisDataLayer object| dynamicHostResolver function| notify function| getAdobeDL function| sendEvent function| sendPageView function| wordCap function| cleanNav function| getBranch function| getQueryVar function| getFormat function| getSiteDomain function| getRef function| getURL function| getPageTitle function| getPagePath function| getPageHash function| getPageTime function| getPageSubtitle function| getUserAgent function| getDomain function| getPath function| getLastPage function| getURLParams function| getTrackingAllowed function| getTag function| getDN function| getFileType function| getFileName function| getLabel function| getTarget function| getApp function| getAppBaseURL function| getPosition function| getVehicle function| getUserInteractionNum function| getPageInfo function| getDealerTier function| getDealerID function| getDealerName function| ixGetVisitNum function| ixGetLastVisitDate function| ixGetDSLV function| setPageType function| setChannel function| setPageName function| getUserType function| getUserECID function| listingsLoaded function| listings_change function| vdpLoaded function| vtp_data_filters function| getIpAddress function| vdp_obj function| vtp_obj function| getClickChannel function| detectContactDealerForm function| detectArrayChanges function| formEvent function| iframeEvent function| digitalDataListener function| fbq function| _fbq function| AppMeasurement function| s_gi function| s_pgicq number| s_objectID number| s_giq function| AppMeasurement_Module_ActivityMap object| webpackChunk_oneaudi_fa_nemo_header function| filterCSS function| filterXSS object| webpackChunkdemogorgon object| env object| regeneratorRuntime boolean| podiumWebsiteWidgetLoaded object| PodiumWebChat function| _ object| UserWay object| google_tag_manager object| google_tag_data function| saq function| _saq function| onYouTubeIframeAPIReady object| gaGlobal object| _pureCars object| _pureCarsStatus object| _pcdiTools boolean| _sawPCDI string| _pureConsent object| _pcdi string| pcdi_pcuid boolean| _sawPCICPixel object| dotq object| res object| saCookies string| current_window_url_param object| _pureCarsV2 string| ddString object| ddClone string| ddCloneUpdate object| acdl number| interval number| timeout object| TTDConversionEvents object| ttdConversionEventsLayer object| ttdConversionEvents function| ttd_dom_ready function| TTDUniversalPixelApi object| ttd_up_api object| s_i_audiagaoa-t1-t2-t3-global-prod object| _pureCarsOfferData function| pintrk string| TiktokAnalyticsObject object| ttq number| form

38 Cookies

Cookies are little pieces of information stored in the browser of a user. Whenever a user visits the site again, he will also send his cookie values, thus allowing the website to re-identify him even if he changed locations. This is how permanent logins work.

Domain/Path Expires Name / Value
.meta-capi.ext.constellationenv.com/events/a95610a906fe23890f4126cd5bbd4d25cba9f50e0d65bbe01ca7de875b421d58 1970-01-21
18:53:05
Name: cee
Value: HkT8H76FYnq2owo%2F99b3MBSq0V6aOBow121%2BSBjG2Vk%3D.%7B%7D
.audipeabody.com/ 1970-01-21
16:43:36
Name: ak_bmsc
Value: AF49DF10F3B1F5A8C9D6A63E45078FC9~000000000000000000000000000000~YAAQRAEQAsFwTz+gAQAAQr+RWQHrkjS8ik2y6Cbfmyrj8nj0uTST1Y8T5jvBHgfP5zqe8Rv/KJ0hJehLyw4D9eMYxSJI31J8uzoN8CJdh4gDd81hgallQWwPjD+UzTa62kr1MB5e0Ja6SHOPxg43RMouqImSJOTQDqsNynBxI8+O+HE5mN7bPShGlMzDkg+qbe5tOlyh+cpQixTkB+bV6IJX5gXtX1W5n/lMOPvgpt2VzMjG3B0KTsv1U2NWDXP9a3lPKig9p1/UuTK37PuGQMz+duSLzKh6xKnMQlWEUFXakvP/ejz1jixNSiSz6e/WXOjVN9yE4EZ+/dPbzyx850te8nBw9P8D9pV54qFmat5PcmNgisDZLEPwKelRsv7ZAzlsAXEN2aa2PsHe9ho49UfVfJalJKwzf7w4wtxI3Oo3Eg==
.audipeabody.com/ 1970-01-22
01:29:05
Name: AUDI_ENSIGHTEN_PRIVACY_BANNER_LOADED
Value: 1
.demdex.net/ 1970-01-21
21:02:41
Name: demdex
Value: 11295446462029679694102259863143249462
.audipeabody.com/ 1969-12-31
23:59:59
Name: AMCVS_A3A01F4264BFE8B00A495FA3%40AdobeOrg
Value: 1
.dpm.demdex.net/ 1970-01-21
21:02:41
Name: dpm
Value: 11295446462029679694102259863143249462
.audipeabody.com/ 1970-01-22
02:19:29
Name: AMCV_A3A01F4264BFE8B00A495FA3%40AdobeOrg
Value: 179643557%7CMCIDTS%7C20697%7CMCMID%7C11294046710829401424102399739502360441%7CMCAAMLH-1788813920%7C6%7CMCAAMB-1788813920%7C6G1ynYcLPuiQxYZrsz_pkqfLG9yMXBpb2zX5dvJdYQJzPXImdj0y%7CMCOPTOUT-1788216320s%7CNONE%7CMCSYNCSOP%7C411-20704%7CvVersion%7C5.5.0
.audipeabody.com/ 1970-01-21
18:53:05
Name: _fbp
Value: fb.1.1788209121518.46830498285544269
.bidr.io/ 1970-01-22
02:12:02
Name: bito
Value: AABJmU7VK9AAAAAuotkicg
.bidr.io/ 1970-01-22
02:12:02
Name: bitoIsSecure
Value: ok
.audipeabody.com/ 1970-01-22
02:19:29
Name: _ga_T7VVZ6DS0S
Value: GS2.1.s1788209123$o1$g0$t1788209123$j60$l0$h0
.audipeabody.com/ 1970-01-22
02:19:29
Name: _ga
Value: GA1.1.1446456307.1788209123
tags.srv.stackadapt.com/ 1970-01-22
01:29:05
Name: sa-user-id
Value: s%3A0-31642457-0045-5717-7c19-753cdf4e09bc.5vJJUgfrdKjYYikPXiAV2pudPKBy7H0M2NLenJksW2Q
.srv.stackadapt.com/ 1970-01-22
01:29:05
Name: sa-user-id
Value: s%3A0-31642457-0045-5717-7c19-753cdf4e09bc.5vJJUgfrdKjYYikPXiAV2pudPKBy7H0M2NLenJksW2Q
tags.srv.stackadapt.com/ 1970-01-22
01:29:05
Name: sa-user-id-v2
Value: s%3AMWQkVwBFVxd8GXU8304JvMEgfqM.imRtsZy3OOaNBNeKRS2aSB7yZXVGRkwPKwdyY2BLDyA
.srv.stackadapt.com/ 1970-01-22
01:29:05
Name: sa-user-id-v2
Value: s%3AMWQkVwBFVxd8GXU8304JvMEgfqM.imRtsZy3OOaNBNeKRS2aSB7yZXVGRkwPKwdyY2BLDyA
tags.srv.stackadapt.com/ 1970-01-22
01:29:05
Name: sa-user-id-v4
Value: s%3ACiQwMWEwNTk5MS1kMDg5LTdiMjQtYWE2Ny1mM2I1Y2RlODY5ODQQBBoERU1FQSBD.q7dbRn9y83Hy8QzucONVD5ueoS%2FpJzAMeIqBF4SKtm0
.srv.stackadapt.com/ 1970-01-22
01:29:05
Name: sa-user-id-v4
Value: s%3ACiQwMWEwNTk5MS1kMDg5LTdiMjQtYWE2Ny1mM2I1Y2RlODY5ODQQBBoERU1FQSBD.q7dbRn9y83Hy8QzucONVD5ueoS%2FpJzAMeIqBF4SKtm0
www.audipeabody.com/ 1970-01-22
01:29:05
Name: sa-user-id
Value: s%253A0-31642457-0045-5717-7c19-753cdf4e09bc.5vJJUgfrdKjYYikPXiAV2pudPKBy7H0M2NLenJksW2Q
www.audipeabody.com/ 1970-01-22
01:29:05
Name: sa-user-id-v2
Value: s%253AMWQkVwBFVxd8GXU8304JvMEgfqM.imRtsZy3OOaNBNeKRS2aSB7yZXVGRkwPKwdyY2BLDyA
www.audipeabody.com/ 1970-01-22
01:29:05
Name: sa-user-id-v3
Value: s%253A.o6W7wkJsHSTU4%252BLlDruZ%252FwNjVcUZZMvakQpSatDoAgo
www.audipeabody.com/ 1970-01-22
01:29:05
Name: sa-user-id-v4
Value: s%253ACiQwMWEwNTk5MS1kMDg5LTdiMjQtYWE2Ny1mM2I1Y2RlODY5ODQQBBoERU1FQSBD.q7dbRn9y83Hy8QzucONVD5ueoS%252FpJzAMeIqBF4SKtm0
.audipeabody.com/ 1970-01-22
02:19:29
Name: _ga_87RP1SNVH1
Value: GS2.1.s1788209123$o1$g0$t1788209123$j60$l0$h0
.audipeabody.com/ 1970-01-21
18:53:05
Name: _gcl_au
Value: 1.1.215517585.1788209124
www.audipeabody.com/ 1969-12-31
23:59:59
Name: _pcUID
Value: 30380831204523a788675155e94dd591e66d483d8c3087
www.audipeabody.com/ 1969-12-31
23:59:59
Name: ix_pplt
Value: 5%20seconds
www.audipeabody.com/ 1970-01-21
21:31:29
Name: ix_vnum
Value: 1
www.audipeabody.com/ 1970-01-21
21:31:29
Name: ix_lvc
Value: 1788209124
www.audipeabody.com/ 1969-12-31
23:59:59
Name: ix_isFirst
Value: 1788209124
www.audipeabody.com/ 1969-12-31
23:59:59
Name: url
Value: https://www.audipeabody.com/en/
www.audipeabody.com/ 1969-12-31
23:59:59
Name: cp
Value: https://www.audipeabody.com/en/
www.audipeabody.com/ 1969-12-31
23:59:59
Name: lp
Value: undefined
.flashtalking.com/ 1970-01-22
02:12:53
Name: flashtalkingad1
Value: "GUID=68170BC7EBC7BB"
.audipeabody.com/ 1969-12-31
23:59:59
Name: s_cc
Value: true
.audipeabody.com/ 1970-01-22
02:19:29
Name: _ga_SB4SCXY874
Value: GS2.1.s1788209124$o1$g0$t1788209124$j60$l0$h0
.audipeabody.com/ 1970-01-22
02:19:29
Name: _ga_XMRK861STD
Value: GS2.1.s1788209124$o1$g0$t1788209124$j60$l0$h0
.audipeabody.com/ 1970-01-21
16:43:36
Name: bm_mi
Value: 0F983A5C357686552096FF0E05D28B45~YAAQRAEQAhBxTz+gAQAAq9uRWQGUTOFbpld95/YDeKE+A4RV+K8OpPo5VuCw1rTnTP3HogoTz1oHXgQcfriM5o2a+D5SSuQyjQkPyT3zE7Q0UO29lp+IsB9x/IpuTE4LO54HaJTs+6Nbvh2raP8Zewh2Lv6zMnGpF1vGl+yKT5JWyv/Z79s//0XwYFHiFHgUc6gZ0eUAuvcssVcFcyw9dCuQY0uNBs1BFfIQmekVqFnhcTCzuBPiZ3V2z6QPDyYqztD9ZWyIGgvwzKYB3ZtJB2lAkK4i/pKVr/NOkwh8tDaWllvkpl8+Vs5UmTj994Qrn+QU8kG8S5imrl8sTrZqRePzFGP+Tg==~1
.audipeabody.com/ 1970-01-21
16:43:36
Name: bm_sv
Value: ECDB35F71A47D20695BC459399FE42E4~YAAQRAEQAhFxTz+gAQAAq9uRWQGs9RvszGl9z0An2WUp7xtT1KovHDUAhB1zf664QvDNy+E0TAy+brp752szBKmWZvD/dI2wf1/6hdz6by5Ei4Ig6Vkca7YqNcstTZHZMNsHoy+OwRZSniOInBmX3tfArXxDbUDjYqRVfZSInpdKKDud6778x4A/dTH8hDXjSkDgWqsQar9yzeUVWjMcZS58TNCrLsrmUf/h6/DkC0xkPPuXGRmHt5fZDdwfI8idB7pizITqFIOasBHEqQ==~1

5 Console Messages

A page may trigger messages to the console to be logged. These are often error messages about being unable to load a resource or execute a piece of JavaScript. Sometimes they also provide insight into the technology behind a website.

Source Level URL
Text
network error URL: https://www.audipeabody.com/akam/13/372aa69d
Message:
Failed to load resource: the server responded with a status of 503 ()
network error URL: https://www.audipeabody.com/qa-userinfo-na/v2/myaudi/authenticated
Message:
Failed to load resource: the server responded with a status of 403 ()
network error URL: https://www.audipeabody.com/api/content?path=%2Fen%2Ffootnote-engine%2Ffootnote-collection
Message:
Failed to load resource: the server responded with a status of 404 ()
network error URL: https://www.audipeabody.com/en/undefined?v=2026.825.6-master
Message:
Failed to load resource: the server responded with a status of 404 ()
security error URL: https://www.audipeabody.com/en/
Message:
Refused to execute script from 'https://www.audipeabody.com/en/undefined?v=2026.825.6-master' because its MIME type ('text/html') is not executable, and strict MIME type checking is enabled.

Security Headers

This page lists any security headers set by the main page. If you want to understand what these mean and how to use them, head on over to this page

Header Value
Content-Security-Policy frame-ancestors 'self' https://experience.adobe.com;
Strict-Transport-Security max-age=31536000 ; includeSubDomains
X-Content-Type-Options nosniff

Indicators

This is a term in the security industry to describe indicators such as IPs, Domains, Hashes, etc. This does not imply that any of these indicate malicious activity.

ad.doubleclick.net
analytics.google.com
api.userway.org
apix.purecars.com
assets.adobedtm.com
assets.podium.com
assets.purecars.com
audinar.data.adobedc.net
audinar.demdex.net
cdn.userway.org
cm.everesttech.net
cnv.event.prod.bidr.io
code.jquery.com
connect.facebook.net
connect.podium.com
data.privacy.ensighten.com
dpm.demdex.net
env-config.one.audi
ezdocs123.com
fa-carousel.cdn.prod.collab.apps.one.audi
fa-digital-leads.cdn.prod.collab.apps.one.audi
fa-editorial-text.cdn.prod.arcade.apps.one.audi
fa-footnote-engine.cdn.prod.arcade.apps.one.audi
fa-mtt.cdn.prod.arcade.apps.one.audi
fa-nar-content-tiles.cdn.prod.collab.apps.one.audi
fa-nemo-footer.cdn.prod.arcade.apps.one.audi
fa-nemo-header.cdn.prod.arcade.apps.one.audi
fa-notifications.cdn.prod.arcade.apps.one.audi
fa-oadd-3pi.cdn.prod.collab.apps.one.audi
fa-one-layer.cdn.prod.arcade.apps.one.audi
fa-pencil-banner.cdn.prod.collab.apps.one.audi
fa-quick-access-links.cdn.prod.arcade.apps.one.audi
fa-stage.cdn.prod.arcade.apps.one.audi
insight.adsrvr.org
js.adsrvr.org
match.adsrvr.org
meta-capi.ext.constellationenv.com
metrics.unitedigital.io
mind-flayer.podium.com
nar-dam.audi.com
nexus.ensighten.com
omnigraph.audi.com
oneaudi-falcon-i18n-service.prod.renderer.one.audi
oneaudi-falcon-integrator.prod.renderer.one.audi
oneaudi-falcon.prod.renderer.one.audi
osi-assets.purecars.com
peabodyaudi.com
servedby.flashtalking.com
stats.g.doubleclick.net
tags.srv.stackadapt.com
tms.audi.com
widget.ezdocs123.com
www.audipeabody.com
www.facebook.com
www.google-analytics.com
www.google.com
www.googletagmanager.com
108.138.26.44
13.226.244.5
13.226.244.62
13.226.244.78
13.226.244.80
13.33.187.21
142.251.127.149
142.251.127.154
142.251.150.119
142.251.20.97
143.204.181.66
151.101.195.10
18.172.112.16
18.172.112.24
18.244.18.25
18.245.60.104
2.16.183.13
216.239.34.181
2600:1f14:5db:eb11:ff9c:191d:dff5:d147
2600:1f16:cc1:9d02:40c:57f0:ed8b:a7bd
2600:9000:213f:5e00:1a:3af:f5c0:93a1
2600:9000:2724:6000:1f:7c97:a480:93a1
2603:1061:14:62::1
2603:1061:14:64::1
2606:4700::6812:13a1
2a00:1450:4001:c13::65
2a00:1450:4001:c15::61
2a00:1450:4001:c21::9b
2a00:1450:4001:c25::8b
2a02:26f0:1700:10::1737:a341
2a02:26f0:480:99e::1e80
2a02:26f0:7100::210:148
2a02:26f0:7100::210:16a
2a02:6ea0:c700::101
2a04:4e42:400::411
3.124.119.57
3.160.150.91
3.167.227.115
3.167.227.27
3.171.214.91
3.174.46.59
3.33.251.168
34.246.107.148
34.251.109.176
35.71.131.137
52.222.236.4
52.223.40.198
52.44.98.70
52.49.174.252
54.192.35.112
54.216.91.244
57.144.244.1
57.144.244.128
63.140.62.172
65.9.130.117
99.84.152.124
99.84.152.28
99.84.152.6
99.84.152.75
07055df09d72c4f6882339c95340cf079ce4dbe9308bb37a6a5ff53d82390ceb
078f3dd88e751c3c421b2007e1cb27bcb65a95daf278bd25de81ba7b2bf3c4e4
0dbe0e5c3a1af12994395528fccb034916ebe6e54c56cd1b4b24e3169edc176f
0eea19c5185d81b7ada28de1a31af3e7ec88b91055c599856bd999415f449c45
105964d02069ccf7a3ab620ec17872e5377d87721a82c3f540da094dbb421b48
12ad57d73c17e57d8bcccd439f3627fbc026cff6d1466f5673d2c347f6a19785
150c6bce35a6c1ed0cc8d3c8d9d39e82de9c0edf6d0f91a75a0912fdf3b9730a
15a3dc247a9802298e21568c4d7d501a6236c246e9a2257177799a5400844740
1ac96ee104fa99b44c381ee2e6ae5bbb66905a218c8ce590fae82ba575be9b1a
1dacc2b4d546d9a124c24adbc7f4df56e223805a22867847360dd1a59291fc4d
1edbab3b32d1748ab14e6dfb9f30128ae7ea1e8188ff2afb35c0f6e225bb3a62
1f158cf8a656e2fbf7a3022fad18be825f47b72e6fe27238173d3b9fdb9e3e56
21d3b82976d6b076f439cb4dc2e8a1a9ab16e52f0ec9eaa93813270f99df7424
21eb1e487c899c6192c31800445bfb81caa7ff1fca550ea3fdb3444834d85710
2482bf5630d27cd09d4bc91eca4a84748a06954c23dd9b9aba6ad466eb24d277
25d73f1a25d2625ca5d43e0c923f7bf2860d7b242b5558f65a230184b965d931
2a250e2f225e48cf583d54a0a42d623c700847de17323bf23ea372e5d9e89cb2
2b8e2a224bc2191e21db49e35d025b74f28811efb8a6b402f540b739666bcde3
2bc49f21ee2237aaf1c7173856918dd99da61d513511af9f7d4530f4b97db3ad
2d44a5de146096aa7b1c4061e0d2dab501c1c206552507b9ff9cda5351ff98d5
2da4b06229ccaaa221235c643a78b36cdb2bd993beb621eef140ca57f6f0bc21
2da91c33f0dcefeec3a48c6de7bbdcd0fc9ada2198d28ac2145f3ee791b5978b
31f781ba5ca9483b5b1ecd5a1ea65ac5ad3df75f9ee8d9c716283a4a6c6a1dc1
31fde8f260258ec098e1b0f59111f65563bd1a620ffca928fce62b498a30cbd0
35e53778ef1294eeebd9757b4fb1a63211b4ef6703e66d133491af2b0e94885f
3747992cb10025570ce0fe2589c58fe6cbe01932d4d7a9e7166c6d1558dd55a7
3cb5d5a35f684e74b7b78e7c2d132377a2afedf770b4b40b08125d76ae45afe3
3fb483caf117581239483387bacc25307d4e217ab86f9099bffa685d60bd3d90
3ff326e4b7524cd06d76853f40993acd46acd199e90d02846c74deb08c174226
414bda65c7d0afda758097a9fd5a40d24408971441dbc21f7eb4e1ba5d550bb4
44eb62d344d46b84f69888d620575bf60df49a2745057a4a0de6b4560d8e0dcd
47043e4823a6c21a8881de789b4185355330b5804629d23f6b43dd93f5265292
48e4490e0c8761abffb1cc8b930a6809013b3c5f8644b5b25c6fadd17e129fe3
4abe64bcaece386e4616472a1641b3471e695a83031b5d845878fe2fdae5ab95
4dea295c4d5efebb5972351616036268444177f9ca4ebca09c5917027bd93101
52a23ab1067c2565f9d394d1606454164d7ba7cc67c268fd67b73a0b17c2b5ba
61572ed8d41904266018b99a68989e1d5bc7587f2e1645a42ef83daebf866f83
66e22799b29b3221c67731164a248933273d1a3d115c407e5d8087224b230c93
69d36f9a383bc5398c8be813f428b21afd19cb460c3bf6b31235075567b364ab
6bb3d67b26048be267d7c5903ef9946654d55cdd8c3c0e5b731fe1955db66149
6bde9f08341ef8bbd6348f6adcd953015944facb224b6e1f303e7b7bcb0c8bde
6f2e3fc610c95eee91cfd68b8a357498c7d73bb7f25c627155e9e38bd3ff2f52
70a9c1d79fd1b440abf29dc2b5a35e4dcedc6fa02a65f0bfab241f3360d9dc9e
7458d475e2bd711ab87dbfd32ecd2c2257cd813dd76f930835199bae097c6f42
772cc29fbdf701b69052ec155e5b57f2c443187e46d22fafe4b227278ff1d778
7833f6864e553b783257c3ea87db0f0299fe369fb26d760e95fa6ba0fc1cf342
789e1b8ec5c9ed24afceb9d3ba532e8c6f3c76e43af0028e95cff8885491510b
7ad26ec4c18a71a4e23a09f7f19680399a289d3ccf0c6a8f7e2e09cc07767639
7ad7f1396e501684ed559a6c1a57599fdac1ca722bf96330a3478c3b6962cee9
7bea17a80a61ed0f54248b4ffc4c718f7c8ff2619742577a73591d62ce074da8
7bec2de7bccb93b57b1d1a0d4ec97e84001fbf8588f4733543c588b34bf65b8b
7db8d077fc21c20f1449a2603d524e423cfa25d7df6d5fd845a8e5e883aa227e
7ed5bc67c59d12c5f8886b4d9a8077f60d82ac38a25cdcca6c2da8daf1ddb465
7f3379456c50493ca996e6988d476a7ffb908407390887a2a8b727e5b984492c
7f6b6a1c69b13c77dac060798810abf6f3c89c801a373b9fcabf4df06d4d9efc
7fdfb3935e7a23f938f2d34393f92d43bb85c4f28e247997db055b436b69906e
7feee9ebbb402b928ddb14846f4440ff2ac27ecdc1ae2424dcdd1d0d13a0e438
82a84ecb3ae8de3ff0334af2fdbbebe32dc6fe1fcd2ca8ada8d941766a848287
85c55b9fb4767c9d84ac036d9ef0c9a66ab9e0b66afdd21d71ba5f8b420d4177
86a498befdf81c1e6917b668cc85cdf646cf884191a915a759b327392ca946ab
8a78824e0e4e78e9e0797e8b3e147d290c7e164e8715b6f983efc924214f9f76
8e7a55e7df06d36169f4561a5990dbe9ebb5751a6c9eff28ea1503d0c5fb4171
9496b0ac089fa7e15190af00629ddbf925e8ddbc4cc05753ec65bb2d75f9f175
979ad6dcb44113fd792eaab93d0ac82866085af6a3c8def5ced1517889271d5e
97fb8eec4c8bb84724f295d11647ac806ee2016542e2c79bee4234ef44f2052c
9942c94c50561fd7efc789a7c3d25b544a5b043a2854a4093cb69766057a582e
99534f36bfd1f02761433c280115dc8501e05dcabe90973e730f8c1087c53af0
9aba2a1602796230f8cb8f8252e831a1e702aa71e5beab40cb584ffe140e4413
9e04b3edd873c2f1260946a4d698757d99fbcec87a91f1daf1d46e8b17a8e68e
9f37fc519d2522510803d1591b7417b9167b903bfaa1a7f7cd6ebf66b67530a5
a0373b36b8e1b9e41495daccbbceee88b5edc150c5a6dc03957e49292995259e
a1d7ced30c14349e039e1d942e7b6efe6ec42931d3ac1096f90679313825cf44
a1ecbaed793a1f564c49c671f2dd0ce36f858534ef6d26b55783a06b884cc506
a25d57eb72e78e7c2f4c8a991f123203d937a0ffa0b0d3213fe4fffa8f36d666
a37eb075021720fb6f63d0b7c12e5bada7b01d82ba6fb4afe304b60347f2f7a9
a5d1c9dd7ee8e087fc7f1e37fbe63f8299e702070ddd5d6b9345809a7c68f16f
a8093c54ba7d1a942f23dc104e58861eb43e795930d78dfde99ee9edcbe4b89e
a91e7b10e7efb0d57a85f0ff6a49011a0619d9592b07705f6bfd991ed2d96cc8
a945ae6d88568c221b2152b94f5ba3e8fcbfe34c929e494fd3ef5d8bcce38792
a9a227e2d2b44ae72d180ef17412c68479fec25db23edcc9f3b46da22ccbe331
a9f5ea1e485c8c48d2ec03924b03e8e197b971b4963bef4e6ba974c08db9ca1a
aa8cd782526b3bb74ae030a77494d6a0b81c64fdbaf546326835dd98b5354ae6
ab3a81802cacf273d3e799293091b6207e3cc51e0a338f6077cfe9f007a5767e
ac6e8dbcf906b5d78b6538eea0df8d50e34fdd4ba6a3932bfbf38d4a085e2797
b13918cfb26e0d6cdb3c7f12a52ce68d4403dce05797f5109b276efcc54a2e3d
b22d92031d525ebf937bb44b9c5ae465f2f0cf7456a9e34539b976c68ef53652
b2ca20e39ddb070bc3879c89bc616df37cde41676876ed3581152ae19434f564
b34c9c50548247c0a50d38b263aa937b83ad07d0a55658fc91eaff38572e987c
b5559a7805e29399186c64ff2509d9b29d76067516137f0368bf3800c6f7f62d
ba80a8b474a4d9ae066483538a29b354cfc9d7d580c272bb546d3b678d711486
bb03359b5f8b6d2b2056dc684bbd8f664718c126abdbb1fd59808c9bca000c37
c37f5f759043a2b92dd2bde43ac254251b1c4544dbfd79cbc758fa513be55774
c40f4d2c60bb77bc26f34181a608bfd28cebc69933c7dc262b2d10ef840d0f8d
c45f637f905e1ea01ba81aa39e8da62ee7e7f8703c3da4c3bba55f6192e5834c
c4e2f19e68fe1f837d8040cea46a65e1b1319260c149e6aa9aba897654da1a38
c5377dc7ecbd85aa0ded7f942f913e1fcde1bf830f6631b04b9e56052beff98e
c7f03b8c629cd466e21599b631bfaabcfd8145810dfe91836ecd31ef0e21df42
c873dc28a77e65b0a43a7876e68de9217cc1c24a775eec97c3a93fd8434e218f
ca5b33987b456a5a154bc7fcc7384185971dd0c05d18d9bd8778dbaf3be97b68
cd672100785f1e9bdb0526e4ebb51cb5df97dbbbe0ff1773254ac20be6debcb7
cf38c64d909d3e6d3e5e565b1c737a34e90139443ae249f9c960c4b05c222dd7
d2f13447bd89c56bad76bac2e4e551ac6b611f40503104b70ee26812afe5a94c
d9a43ca7c51f1f7e33d2672741fd310af65a7e70ef6b8c8b7eff8a21ac7cbc8e
db55130426d797651a4b97dbb7f9cf74c581dedb2b6cea74eec257dd1e083be1
dbce3084b52cb4661dcde6c501a59aa5f9526c9ff7b62dd01b91d64d0d2e9f99
dccb79abf9e2f3452ab4073a8cca8d3c25fa599506cd08ec624da8707efe8861
dcecab1355b5c2b9ecef281322bf265ac5840b4688748586e9632b473a5fe56b
de59a5d503c80c4d09cddc0aa81a06b2455b1abdd2d0dd653b7ebe435ea5c7aa
e1806b0d8fe598a698073fe32f050fbdb44269a21fbe62f0a10f995fd7186267
e325cef6a716c45b01fab7c0259a83cfa80caba97253f265052e827fb0334f5e
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855
e4a5ee88c19cdc2853836c736dec5351d8bf6bbc2106dbefcedc82e41a7a6e53
e7eafcc935c164efe21698d34043f11fe242ef2778364cf385f9ad5b543c71d6
e84b5d31dd40ba2e7a8f10af482074019cf3e8f19e66bbe6a863e7c5da329685
ec637eaa5dc5a5094119a6df7af878ab3c11fcec3a2be2ca9c8aa093c7abdb03
ecf800206becdc209a6f1f2626e9f7024436bb41a2b24bdfca3d4f2c3713ad83
ef1955ae757c8b966c83248350331bd3a30f658ced11f387f8ebf05ab3368629
ef8e6a00c875318cf0799a8df60948aefcc673d577d3bd9aee32bd7e332600b9
f7482c177e31c68db140b178e49a7a3d02933ead86229f5f03fdd6fbcd105ce3
f7dd6d093f4538c6840ce4669b58c2f7d8927216615e64428bf6f15dfb74862b
f960d145f29d5bb2958fa2317e5c79979c3ef023ac34c3c39d45b73cdf521b0e
fb3beece66c36a878b3539832e2887586ed39e82cb29d92eb2ca845c76626433
fb4728c0b53365abfa434c20eee2b44a63e4b02fe73ed6d3d2446417e46dc814
fc9a93dd241f6b045cbff0481cf4e1901becd0e12fb45166a8f17f95823f0b1a
fef5b20765ec9783c34c563a707edbd506c4f9b55b93d1c357c312ed966449be