
www.ftidefense.com
198.202.211.1
Public Scan
Open in
urlscan Pro
https://www.ftifederal.us/ 10mo old
Effective URL:
https://www.ftidefense.com/about-us 3yr old
Submission: On September 06 via automatic, source certstream-suspicious (September 6th 2026, 10:29:07 am UTC) — Scanned from US Go Pro
Only in urlscan Pro
- Select different country locations for Private Scans.
- Use a global network of additional scanning locations and residential IPs for scanning.
- Interact with pages while you are scanning them.
- Download files from remote websites.
- Scan websites on the Tor Network.
Summary
TLS certificate: Issued by WE1 on July 25th 2026. Valid for: 3mo.
This is the only time www.ftidefense.com was scanned on urlscan.io!
urlscan.io Verdict: No classification
Domain & IP information
| IP Address | AS Autonomous System | ||
|---|---|---|---|
| 1 1 | 34.211.79.181 34.211.79.181 | 16509 (AMAZON-02) (AMAZON-02 - Amazon.com) | |
| 2 | 198.202.211.1 198.202.211.1 | 209242 (CLOUDFLAR...) (CLOUDFLARESPECTRUM Cloudflare London) | |
| 53 | 104.18.161.117 104.18.161.117 | 13335 (CLOUDFLAR...) (CLOUDFLARENET - Cloudflare) | |
| 4 | 104.18.1.22 104.18.1.22 | 13335 (CLOUDFLAR...) (CLOUDFLARENET - Cloudflare) | |
| 2 | 64.233.180.95 64.233.180.95 | 15169 (GOOGLE) (GOOGLE - Google LLC) | |
| 2 | 142.251.157.119 142.251.157.119 | 15169 (GOOGLE) (GOOGLE - Google LLC) | |
| 2 | 13.225.193.70 13.225.193.70 | 16509 (AMAZON-02) (AMAZON-02 - Amazon.com) | |
| 5 | 104.17.208.5 104.17.208.5 | 13335 (CLOUDFLAR...) (CLOUDFLARENET - Cloudflare) | |
| 2 | 173.194.175.95 173.194.175.95 | 15169 (GOOGLE) (GOOGLE - Google LLC) | |
| 2 | 209.85.201.94 209.85.201.94 | 15169 (GOOGLE) (GOOGLE - Google LLC) | |
| 5 | 142.251.174.97 142.251.174.97 | 15169 (GOOGLE) (GOOGLE - Google LLC) | |
| 1 | 104.18.7.123 104.18.7.123 | 13335 (CLOUDFLAR...) (CLOUDFLARENET - Cloudflare) | |
| 29 | 173.194.205.94 173.194.205.94 | 15169 (GOOGLE) (GOOGLE - Google LLC) | |
| 8 | 142.251.152.4 142.251.152.4 | 15169 (GOOGLE) (GOOGLE - Google LLC) | |
| 2 4 | 104.18.95.41 104.18.95.41 | 13335 (CLOUDFLAR...) (CLOUDFLARENET - Cloudflare) | |
| 1 | 216.239.34.181 216.239.34.181 | 15169 (GOOGLE) (GOOGLE - Google LLC) | |
| 1 | 172.253.63.154 172.253.63.154 | 15169 (GOOGLE) (GOOGLE - Google LLC) | |
| 1 2 | 172.253.115.155 172.253.115.155 | 15169 (GOOGLE) (GOOGLE - Google LLC) | |
| 1 | 173.194.175.148 173.194.175.148 | 15169 (GOOGLE) (GOOGLE - Google LLC) | |
| 5 | 142.251.154.119 142.251.154.119 | 15169 (GOOGLE) (GOOGLE - Google LLC) | |
| 1 | 142.251.179.119 142.251.179.119 | 15169 (GOOGLE) (GOOGLE - Google LLC) | |
| 2 | 172.217.119.4 172.217.119.4 | 15169 (GOOGLE) (GOOGLE - Google LLC) | |
| 2 | 104.17.24.14 104.17.24.14 | 13335 (CLOUDFLAR...) (CLOUDFLARENET - Cloudflare) | |
| 133 | 23 |
ASN16509 (AMAZON-02 - Amazon.com, Inc., US)
PTR: ec2-34-211-79-181.us-west-2.compute.amazonaws.com
| www.ftifederal.us 10mo old |
ASN209242 (CLOUDFLARESPECTRUM Cloudflare London, LLC, US)
| www.ftidefense.com 3yr old |
ASN13335 (CLOUDFLARENET - Cloudflare, Inc., US)
| cdn.prod.website-files.com 3yr old |
ASN15169 (GOOGLE - Google LLC, US)
PTR: on-in-f95.1e100.net
| ajax.googleapis.com 10yr old |
ASN16509 (AMAZON-02 - Amazon.com, Inc., US)
PTR: server-13-225-193-70.yul62.r.cloudfront.net
| d3e54v103j8qbb.cloudfront.net 9yr old |
ASN13335 (CLOUDFLARENET - Cloudflare, Inc., US)
| cdn.jsdelivr.net 14yr old |
ASN15169 (GOOGLE - Google LLC, US)
PTR: qs-in-f95.1e100.net
| fonts.googleapis.com 10yr old |
ASN15169 (GOOGLE - Google LLC, US)
PTR: qu-in-f94.1e100.net
| www.gstatic.com 10yr old |
ASN15169 (GOOGLE - Google LLC, US)
PTR: qc-in-f97.1e100.net
| www.googletagmanager.com 14yr old |
ASN13335 (CLOUDFLARENET - Cloudflare, Inc., US)
| cdn.embedly.com 12yr old |
ASN15169 (GOOGLE - Google LLC, US)
PTR: qm-in-f94.1e100.net
| fonts.gstatic.com 10yr old |
ASN13335 (CLOUDFLARENET - Cloudflare, Inc., US)
| challenges.cloudflare.com 5yr old |
ASN15169 (GOOGLE - Google LLC, US)
PTR: bi-in-f154.1e100.net
| stats.g.doubleclick.net 10yr old |
ASN15169 (GOOGLE - Google LLC, US)
PTR: bg-in-f155.1e100.net
| googleads.g.doubleclick.net 10yr old |
ASN15169 (GOOGLE - Google LLC, US)
PTR: qs-in-f148.1e100.net
| static.doubleclick.net 10yr old |
ASN15169 (GOOGLE - Google LLC, US)
| www.google.com 14yr old | |
| www.youtube.com 10yr old |
ASN15169 (GOOGLE - Google LLC, US)
PTR: pd-in-f119.1e100.net
| i.ytimg.com 10yr old |
ASN13335 (CLOUDFLARENET - Cloudflare, Inc., US)
| cdnjs.cloudflare.com 13yr old |
| Apex Domain Subdomains |
Transfer | |
|---|---|---|
| 53 |
website-files.com
cdn.prod.website-files.com — Cisco Umbrella Rank: 5357 3yr old |
40 MB |
| 31 |
gstatic.com
www.gstatic.com — Cisco Umbrella Rank: 8 10yr old fonts.gstatic.com — Cisco Umbrella Rank: 31 10yr old |
1 MB |
| 12 |
youtube.com
www.youtube.com — Cisco Umbrella Rank: 107 10yr old |
993 KB |
| 6 |
cloudflare.com
2 redirects
challenges.cloudflare.com — Cisco Umbrella Rank: 1152 5yr old cdnjs.cloudflare.com — Cisco Umbrella Rank: 287 13yr old |
69 KB |
| 6 |
googleapis.com
ajax.googleapis.com — Cisco Umbrella Rank: 595 10yr old fonts.googleapis.com — Cisco Umbrella Rank: 46 10yr old jnn-pa.googleapis.com — Cisco Umbrella Rank: 339 5yr old |
15 KB |
| 5 |
googletagmanager.com
www.googletagmanager.com — Cisco Umbrella Rank: 48 14yr old |
303 KB |
| 5 |
jsdelivr.net
cdn.jsdelivr.net — Cisco Umbrella Rank: 284 14yr old |
19 KB |
| 4 |
doubleclick.net
1 redirects
stats.g.doubleclick.net — Cisco Umbrella Rank: 158 10yr old googleads.g.doubleclick.net — Cisco Umbrella Rank: 67 10yr old static.doubleclick.net — Cisco Umbrella Rank: 289 10yr old |
1 KB |
| 4 |
google.com
www.google.com — Cisco Umbrella Rank: 3 14yr old analytics.google.com — Cisco Umbrella Rank: 147 9yr old |
25 KB |
| 4 |
unpkg.com
unpkg.com — Cisco Umbrella Rank: 751 10yr old |
10 KB |
| 2 |
cloudfront.net
d3e54v103j8qbb.cloudfront.net — Cisco Umbrella Rank: 6686 9yr old |
30 KB |
| 2 |
ftidefense.com
www.ftidefense.com 3yr old |
48 KB |
| 1 |
ytimg.com
i.ytimg.com — Cisco Umbrella Rank: 123 10yr old |
24 KB |
| 1 |
embedly.com
cdn.embedly.com — Cisco Umbrella Rank: 18574 12yr old |
91 KB |
| 1 |
ftifederal.us
1 redirects
www.ftifederal.us 10mo old |
56 B |
| 133 | 15 |
| Domain | Requested by | |
|---|---|---|
| 53 | cdn.prod.website-files.com |
www.ftidefense.com
cdn.prod.website-files.com |
| 29 | fonts.gstatic.com |
fonts.googleapis.com
www.youtube.com |
| 12 | www.youtube.com |
cdn.embedly.com
www.youtube.com |
| 5 | www.googletagmanager.com |
www.ftidefense.com
www.googletagmanager.com |
| 5 | cdn.jsdelivr.net |
www.ftidefense.com
|
| 4 | challenges.cloudflare.com |
2 redirects
www.ftidefense.com
|
| 4 | unpkg.com |
www.ftidefense.com
|
| 3 | www.google.com |
www.ftidefense.com
www.youtube.com |
| 2 | cdnjs.cloudflare.com |
www.ftidefense.com
|
| 2 | jnn-pa.googleapis.com |
www.youtube.com
|
| 2 | googleads.g.doubleclick.net |
1 redirects
www.youtube.com
|
| 2 | www.gstatic.com |
www.google.com
|
| 2 | fonts.googleapis.com |
ajax.googleapis.com
|
| 2 | d3e54v103j8qbb.cloudfront.net |
www.ftidefense.com
|
| 2 | ajax.googleapis.com |
www.ftidefense.com
|
| 2 | www.ftidefense.com | |
| 1 | i.ytimg.com |
www.youtube.com
|
| 1 | static.doubleclick.net |
www.youtube.com
|
| 1 | stats.g.doubleclick.net |
www.googletagmanager.com
|
| 1 | analytics.google.com |
www.googletagmanager.com
|
| 1 | cdn.embedly.com |
www.ftidefense.com
|
| 1 | www.ftifederal.us | 1 redirects |
| 133 | 22 |
This site contains links to these domains. Also see Links.
| Domain |
|---|
| careers-fti-net.icims.com |
| www.facebook.com |
| www.instagram.com |
| twitter.com |
| www.linkedin.com |
| www.youtube.com |
| Subject Issuer | Validity | Valid | |
|---|---|---|---|
| www.ftidefense.com WE1 |
2026-07-25 - 2026-10-23 |
3mo | crt.sh |
| prod.website-files.com WE1 |
2026-08-02 - 2026-10-31 |
3mo | crt.sh |
| unpkg.com WE1 |
2026-08-14 - 2026-11-12 |
3mo | crt.sh |
| upload.video.google.com WR2 |
2026-08-10 - 2026-11-02 |
3mo | crt.sh |
| *.google.com WR2 |
2026-08-10 - 2026-11-02 |
3mo | crt.sh |
| *.cloudfront.net Amazon RSA 2048 M04 |
2026-08-25 - 2027-03-10 |
7mo | crt.sh |
| *.jsdelivr.net Sectigo Public Server Authentication CA DV R36 |
2026-04-22 - 2026-11-06 |
7mo | crt.sh |
| *.gstatic.com WR2 |
2026-08-10 - 2026-11-02 |
3mo | crt.sh |
| *.google-analytics.com WR2 |
2026-08-10 - 2026-11-02 |
3mo | crt.sh |
| embedly.com WE1 |
2026-07-20 - 2026-10-18 |
3mo | crt.sh |
| *.g.doubleclick.net WR2 |
2026-08-10 - 2026-11-02 |
3mo | crt.sh |
| *.doubleclick.net WR2 |
2026-08-10 - 2026-11-02 |
3mo | crt.sh |
| edgestatic.com WR2 |
2026-08-10 - 2026-11-02 |
3mo | crt.sh |
| cdnjs.cloudflare.com WE1 |
2026-07-10 - 2026-10-08 |
3mo | crt.sh |
This page contains 3 frames:
Primary Page:
https://www.ftidefense.com/about-us
Frame ID: 84B176B6A90EBF7AC6E8CB79F386B618
Requests: 115 HTTP requests in this frame
Frame:
https://cdn.embedly.com/widgets/media.html?src=https%3A%2F%2Fwww.youtube.com%2Fembed%2F3I1sXo0YsAw%3Ffeature%3Doembed&display_name=YouTube&url=https%3A%2F%2Fwww.youtube.com%2Fwatch%3Fv%3D3I1sXo0YsAw&image=https%3A%2F%2Fi.ytimg.com%2Fvi%2F3I1sXo0YsAw%2Fhqdefault.jpg&type=text%2Fhtml&schema=youtube
Frame ID: F6A4D2C2C61937F8974A1BFD1ACFB713
Requests: 3 HTTP requests in this frame
Frame:
https://www.youtube.com/embed/3I1sXo0YsAw?wmode=opaque&widget_referrer=https%3A%2F%2Fwww.ftidefense.com%2F&enablejsapi=1&origin=https%3A%2F%2Fcdn.embedly.com&widgetid=1&forigin=https%3A%2F%2Fcdn.embedly.com%2Fwidgets%2Fmedia.html%3Fsrc%3Dhttps%253A%252F%252Fwww.youtube.com%252Fembed%252F3I1sXo0YsAw%253Ffeature%253Doembed%26display_name%3DYouTube%26url%3Dhttps%253A%252F%252Fwww.youtube.com%252Fwatch%253Fv%253D3I1sXo0YsAw%26image%3Dhttps%253A%252F%252Fi.ytimg.com%252Fvi%252F3I1sXo0YsAw%252Fhqdefault.jpg%26type%3Dtext%252Fhtml%26schema%3Dyoutube&aoriginsup=1&aorigins=https%3A%2F%2Fwww.ftidefense.com&gporigin=https%3A%2F%2Fwww.ftidefense.com%2F&vf=6
Frame ID: 419AB165D4341C46CA934F41DF4F695E
Requests: 16 HTTP requests in this frame
Screenshot
Go Pro
Only in urlscan Pro
Use the Visual Search feature to find pages with visually similar screenshots.
Click for more information
Free trials of urlscan Pro are available.
Page Title
About Us | FTIPage URL History
Go Pro
Only in urlscan Pro
Search our real-time database of newly observed domains and
hostnames. Pivot on different attributes, and setup keyword alerts for
newly observed domains.
Click for more information
Free trials of urlscan Pro are available.
Show full URLs
-
https://www.ftifederal.us/
HTTP 302
https://www.ftidefense.com/ Page URL
- https://www.ftidefense.com/about-us Page URL
Detected technologies
 YouTube
(Video players)
Expand
Detected patterns
- \.youtube\.com/
 AOS
(JavaScript libraries)
Expand
Detected patterns
- unpkg\.com/aos@([\d\.]+)/dist/aos\.js
 cdnjs
(CDN)
Expand
Detected patterns
- cdnjs\.cloudflare\.com
 DoubleClick Floodlight
(Advertising)
Expand
Detected patterns
- \.doubleclick\.net
 Embedly
(Widgets)
Expand
Detected patterns
- cdn\.embedly\.com/
 Google Analytics
(Analytics)
Expand
Detected patterns
- googletagmanager\.com/gtag/js
 Google Font API
(Font scripts)
Expand
Detected patterns
- googleapis\.com/.+webfont
 Google Hosted Libraries
(CDN)
Expand
Detected patterns
- ajax\.googleapis\.com/ajax/libs/
 Google Tag Manager
(Tag managers)
Expand
Detected patterns
- googletagmanager\.com/ns\.html[^>]+></iframe>
- <!-- (?:End )?Google Tag Manager -->
- googletagmanager\.com/gtm\.js
- \.googletagmanager\.com/
 jQuery
(JavaScript libraries)
Expand
Detected patterns
- jquery
- /jquery(?:-(\d+\.\d+\.\d+))[/.-]
 jsDelivr
(CDN)
Expand
Detected patterns
- cdn\.jsdelivr\.net
parallax.js (JavaScript libraries) Expand
Detected patterns
- parallax(?:\/assets\/js)?(?:\/jquery)?(?:\/scripts)?(?:\/wow)?(?:[_\.]move)?(?:\.inview)?(?:\.pkgd)?(?:\.scrolling)?(?:\.min)?\.js(?:\?v(?:er)?=((?:\d+\.)+\d+))?
- (?:((?:\d+\.)+\d+)\/)?parallax(?:\/assets\/js)?(?:\/jquery)?(?:\/scripts)?(?:\/wow)?(?:[_\.]move)?(?:\.inview)?(?:\.pkgd)?(?:\.scrolling)?(?:\.min)?\.js
 reCAPTCHA
(Security)
Expand
Detected patterns
- /recaptcha/(?:api|enterprise)\.js
 Unpkg
(CDN)
Expand
Detected patterns
- unpkg\.com/
Page Statistics
6 Outgoing links
Go Pro
Only in urlscan Pro
Effortlessly use any on-page link as a pivot to discover other pages pointing to the exact same destination. Seamlessly trace both specific URLs and broader domains to uncover hidden connection networks and map out backlink relationships with ease.
Click for more information
Free trials of urlscan Pro are available.
These are links going to different origins than the main page.
Title: Search Jobs
Search URL Search Domain Scan URL
Search URL Search Domain Scan URL
Search URL Search Domain Scan URL
Search URL Search Domain Scan URL
Search URL Search Domain Scan URL
Search URL Search Domain Scan URL
Page URL History
This captures the URL locations of the websites, including HTTP redirects and client-side redirects via JavaScript or Meta fields.
-
https://www.ftifederal.us/
HTTP 302
https://www.ftidefense.com/ Page URL
- https://www.ftidefense.com/about-us Page URL
Redirected requests
There were HTTP redirect chains for the following requests:
Request Chain 0- https://www.ftifederal.us/ HTTP 302
- https://www.ftidefense.com/
- https://challenges.cloudflare.com/turnstile/v0/api.js HTTP 302
- https://challenges.cloudflare.com/turnstile/v0/g/330e41bb475c/api.js
- https://googleads.g.doubleclick.net/pagead/id HTTP 302
- https://googleads.g.doubleclick.net/pagead/id?slf_rd=1
- https://challenges.cloudflare.com/turnstile/v0/api.js HTTP 302
- https://challenges.cloudflare.com/turnstile/v0/g/330e41bb475c/api.js
133 HTTP transactions
Go Pro
Only in urlscan Pro
Inspect WebSocket connections, examine POST data effortlessly, and track overlap counts in real time. Features live search and filtering across all HTTP output, complete with full response metadata for deep analysis.
Click for more information
Free trials of urlscan Pro are available.
2 data transactions
| Method Protocol |
Status | Resource Path |
Size x-fer |
Time Latency |
Type MIME-Type |
IP Location |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
|
GET H2 |
200 |
/
Show response
www.ftidefense.com/ Redirect Chain
|
87 KB 26 KB |
100ms
35ms |
Document
text/html |
198.202.211.1 CLOUDFLARESPECTRU... |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
Redirect headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
fti-staging-env.shared.4be21b200.css
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/css/ |
252 KB 0 |
58ms
58ms |
Stylesheet
text/css |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
aos.css
unpkg.com/aos@2.3.1/dist/ |
25 KB 0 |
49ms
49ms |
Stylesheet
text/css |
104.18.1.22 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
webfont.js
Show response
ajax.googleapis.com/ajax/libs/webfont/1.6.26/ |
13 KB 6 KB |
71ms
21ms |
Script
text/javascript |
64.233.180.95 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
api.js
Show response
www.google.com/recaptcha/ |
2 KB 1012 B |
51ms
30ms |
Script
text/javascript |
142.251.157.119 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
66846792da8fa9c38e1e1ca3_6526546f8f1de50aee51a0d8_-ff5d-453a-83ed-156689269f40-poster-00001-1-425.webp
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
9 KB 10 KB |
17ms
15ms |
Image
image/webp |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
jquery-3.5.1.min.dc5e7f18c8.js
Show response
d3e54v103j8qbb.cloudfront.net/js/ |
87 KB 30 KB |
80ms
25ms |
Script
application/javascript |
13.225.193.70 Amazon.com |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
fti-staging-env.schunk.36b8fb49256177c8.js
Show response
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/js/ |
40 KB 14 KB |
53ms
16ms |
Script
text/javascript |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
fti-staging-env.schunk.d652811315fade5c.js
Show response
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/js/ |
199 KB 49 KB |
52ms
15ms |
Script
text/javascript |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
fti-staging-env.ad55fb76.fb8a29604db4fd6d.js
Show response
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/js/ |
5 KB 3 KB |
53ms
16ms |
Script
text/javascript |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
aos.js
Show response
unpkg.com/aos@2.3.1/dist/ |
14 KB 5 KB |
46ms
22ms |
Script
text/javascript |
104.18.1.22 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
simpleParallax.min.js
Show response
cdn.jsdelivr.net/npm/simple-parallax-js@5.6.2/dist/ |
11 KB 4 KB |
66ms
15ms |
Script
application/javascript |
104.17.208.5 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
js-scroll-animations.js
Show response
cdn.jsdelivr.net/npm/js-scroll-animations@0.9.2/dist/ |
1 KB 1 KB |
64ms
14ms |
Script
application/javascript |
104.17.208.5 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
css
fonts.googleapis.com/ |
54 KB 3 KB |
49ms
48ms |
Stylesheet
text/css |
173.194.175.95 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
recaptcha__en.js
Show response
www.gstatic.com/recaptcha/releases/8x-4t2pegToiW8KmThtO4AQt/ |
825 KB 345 KB |
136ms
38ms |
Script
text/javascript |
209.85.201.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
gtm.js
Show response
www.googletagmanager.com/ |
323 KB 115 KB |
183ms
78ms |
Script
application/javascript |
142.251.174.97 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H/1.1 |
200 OK |
media.html
Show response
cdn.embedly.com/widgets/ Frame F6A4 |
360 KB 91 KB |
106ms
42ms |
Document
text/html |
104.18.7.123 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
653d8189e3addaa580df0d2c%2F69021db7e59a1a7d2865f197_new-fti-video-poster-00001.jpg
cdn.prod.website-files.com/ |
87 KB 87 KB |
25ms
24ms |
Image
image/jpeg |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET DATA |
200 OK |
truncated
/ |
2 KB 2 KB |
Font
application/x-font-ttf |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
69fa5a75e709444f0b5cad34_FTI%20Defense_Logo_White.svg
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
8 KB 2 KB |
23ms
22ms |
Image
image/svg+xml |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
206 |
653d8189e3addaa580df0d2c%2F69021db7e59a1a7d2865f197_new-fti-video-transcode.mp4
cdn.prod.website-files.com/ |
6 MB 6 MB |
24ms
24ms |
Media
video/mp4 |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
653a3d4aa889c0a4dfa3a99f_shutterstock_1050126994-poster-00001.jpg
cdn.prod.website-files.com/6530fb5749da09a19588afa4/ |
100 KB 100 KB |
30ms
28ms |
Image
image/jpeg |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
653a3d54cb69ad97c5cabe0c_shutterstock_1062993160-poster-00001.jpg
cdn.prod.website-files.com/6530fb5749da09a19588afa4/ |
39 KB 39 KB |
38ms
36ms |
Image
image/jpeg |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
653a3d5f9c49f5f51434db7b_shutterstock_1080319025-poster-00001.jpg
cdn.prod.website-files.com/6530fb5749da09a19588afa4/ |
69 KB 69 KB |
31ms
29ms |
Image
image/jpeg |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
653d8189e3addaa580df0d2c%2F6663705339bc0eb7619a6057_cliptoedit_%28copy%29%20%28540p%29-poster-00001.jpg
cdn.prod.website-files.com/ |
11 KB 11 KB |
29ms
28ms |
Image
image/jpeg |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
653a3d6b2b6123098f1ae74f_Depositphotos_425165126_1080p-poster-00001.jpg
cdn.prod.website-files.com/6530fb5749da09a19588afa4/ |
30 KB 30 KB |
38ms
36ms |
Image
image/jpeg |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
661fdff110dd42a6a2d2d90a_653d8189e3addaa580df0d9b_Rectangle%202%20(1).webp
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
89 KB 89 KB |
19ms
17ms |
Image
image/webp |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6uyw4BMUTPHjx4wXg.woff2
fonts.gstatic.com/s/lato/v25/ |
23 KB 23 KB |
24ms
24ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6u8w4BMUTPHjxsAXC-q.woff2
fonts.gstatic.com/s/lato/v25/ |
24 KB 24 KB |
30ms
29ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6u9w4BMUTPHh6UVSwiPGQ.woff2
fonts.gstatic.com/s/lato/v25/ |
23 KB 23 KB |
38ms
37ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
KFO7CnqEu92Fr1ME7kSn66aGLdTylUAMa3yUBA.woff2
fonts.gstatic.com/s/roboto/v51/ |
42 KB 42 KB |
49ms
48ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
68ed5ee73aac1bb57682d415_mission-analytics.png
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
432 B 831 B |
28ms
22ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
68ed660f4f7c6a9f84780510_modeling-simulation.png
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
1 KB 1 KB |
34ms
28ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
68ed664fb0e2d92d2805de0f_cyber-defense.png
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
1002 B 1 KB |
28ms
22ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
653d8189e3addaa580df0dc6_Analysis%20mesh.png
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
232 KB 232 KB |
29ms
23ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
206 |
653d8189e3addaa580df0de3_shutterstock_1050126994-transcode.mp4
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
11 MB 11 MB |
40ms
36ms |
Media
video/mp4 |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
206 |
653d8189e3addaa580df0de4_shutterstock_1062993160-transcode.mp4
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
1 MB 1 MB |
39ms
35ms |
Media
video/mp4 |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
206 |
653d8189e3addaa580df0de5_shutterstock_1080319025-transcode.mp4
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
11 MB 11 MB |
41ms
37ms |
Media
video/mp4 |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
206 |
653d8189e3addaa580df0d2c%2F6663705339bc0eb7619a6057_cliptoedit_%28copy%29%20%28540p%29-transcode.mp4
cdn.prod.website-files.com/ |
501 KB 502 KB |
41ms
38ms |
Media
video/mp4 |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
206 |
653d8189e3addaa580df0de7_Depositphotos_425165126_1080p-transcode.mp4
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
3 MB 3 MB |
40ms
36ms |
Media
video/mp4 |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6u8w4BMUTPHh30AXC-q.woff2
fonts.gstatic.com/s/lato/v25/ |
21 KB 21 KB |
24ms
23ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6u-w4BMUTPHjxsIPx-oPCI.woff2
fonts.gstatic.com/s/lato/v25/ |
17 KB 17 KB |
25ms
24ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6u9w4BMUTPHh7USSwiPGQ.woff2
fonts.gstatic.com/s/lato/v25/ |
23 KB 23 KB |
29ms
27ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6u_w4BMUTPHjxsI9w2_Gwft.woff2
fonts.gstatic.com/s/lato/v25/ |
17 KB 17 KB |
33ms
31ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6u_w4BMUTPHjxsI5wq_Gwft.woff2
fonts.gstatic.com/s/lato/v25/ |
24 KB 24 KB |
36ms
34ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6u9w4BMUTPHh50XSwiPGQ.woff2
fonts.gstatic.com/s/lato/v25/ |
22 KB 22 KB |
50ms
48ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6u_w4BMUTPHjxsI3wi_Gwft.woff2
fonts.gstatic.com/s/lato/v25/ |
23 KB 23 KB |
44ms
42ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
u-4e0qyriQwlOrhSvowK_l5UcA6zuSYEqOzpPe3HOZJ5eX1WtLaQwmYiSeqqJ-k.woff2
fonts.gstatic.com/s/merriweather/v33/ |
95 KB 95 KB |
59ms
57ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
u-4c0qyriQwlOrhSvowK_l5-eTxCVx0ZbwLvKH2Gk9hLmp0v5yA-xXPqCzLvF-udrA.woff2
fonts.gstatic.com/s/merriweather/v33/ |
98 KB 98 KB |
61ms
60ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
rP2Yp2ywxg089UriI5-g4vlH9VoD8Cmcqbu0-K4.woff2
fonts.gstatic.com/s/dmsans/v17/ |
36 KB 36 KB |
66ms
64ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
68ed63dce358173729b57e85_Screenshot%202025-10-13%20at%2021.40.56.png
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
1 MB 1 MB |
19ms
18ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
6684555f42637969e43508cd_653a3d4aa889c0a4dfa3a99f_shutterstock_1050126994-poster-00001.webp
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
16 KB 16 KB |
774ms
771ms |
Image
image/webp |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
66845560f41b3c91fd114143_653a3d54cb69ad97c5cabe0c_shutterstock_1062993160-poster-00001.webp
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
6 KB 6 KB |
773ms
770ms |
Image
image/webp |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
6684556047dbf48698f02bf1_653a3d5f9c49f5f51434db7b_shutterstock_1080319025-poster-00001.webp
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
15 KB 15 KB |
773ms
770ms |
Image
image/webp |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
6684555f907ce76abfd55724_653a3d6b2b6123098f1ae74f_Depositphotos_425165126_1080p-poster-00001.webp
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
4 KB 4 KB |
773ms
771ms |
Image
image/webp |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
iframe_api
Show response
www.youtube.com/ Frame F6A4 |
993 B 3 KB |
83ms
59ms |
Script
text/javascript |
142.251.152.4 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
js
Show response
www.googletagmanager.com/gtag/ |
575 KB 188 KB |
63ms
62ms |
Script
application/javascript |
142.251.174.97 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
www-widgetapi.js
Show response
www.youtube.com/s/player/f572e43c/www-widgetapi.vflset/ Frame F6A4 |
26 KB 9 KB |
17ms
15ms |
Script
text/javascript |
142.251.152.4 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
3I1sXo0YsAw
Show response
www.youtube.com/embed/ Frame 419A |
151 KB 60 KB |
150ms
147ms |
Document
text/html |
142.251.152.4 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
api.js
Show response
challenges.cloudflare.com/turnstile/v0/g/330e41bb475c/ Redirect Chain
|
85 KB 28 KB |
17ms
16ms |
Script
application/javascript |
104.18.95.41 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
Redirect headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
POST H2 |
204 |
collect
analytics.google.com/g/ |
0 0 |
112ms
64ms |
Fetch
text/plain |
216.239.34.181 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
POST H2 |
204 |
collect
stats.g.doubleclick.net/g/ |
0 560 B |
128ms
72ms |
Ping
text/plain |
172.253.63.154 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
www-player.css
www.youtube.com/s/player/f572e43c/ Frame 419A |
531 KB 57 KB |
16ms
16ms |
Stylesheet
text/css |
142.251.152.4 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
m=root,base
www.youtube.com/s/_/ytembeds/_/ss/k=ytembeds.base.X3zOKaoHWR0.L.W.O/am=AAAAQA/d=1/br=1/rs=AGKMywGcmqgmJuJ-tnv3epi2gO9b9_0AQg/ Frame 419A |
0 22 B |
22ms
22ms |
Stylesheet
text/css |
142.251.152.4 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
m=root,base
Show response
www.youtube.com/s/_/ytembeds/_/js/k=ytembeds.base.en_US.0fWoM_yXCiU.2021.O/am=AAAAQA/d=1/excm=base,root/br=1/rs=AGKMywFDLM2rOUlshbqW355L9tsrFBKiZg/ Frame 419A |
459 KB 156 KB |
23ms
21ms |
Script
text/javascript |
142.251.152.4 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
base.js
Show response
www.youtube.com/s/player/f572e43c/player_embed_es6.vflset/en_US/ Frame 419A |
2 MB 472 KB |
24ms
21ms |
Script
text/javascript |
142.251.152.4 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
KFO7CnqEu92Fr1ME7kSn66aGLdTylUAMa3yUBA.woff2
fonts.gstatic.com/s/roboto/v48/ Frame 419A |
39 KB 39 KB |
148ms
27ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
id
Show response
googleads.g.doubleclick.net/pagead/ Frame 419A Redirect Chain
|
100 B 146 B |
28ms
27ms |
XHR
application/json |
172.253.115.155 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
Redirect headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
ad_status.js
Show response
static.doubleclick.net/instream/ Frame 419A |
29 B 494 B |
137ms
37ms |
Script
text/javascript |
173.194.175.148 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
m=r78Drb
Show response
www.youtube.com/s/_/ytembeds/_/js/k=ytembeds.base.en_US.0fWoM_yXCiU.2021.O/ck=ytembeds.base.X3zOKaoHWR0.L.W.O/am=AAAAQA/d=1/exm=base,root/excm=base,root/ed=1/br=1/rs=AGKMywEOY4Ijo60YHuFH1zdmkcqA2n-... Frame 419A |
905 KB 219 KB |
15ms
14ms |
Script
text/javascript |
142.251.152.4 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
oTewMYiCjXRyFyoMElq9QP7iZHeOrHddy9i1KLC2L6Y.js
Show response
www.google.com/js/th/ Frame 419A |
62 KB 24 KB |
27ms
10ms |
Script
text/javascript |
142.251.154.119 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
m=cwx9N
Show response
www.youtube.com/s/_/ytembeds/_/js/k=ytembeds.base.en_US.0fWoM_yXCiU.2021.O/ck=ytembeds.base.X3zOKaoHWR0.L.W.O/am=AAAAQA/d=1/exm=base,r78Drb,root/excm=base,root/ed=1/br=1/rs=AGKMywEOY4Ijo60YHuFH1zdm... Frame 419A |
65 KB 17 KB |
10ms
10ms |
Script
text/javascript |
142.251.154.119 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
sddefault.jpg
i.ytimg.com/vi/3I1sXo0YsAw/ Frame 419A |
23 KB 24 KB |
70ms
28ms |
Image
image/jpeg |
142.251.179.119 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
204 |
generate_204
www.youtube.com/ Frame 419A |
0 10 B |
9ms
8ms |
Image
text/plain |
142.251.154.119 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
POST H2 |
200 |
GenerateIT
Show response
jnn-pa.googleapis.com/$rpc/google.internal.waa.v1.Waa/ Frame 419A |
94 B 304 B |
25ms
22ms |
XHR
application/json+protobuf |
172.217.119.4 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
a
www.googletagmanager.com/ |
0 11 B |
59ms
58ms |
Image
text/html |
142.251.174.97 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
OPTIONS H2 |
200 |
GenerateIT
jnn-pa.googleapis.com/$rpc/google.internal.waa.v1.Waa/ Frame |
0 0 |
136ms
68ms |
Preflight
text/html |
172.217.119.4 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
653d8189e3addaa580df0e29_Favicon.png
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
2 KB 2 KB |
111ms
110ms |
Other
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
POST H3 |
200 |
log_event
Show response
www.youtube.com/youtubei/v1/ Frame 419A |
28 B 50 B |
29ms
25ms |
XHR
application/json |
142.251.154.119 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
Primary Request
about-us
Show response
www.ftidefense.com/ |
90 KB 22 KB |
29ms
29ms |
Document
text/html |
198.202.211.1 CLOUDFLARESPECTRU... |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
POST H3 |
200 |
log_event
Show response
www.youtube.com/youtubei/v1/ Frame 419A |
28 B 50 B |
30ms
28ms |
XHR
application/json |
142.251.154.119 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
fti-staging-env.shared.4be21b200.css
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/css/ |
252 KB 0 |
1ms
1ms |
Stylesheet
text/css |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
aos.css
unpkg.com/aos@2.3.1/dist/ |
25 KB 0 |
6ms
5ms |
Stylesheet
text/css |
104.18.1.22 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
splide.min.css
cdn.jsdelivr.net/npm/@splidejs/splide@4.1.4/dist/css/ |
5 KB 0 |
9ms
9ms |
Stylesheet
text/css |
104.17.208.5 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
webfont.js
Show response
ajax.googleapis.com/ajax/libs/webfont/1.6.26/ |
13 KB 5 KB |
22ms
13ms |
Script
text/javascript |
64.233.180.95 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
api.js
Show response
www.google.com/recaptcha/ |
2 KB 0 |
6ms
6ms |
Script
text/javascript |
142.251.157.119 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
66846792da8fa9c38e1e1ca3_6526546f8f1de50aee51a0d8_-ff5d-453a-83ed-156689269f40-poster-00001-1-425.webp
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
9 KB 0 |
0ms
0ms |
Image
image/webp |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
gsap.min.js
Show response
cdnjs.cloudflare.com/ajax/libs/gsap/3.12.2/ |
70 KB 25 KB |
57ms
24ms |
Script
application/javascript |
104.17.24.14 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
ScrollTrigger.min.js
Show response
cdnjs.cloudflare.com/ajax/libs/gsap/3.12.2/ |
42 KB 16 KB |
56ms
27ms |
Script
application/javascript |
104.17.24.14 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
jquery-3.5.1.min.dc5e7f18c8.js
Show response
d3e54v103j8qbb.cloudfront.net/js/ |
87 KB 0 |
5ms
5ms |
Script
application/javascript |
13.225.193.70 Amazon.com |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
fti-staging-env.schunk.36b8fb49256177c8.js
Show response
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/js/ |
40 KB 0 |
6ms
6ms |
Script
text/javascript |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
fti-staging-env.schunk.d652811315fade5c.js
Show response
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/js/ |
199 KB 0 |
7ms
7ms |
Script
text/javascript |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
fti-staging-env.2e103acd.0c2d9c646912b408.js
Show response
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/js/ |
2 KB 1 KB |
18ms
16ms |
Script
text/javascript |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
aos.js
Show response
unpkg.com/aos@2.3.1/dist/ |
14 KB 5 KB |
20ms
17ms |
Script
text/javascript |
104.18.1.22 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
simpleParallax.min.js
Show response
cdn.jsdelivr.net/npm/simple-parallax-js@5.6.2/dist/ |
11 KB 0 |
6ms
5ms |
Script
application/javascript |
104.17.208.5 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
splide.min.js
Show response
cdn.jsdelivr.net/npm/@splidejs/splide@4.1.4/dist/js/ |
29 KB 14 KB |
16ms
15ms |
Script
application/javascript |
104.17.208.5 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
css
fonts.googleapis.com/ |
54 KB 0 |
1ms
1ms |
Stylesheet
text/css |
173.194.175.95 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
recaptcha__en.js
Show response
www.gstatic.com/recaptcha/releases/8x-4t2pegToiW8KmThtO4AQt/ |
825 KB 345 KB |
22ms
21ms |
Script
text/javascript |
209.85.201.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
gtm.js
Show response
www.googletagmanager.com/ |
323 KB 0 |
0ms
0ms |
Script
application/javascript |
142.251.174.97 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6u8w4BMUTPHh30AXC-q.woff2
fonts.gstatic.com/s/lato/v25/ |
21 KB 0 |
0ms
0ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6u-w4BMUTPHjxsIPx-oPCI.woff2
fonts.gstatic.com/s/lato/v25/ |
17 KB 0 |
3ms
3ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6u9w4BMUTPHh7USSwiPGQ.woff2
fonts.gstatic.com/s/lato/v25/ |
23 KB 0 |
4ms
4ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6u_w4BMUTPHjxsI9w2_Gwft.woff2
fonts.gstatic.com/s/lato/v25/ |
17 KB 0 |
4ms
4ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6uyw4BMUTPHjx4wXg.woff2
fonts.gstatic.com/s/lato/v25/ |
23 KB 0 |
4ms
4ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6u8w4BMUTPHjxsAXC-q.woff2
fonts.gstatic.com/s/lato/v25/ |
24 KB 0 |
5ms
5ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6u9w4BMUTPHh6UVSwiPGQ.woff2
fonts.gstatic.com/s/lato/v25/ |
23 KB 0 |
5ms
5ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6u_w4BMUTPHjxsI5wq_Gwft.woff2
fonts.gstatic.com/s/lato/v25/ |
24 KB 0 |
6ms
6ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6u9w4BMUTPHh50XSwiPGQ.woff2
fonts.gstatic.com/s/lato/v25/ |
22 KB 0 |
7ms
7ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
S6u_w4BMUTPHjxsI3wi_Gwft.woff2
fonts.gstatic.com/s/lato/v25/ |
23 KB 0 |
7ms
7ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
u-4e0qyriQwlOrhSvowK_l5UcA6zuSYEqOzpPe3HOZJ5eX1WtLaQwmYiSeqqJ-k.woff2
fonts.gstatic.com/s/merriweather/v33/ |
95 KB 0 |
8ms
8ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
u-4c0qyriQwlOrhSvowK_l5-eTxCVx0ZbwLvKH2Gk9hLmp0v5yA-xXPqCzLvF-udrA.woff2
fonts.gstatic.com/s/merriweather/v33/ |
98 KB 0 |
8ms
8ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
rP2Yp2ywxg089UriI5-g4vlH9VoD8Cmcqbu0-K4.woff2
fonts.gstatic.com/s/dmsans/v17/ |
36 KB 0 |
9ms
9ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
KFO7CnqEu92Fr1ME7kSn66aGLdTylUAMa3yUBA.woff2
fonts.gstatic.com/s/roboto/v51/ |
42 KB 0 |
10ms
10ms |
Font
font/woff2 |
173.194.205.94 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
653d8189e3addaa580df0e11_4Cs.png
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
1 MB 1 MB |
34ms
34ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
69a619756a702899591fc1db_JoseHidalgo_web%202.png
cdn.prod.website-files.com/653d8189e3addaa580df0d28/ |
218 KB 219 KB |
36ms
33ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
6a57d03cfab39fc33bc9414a_ME_Web_Headshot.png
cdn.prod.website-files.com/653d8189e3addaa580df0d28/ |
213 KB 214 KB |
36ms
33ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
69a6174315f49c61412377cf_MattSalter_Web2%201.png
cdn.prod.website-files.com/653d8189e3addaa580df0d28/ |
317 KB 318 KB |
37ms
34ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
69a61ba7c669dd2ddd7e2e8f_Connie_web.png
cdn.prod.website-files.com/653d8189e3addaa580df0d28/ |
316 KB 316 KB |
38ms
34ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
69a61c6bd1f7986146f5efb7_Tim_web.png
cdn.prod.website-files.com/653d8189e3addaa580df0d28/ |
396 KB 397 KB |
37ms
34ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
68d1bfdf9ecc9d278acf93d6_cd9edd0e-005e-4821-b1d2-d5f7b91604f7.png
cdn.prod.website-files.com/653d8189e3addaa580df0d28/ |
82 KB 83 KB |
37ms
34ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
69cdb56efb4d242eff0aede6_DaleRobertson_web3.png
cdn.prod.website-files.com/653d8189e3addaa580df0d28/ |
175 KB 175 KB |
44ms
42ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
654127cfe77ec79ea25dac03_Ron.png
cdn.prod.website-files.com/653d8189e3addaa580df0d28/ |
375 KB 375 KB |
37ms
35ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
6541278bddf6c490b143d291_Bill.png
cdn.prod.website-files.com/653d8189e3addaa580df0d28/ |
403 KB 404 KB |
45ms
42ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
69013f80fee7e297e59828ed_Dave%20Dacquino_web.png
cdn.prod.website-files.com/653d8189e3addaa580df0d28/ |
359 KB 360 KB |
37ms
35ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
69a61a142bf2f3a79a6db6d0_JoseHidalgo_web%201.png
cdn.prod.website-files.com/653d8189e3addaa580df0d28/ |
218 KB 219 KB |
38ms
35ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
653d8189e3addaa580df0e7e_Rectangle%2019.png
cdn.prod.website-files.com/653d8189e3addaa580df0d28/ |
183 KB 183 KB |
44ms
41ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
659ebdbdac9a2986f957132a_FTI%20Image%20Edit_Tom%20Batty.jpg
cdn.prod.website-files.com/653d8189e3addaa580df0d28/ |
247 KB 247 KB |
304ms
301ms |
Image
image/jpeg |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
6a90605457536522b80c5c85_CMMC%20L2%20Cert.png
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
468 KB 469 KB |
21ms
19ms |
Image
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
653d8189e3addaa580df0e33_image%2027.jpg
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
656 KB 657 KB |
37ms
35ms |
Image
image/jpeg |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET DATA |
200 OK |
truncated
/ |
2 KB 2 KB |
Font
application/x-font-ttf |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
69fa5a75e709444f0b5cad34_FTI%20Defense_Logo_White.svg
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
8 KB 0 |
3ms
3ms |
Image
image/svg+xml |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
653d8189e3addaa580df0d38_Frame%20369%20(1).webp
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
14 KB 15 KB |
31ms
29ms |
Image
image/webp |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H2 |
200 |
js
Show response
www.googletagmanager.com/gtag/ |
575 KB 0 |
1ms
1ms |
Script
application/javascript |
142.251.174.97 Google LLC |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
api.js
Show response
challenges.cloudflare.com/turnstile/v0/g/330e41bb475c/ Redirect Chain
|
85 KB 0 |
3ms
3ms |
Script
application/javascript |
104.18.95.41 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
Redirect headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
GET H3 |
200 |
653d8189e3addaa580df0e29_Favicon.png
cdn.prod.website-files.com/653d8189e3addaa580df0d2c/ |
2 KB 0 |
0ms
0ms |
Other
image/png |
104.18.161.117 Cloudflare |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
General
Request headers
Response headers
|
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||


























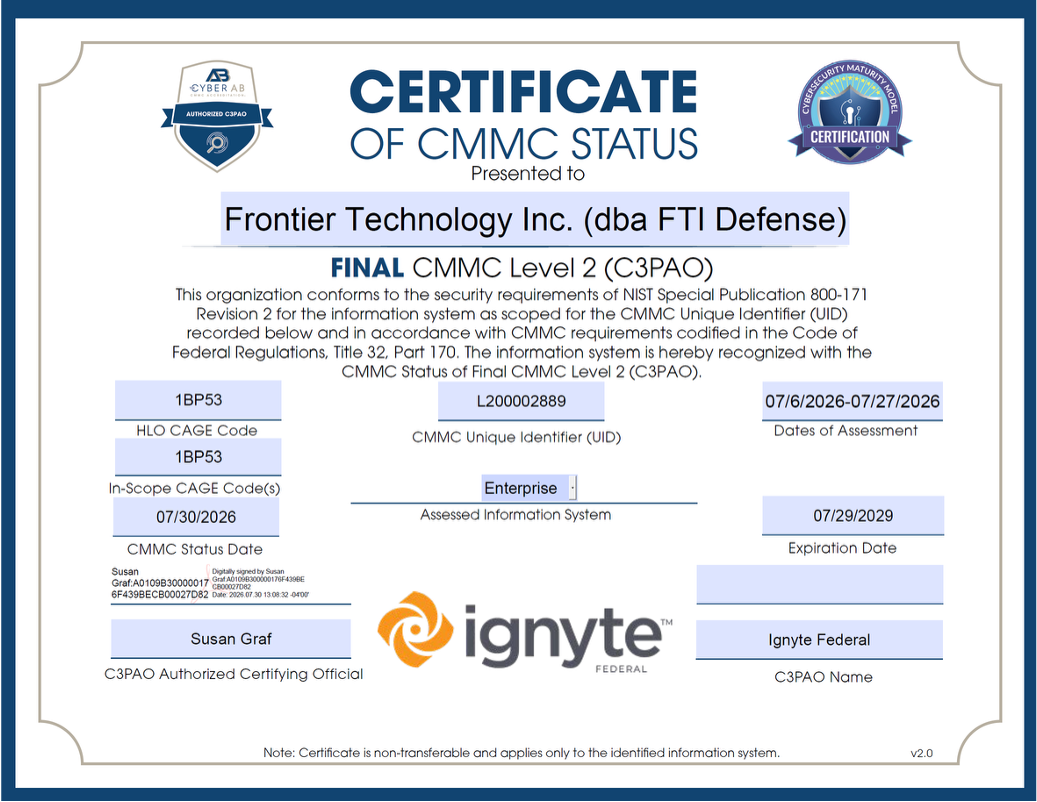




Verdicts & Comments Add Verdict or Comment
63 JavaScript Window variables
Go Pro
Only in urlscan Pro
Inspect and pivot on JavaScript variables, identifiers, and other key site metadata data with urlscan Pro. Reveal and search on client-side frameworks, runtime variables, and custom values.
Click for more information
Free trials of urlscan Pro are available.
These are the non-standard variables defined on the window object. These include var declarations and global functions and can be helpful in identifying possible client-side frameworks and code.
object| WebFont object| ___grecaptcha_cfg object| grecaptcha string| __recaptcha_api boolean| __google_recaptcha_client object| dataLayer function| gtag object| gsapVersions object| Linear object| Power0 object| Quad object| Power1 object| Cubic object| Power2 object| Quart object| Power3 object| Quint object| Power4 object| Strong object| Elastic object| Bounce object| Expo object| Circ object| Sine object| Back object| SteppedEase function| TweenLite function| TweenMax function| TimelineMax function| TimelineLite function| AttrPlugin function| EndArrayPlugin function| RoundPropsPlugin function| ModifiersPlugin function| SnapPlugin object| gsap object| CSSPlugin function| Observer function| ScrollTrigger function| $ function| jQuery object| webpackChunk function| tram object| Webflow object| AOS function| simpleParallax function| changeBackgroundColorOnScroll function| r function| Jt object| n function| t function| Splide object| tl object| _gsap function| _scrollTop function| _scrollLeft object| google_tag_data object| google_tag_manager object| turnstile function| onYouTubeIframeAPIReady object| gaGlobal object| recaptcha function| scrypt8 Cookies
Go Pro
Only in urlscan Pro
Review, search, and pivot on browser cookies and persistence site data to see how a site tracks users and keeps sessions alive across visits.
Click for more information
Free trials of urlscan Pro are available.
Cookies are little pieces of information stored in the browser of a user. Whenever a user visits the site again, he will also send his cookie values, thus allowing the website to re-identify him even if he changed locations. This is how permanent logins work.
| Domain/Path | Expires | Name / Value | |||
|---|---|---|---|---|---|
| .www.ftidefense.com/ | 1969-12-31 23:59:59 |
Name: _cfuvid Value: yH1Q8JLtoVxBLuZBtBayEhNvOFaElMcyyRrgf2Ilchk-1788690548.8120303-1.0.1.1-Ga1oOH3P6uN.X8GhKaZ.E3Ji8Xxtu5ECFAPjgklHK7U |
|||
| .youtube.com/ | 1969-12-31 23:59:59 |
Name: YSC Value: ZOwjVvIQJLM |
|||
| .youtube.com/ | 1970-01-21 21:10:42 |
Name: VISITOR_INFO1_LIVE Value: lq3q1dZTMuI |
|||
| .youtube.com/ | 1970-01-21 21:10:42 |
Name: VISITOR_PRIVACY_METADATA Value: CgJVUxIEGgAgbg%3D%3D |
|||
| .youtube.com/ | 1970-01-21 21:10:42 |
Name: __Secure-YNID Value: 21.YT=Ee6NnPmwmihVIYApOsfQxHHFpvoQKYUqnpEQVwwgaB36mRMq9JArLnLp9SZfT2xcW9s-rhM0fU5EQVGlcBjq8lCTO1DK_pkGuxYO969VhKOkRihfIhOV5W6Fy86TcX315-Pn_FUCa3PmyOXNeJ7uDW7IiaYJbhagX89Al8SP7nto17Dbl30sTzUescqARylr5xLJLZDBYOG5ys2LUFYf2MS-gVPQChq5eJT85t1R1MghOnNRd6DMzHx4pT4a-a5yD_nyWoEsjXmVL2OmwJOCQ_pWWxmYwsDy51m7CL9eQYAbbX5UVKesOT0IGnIhDCHSCrDer66jt0mZEB_Hh6VfYQ |
|||
| .youtube.com/ | 1970-01-21 21:10:42 |
Name: __Secure-ROLLOUT_TOKEN Value: CLqTvKGnx9PRMBDAobnG39mWAxjgt8rG39mWAw%3D%3D |
|||
| .ftidefense.com/ | 1970-01-22 02:27:30 |
Name: _ga Value: GA1.1.374073806.1788690550 |
|||
| .ftidefense.com/ | 1970-01-22 02:27:30 |
Name: _ga_8WW2PCN2CC Value: GS2.1.s1788690549$o1$g1$t1788690557$j52$l0$h0 |
5 Console Messages
A page may trigger messages to the console to be logged. These are often error messages about being unable to load a resource or execute a piece of JavaScript. Sometimes they also provide insight into the technology behind a website.
| Source | Level | URL Text |
|---|
Security Headers
This page lists any security headers set by the main page. If you want to understand what these mean and how to use them, head on over to this page
| Header | Value |
|---|---|
| Strict-Transport-Security | max-age=31536000 |
Indicators
This is a term in the security industry to describe indicators such as IPs, Domains, Hashes, etc. This does not imply that any of these indicate malicious activity.
ajax.googleapis.com
analytics.google.com
cdn.embedly.com
cdn.jsdelivr.net
cdn.prod.website-files.com
cdnjs.cloudflare.com
challenges.cloudflare.com
d3e54v103j8qbb.cloudfront.net
fonts.googleapis.com
fonts.gstatic.com
googleads.g.doubleclick.net
i.ytimg.com
jnn-pa.googleapis.com
static.doubleclick.net
stats.g.doubleclick.net
unpkg.com
www.ftidefense.com
www.ftifederal.us
www.google.com
www.googletagmanager.com
www.gstatic.com
www.youtube.com
104.17.208.5
104.17.24.14
104.18.1.22
104.18.161.117
104.18.7.123
104.18.95.41
13.225.193.70
142.251.152.4
142.251.154.119
142.251.157.119
142.251.174.97
142.251.179.119
172.217.119.4
172.253.115.155
172.253.63.154
173.194.175.148
173.194.175.95
173.194.205.94
198.202.211.1
209.85.201.94
216.239.34.181
34.211.79.181
64.233.180.95
0077adc9128531c5a1246aeb71a6fa93fe238deee6fd52ea85e2c4d8490d240a
05befc260cdba558a269ab85aeb38d503b308529cda5477487803228e8fb6312
06d5444905c6343a6ac31b5661b393d4101d575aa59e60af5e9be993b321ed45
08664859baab5ed98f0bf818ed77e38464ff1826dc6406d5ecbd651409afbd92
115f6a626ca115d4ad5581b59275327e0e860b30330a52b0f785561332dd2429
12b83c1fe17bfdef6a4fc081773aded3d5a706be3e83887806487455783ca54f
1404ca348bd75ef836f4dd8b6f2cc719458642d1237c368296b2fc652dca47dc
159b16ec7d95e57f531a29d28e3c18278d7d5e46b6ec8f173c3996af21a55adc
17b505ab07a7b8aed83c26b58f5ce758be31d28a8c358b28df6930bb30d79f20
18120f3074a3b13c7323226e86e93bc16cfccf6a0a79ebfca96fdcdc880e7954
1aa8845fd06e475aefe733d4e55b36a92fcd487975049c8172341827ac9cc03e
20b535fa80c8189e3b87d1803038389960203a886d502bc2ef1857affc2f38d2
20e66636194b1dcb353ceca93e39c401a8d192fda937d84f947fcd1e0dc8a271
24a2d6db515f00285b4da346c2e7de017a22e5112c97ba180b2885d8393fd1e2
25068be5bad4bf87c01c5bef4c33825addea39e12d99aa7b55b52288fd0631a6
3463258ccec809c252a503911f05e3b588570c345ce68e105aaff75255e5d53f
352eb1da16c19ec35be6426a7f778d5b279faa41e5e79cbb853e3eac6d8d2044
365e2abadb0c65c7c58af04c6acfd9d4434683d9c537a939e1fe15946c0bd7b2
3661411c8eeccdf0d71035ab19f9184b00a70e64890e34953310cd6ab5088830
3f1eec9f4023418b04baf1150dccf687d3dcd4b955809480ab7c60a1e4a23b83
4456cfcbd0c83d9e430d1af21f387293114315543791eb5b3e862638ed0fe151
46ff0b64397674c273a60325c13482a6e0a5ea7ca93fced82a176a124333a1e6
4ea62cb95e8a6de4b8ab914f400703a025351f6ec075c466ed12a1428538ebfb
4f1667dfb94bf2ea2de11ea6ef0afad9e617b595fd9bcb4a222ea1b240eef980
4f5009ef5fb077010e66923eb2c38ea6d32e95ad7fa6b4f9ebfe374430940f28
4fbe8dd9c23b1fd62a988bb8a69b8e692d810f773d9ef6ebca2ba2760c7b11ee
508ada884fe40f712cfe6a9fcfd8d21ff6b9836902bef0ee7215a96255a25289
59869b89a667e7b777ee207b1e35e0caf2092b4f6727153f5ae031561639bff9
6503becd8abddddc2a7cf3e598efe9f7aca089bf56f4a497624c8839845453fd
65f6c13748b0c8d8f9eabd0373a130ac293b3f16bf34aaa946d953980372b932
66801e68c0b36e8b49cad16a837b6af3146ca04230a777bf041e358c4a1302b6
6c84348296ebe2e2a0830c3962eb02156419d9bc76371c2eadaf7329d827d550
72443100b3cf9bc9111c59592e4d6aacd2a5c22ed12e9ce7dcd6bf0219df345d
7c0e7d40e933e96124640fac88e66e05319352941a4311d067bd8cd6460b9a57
7c1339ac4dea99269af0dabf2fdcdf5c5581f8f6670b1979ef21f95f8f8383f3
7e5232a0065ab5c822e9be5296aae0693c770802fda804df699ab97a31423897
81016ac6be850b72df5d4faa0c3cec8e2c1b0ba0045712144a6766adfad40bee
84bcb041d30607e333ccbcb065c249983ac0fdb623fc049b37596f2b17ed455a
88513bc8bc0240f966b1b775d836cea7d50acdda3c42775c79c35655caee73f7
8b7d0de9f3df9103d70ed000c17b348240623ac4e4053d56fa0d5cfd8d74d79d
8d6cecd4570fb54ba1eab2a79c7f276b1e14acc5c951a3d15f89d0999312a00e
918b7dc3e2e2d015c16ce08b57bcb64d2253bafc1707658f361e72865498e537
93232cbb979fa5f36cbda76118597b1b1241138af464e3a70dc95df14af164b4
97d5b2b88fb341643bd21812a9643c288a9acdac2c91aa737fdc8e94aeb05d6c
9a0bbd1d15f8f4938e4e3fcb6ae3b5aa4c9622f2041336256827797c3bd96af8
9a0db623851e0615cd4932677ff67a1fbcdc85a7ec702393348769c108800480
9a3401ea678861e490f6923dfcd854849c39e43361203520041b69296abbeeb1
9a50821b46158c264ae8c3bac28c40e317f9ab2b7c5c45b00c7574c7724665c4
9bd9fbe1fef11f1bee0bf83404ca318fd6ac685f788b29e810480f0fc6ff2fdc
9d4f5ec23ac7740ed457af9972731f4280c85d81bade5d60642aea5dca0a8df6
9fea608a947e67020c33cad9a6fe3d60c54119dfb8cff87768a8117a15ed7543
a137b03188828d7472172a0c125abd40fee264778eac775dcbd8b528b0b62fa6
a58bdc8712a5bf525742f266b0331fad6ddcf154506f09c7184a4295aadf8eb0
a79b4c65b454a795ff3868156f54be09ac8360b9fd3ba21431b5c48fd9b66afa
a8c5815637cac272d205df3d0d7a8aeb5716ef96d3f4ef9bd9af25e74c1fb991
a961366b4346f6078cc2f164d2c019f63b37e2693f6fc93a995048a98b25c083
ac3957861a5ca495dbfc08e9df7df8fb380a8260179c6689fe6744a26c5bbde7
acbe3ca6c12f5bb2034807da98c8ca56244797648bca06728c10be0faa79a3bf
b19efe906c9b0345db45525ed83c76031644e39329a36d39badf5275bce363c2
b95a1e24c50a9f413aaa05b34b0d616e94c33ce1f92cc2f5b9eae833687e2f07
b980d21511202f8b62d2098b8860fc9786d5cbcb44e545b790f932f5ec3b05d0
bca1d88ada544d9c80872d4da27133fab6d347361fa26e932b47ec9559088fd0
bef70586c5ee87a18711543df6c9649b6be7710134832233b236b9bdf2904cf0
c2dcf46501a48a87a7859596834012e81569a181f7b80bda4d91b04798f84751
c447dd7677b419db7b21dbdfc6277c7816a913ffda76fd2e52702df538de0e49
c62991bf447ce6600ceaff7a5a7d1a02502e5e725b207ff82fb3fad6a0564945
c6c284370975e93868d0a2c232454ba290c1c26f0201f0447f849df21e70a9a3
caa1da88ecea68d5d4b79881792675c76e691f5141ae3fef85bd472920436053
caf72a6a1d30db9b2fbd455a9bbcfb6a3c8571d1b398c9a43447a412137fd2c1
cdf91d79ecfe0310154c7eb353de9e82cbfd84f2aa70cb60a7388aa3c9f4350f
d118fc13b65759104847550ca19e558aeae447e43e49c5e36bbbf6b60ec79b44
d2cbdef56e9b433123c086923e042174693d2139bb5d5def37f2c96d86e1aeba
d32335c2c5fd5de9ee5f3d3b1fe4d9dde14aad16eda570a35018b0ff1dc093d2
d599f94350fcc6a9fe72b040e7e8e3ce747e635f6c18e0277570da8d5480462b
d7d5e54ad1e33d7ab49c664323ced79cb9723ff15e9764cd0edc3e15208e8336
dd159be6ad201f3133877e804e02c0663c22e789cb334d35a5cde7ec35cacb0c
e22971235d111b273c25aff2d2ad33883acdbd09aee2824da2afa72ac8a5b388
e339eaf85fba6424e416f850049e53186812924eae77f471b6c826caa0b1ea9c
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855
e6e2a25c4c1b69087d720776ff9569e9698c9ec52bdd5659c346bcaca9ce28d5
ec72be19bad594a8069547e7c90270f1e620b2894f383c9a5223e575821aa026
ed137bf7f25a513c438ff2d0d289cee332e0fc52288b4fc308400de648d327f6
ee1d6a5b5d680d6886e83dbcd74afb7c5f73ae539209b1365bab91ba06228ce1
eeae510067ff7164173f85bc190835f9f4ff94b3ed7603f91fd4df145c282213
eed0dc1fdb5d97ed188ae16fd5e1024a5bb744af47340346be2146300a6c54b9
efc85c7eb141819717cda0033484a84b1c890d13b02e355a2fec79d424b20e7a
f01930781293b71886904d2b309bb84001b4c89ffdb0b13758a1d9f988f8b433
f1d4b0d0cf3aaa05fa361d4bd2f4aefa511cd95f07c90e15f9a768a5f2ebfa61
f268612ba59ead1b24353bb77d66783bcc435aff1c22be5f93c40bac3869968e
f7f6a5894f1d19ddad6fa392b2ece2c5e578cbf7da4ea805b6885eb6985b6e3d
f81ff8b98894f3a1752e52e901ddc33b7a36fbf310f2dcda7fe4af841c952a15
fa8869afbe9769746c6453206fc33a4d4535188fd41087fa12187acff36fb689
fadc680cac1fe1fe042893485f3b8e11138e583de3219be62a399539ac120398
ff5af4539d8ce993df3e23ad6bd5a0c8560b34048dfd149aaf42ebfb6ab36284